Vérifiez votre sécurité. Validez vos fournisseurs. Simplifiez la conformité.
Faites-vous tout pour atténuer les cyber-risques ? Grawlr rejoue les véritables modèles d'attaques de botnet contre vos sites, montre ce qui s'est passé et vérifie les partenaires dont dépend votre entreprise.
- Analyse rapide gratuite, aucune inscription requise
- Aucun plugin ou agent sur votre serveur
- Modèles d'attaque de botnet réels, mis à jour en permanence
- Questionnaires fournisseurs pour GDPR, NIS2, DORA, EU CRA
- 14 jours d'essai, sans engagement
Résultats en quelques secondes. Aucune carte de crédit requise.
Utilisé et approuvé par les ONG, les boutiques en ligne et les entreprises SaaS avec un chiffre d'affaires annuel compris entre 100 000 et 100 millions d'euros
Que se passe-t-il si vous n'êtes pas préparé ?
Les attaques sont automatisées et ne s'arrêtent jamais. Un chèque de l’année dernière en dit long sur le site que vous gérez aujourd’hui.
600 millions+
Des cyberattaques tentées chaque jour dans le monde
Source : Rapport Microsoft sur la défense numérique 2024
4,44 millions de dollars
Coût moyen d'une violation de données
Source : Rapport IBM sur le coût d'une violation de données 2025
La facture arrive après l'attaque : temps d'arrêt, clients perdus, réponse aux incidents et questions des régulateurs et des partenaires.
Validez votre site contre les attaques de botnet
Votre site résiste-t-il aux attaques qui ne s’arrêtent jamais ?
Les botnets testent quotidiennement tous les sites Internet. Grawlr exécute d'abord les mêmes attaques, selon vos conditions, et vous montre ce qu'il faut corriger.
- WordPress
- Joomla
- Drupal
- Wix
- Squarespace
- Webflow
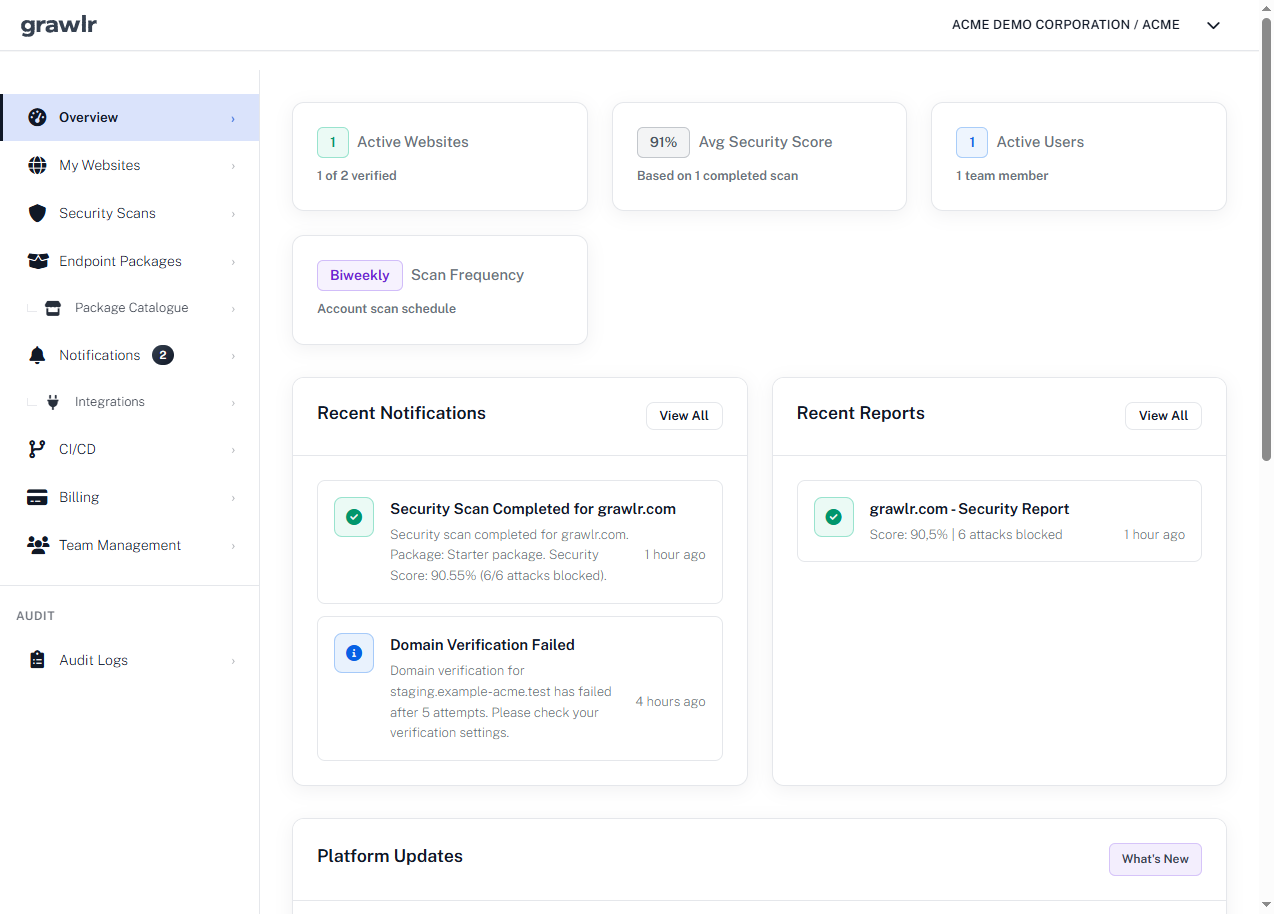
Votre exposition en un coup d'œil
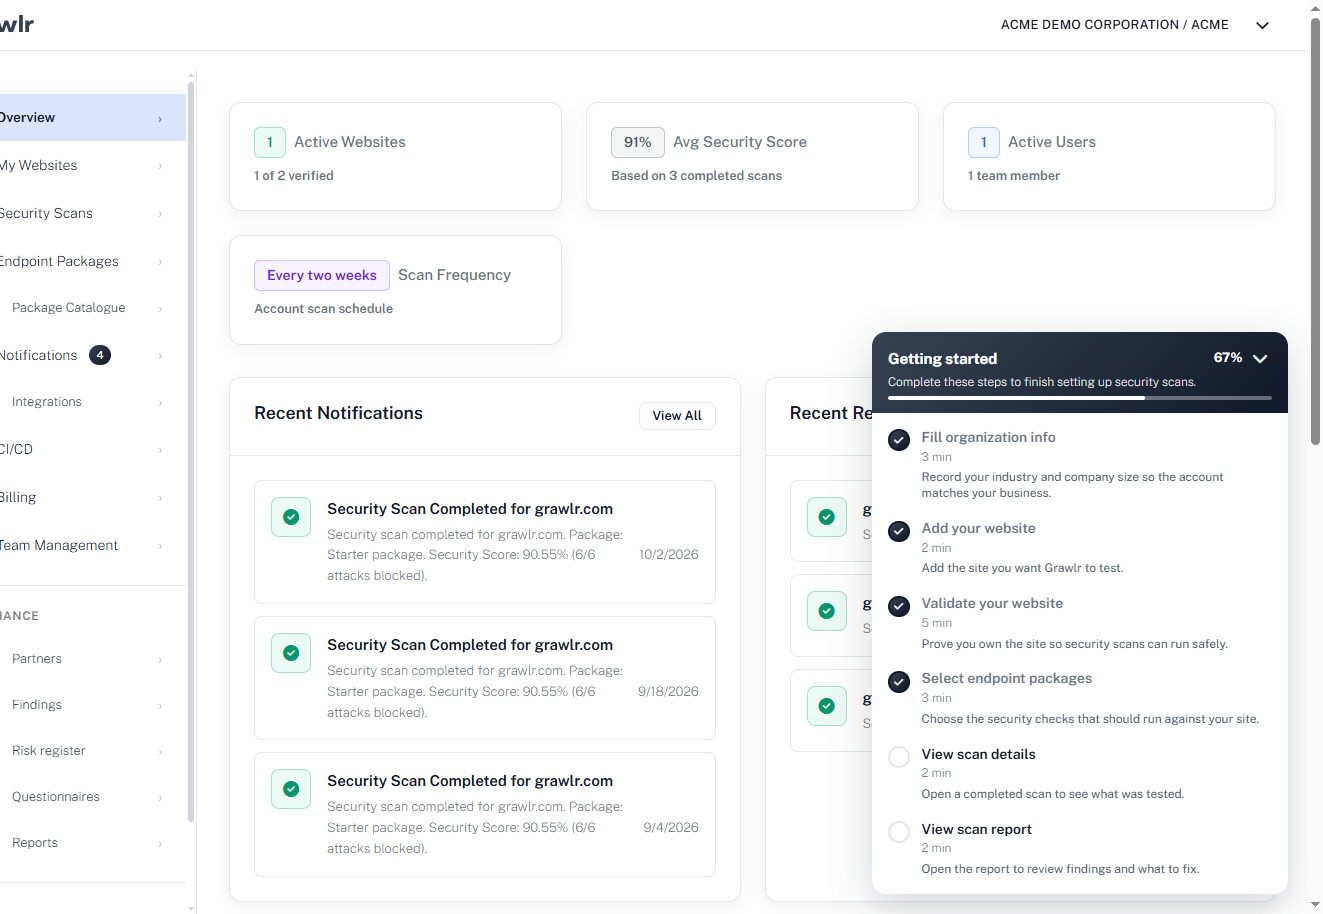
Une seule vue indique combien de sites sont vérifiés, votre score de sécurité moyen et ce que les derniers scans ont trouvé, sans fouiller dans les journaux.
Le risque d'un site web est rarement un gros piratage. Identifiants volés, extensions obsolètes, espaces d'administration exposés et sauvegardes jamais testées sont les portes que les attaquants forcent le plus.
Les scans s'exécutent selon le calendrier que vous fixez. Rien à installer sur votre serveur.
Rejouez de vraies attaques, pas des audits à cocher
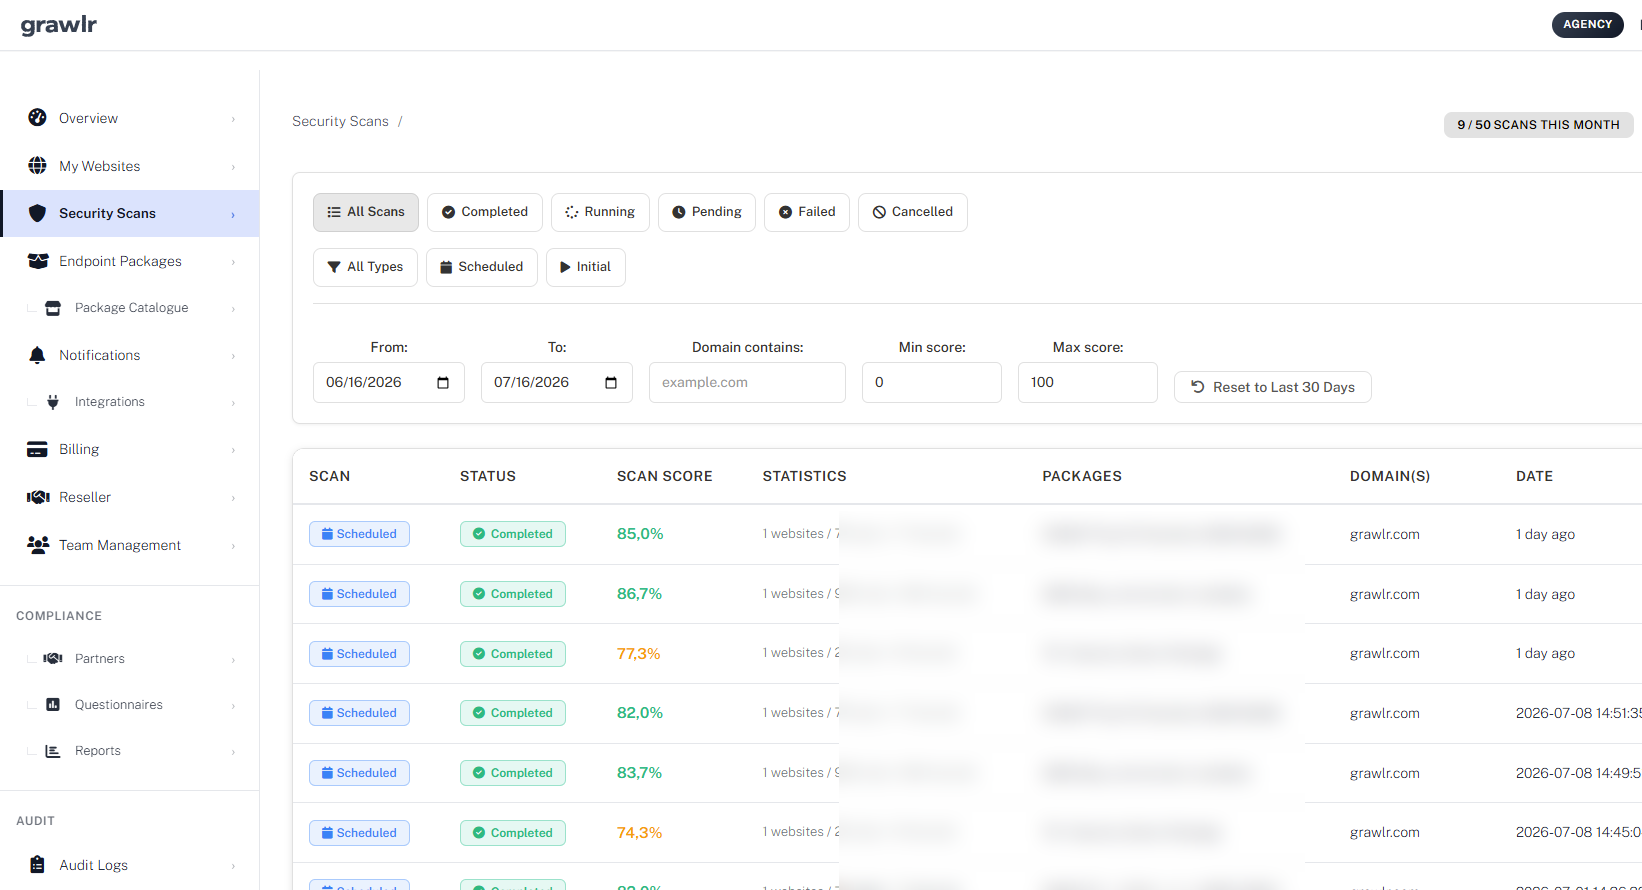
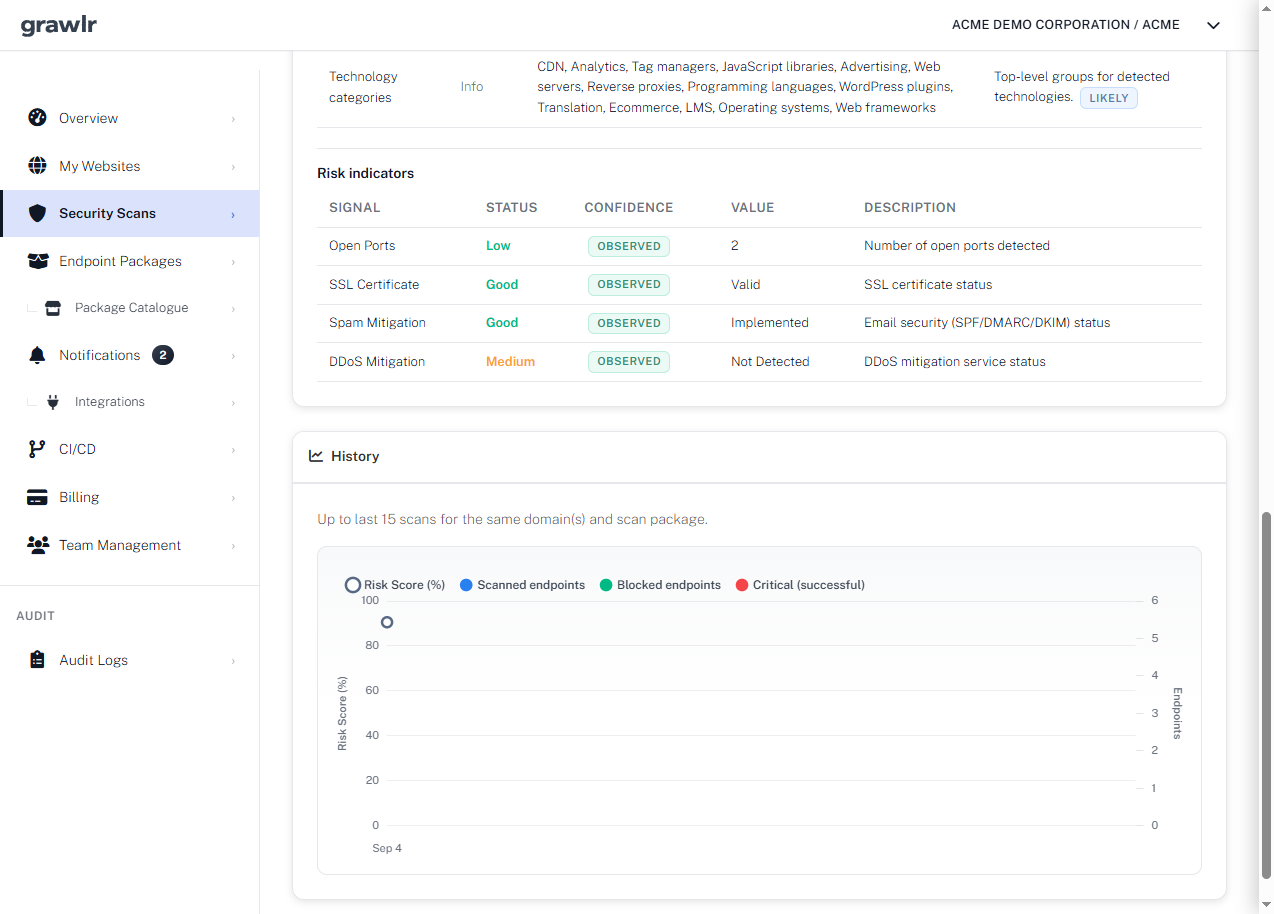
Chaque scan envoie les requêtes que les attaquants utilisent réellement contre vos points de terminaison et note le résultat, pour voir si la situation s'est améliorée ou dégradée depuis la dernière fois.
Les bots malveillants réessaient sans fin et ignorent les horaires. Même les tentatives échouées coûtent de la charge serveur, du temps humain et parfois des blocages de la part de vos partenaires.
Chaque scan produit un rapport PDF à partager avec votre développeur ou votre hébergeur.
Vérifiez un domaine et démarrez en quelques minutes
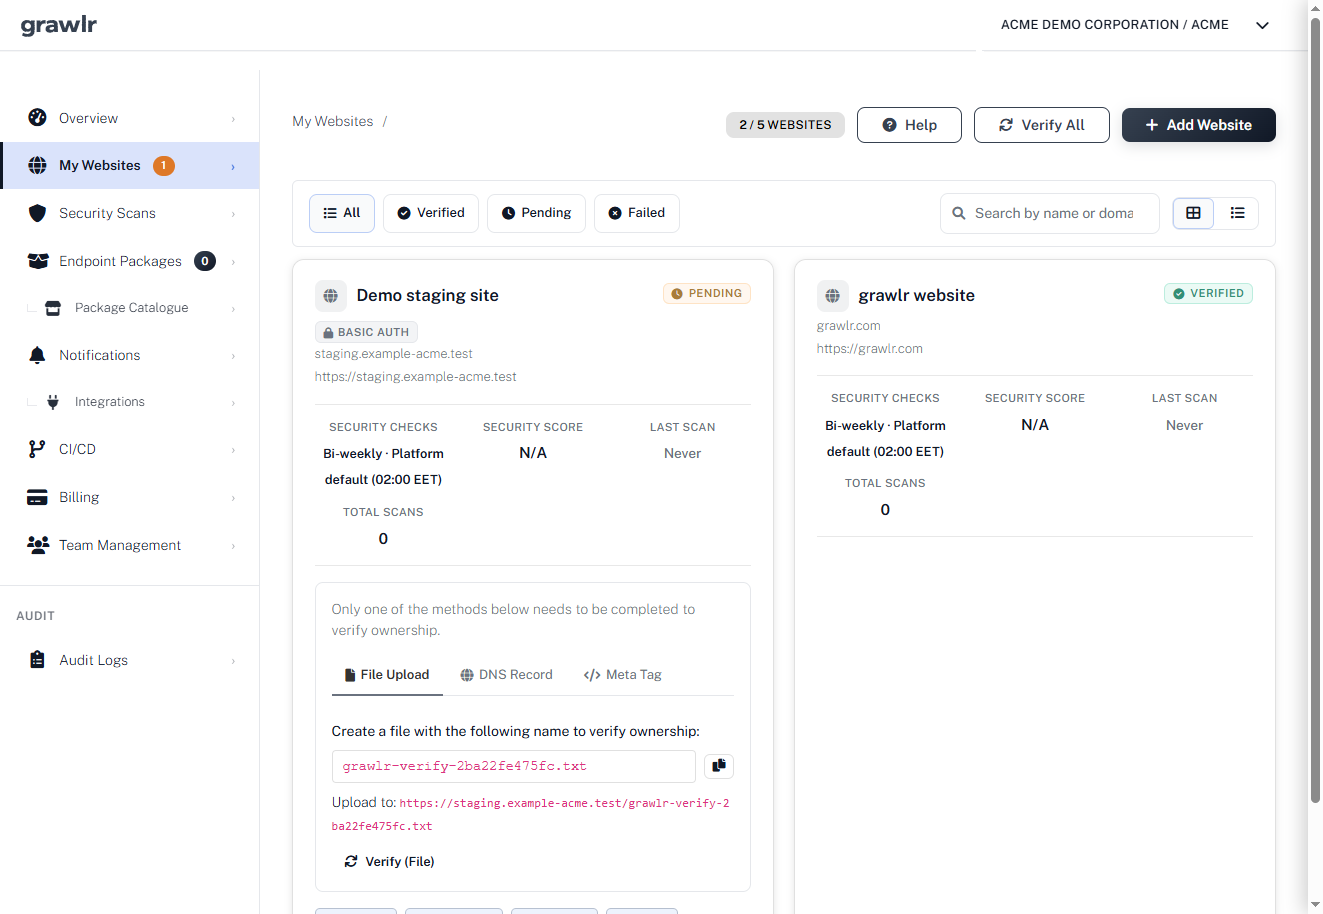
Ajoutez votre domaine, prouvez qu'il vous appartient, choisissez un calendrier. Grawlr s'occupe du reste et vous prévient quand quelque chose change.
Un contrôle de l'an dernier ne décrit pas le site de cette semaine. Chaque nouveau thème, extension ou bout de code change ce que les attaquants peuvent atteindre.
Pas encore prêt à vous inscrire ? Lancez d'abord un Quick Scan gratuit.
- Shopify
- WooCommerce
- PrestaShop
- Magento
- Shopware
- BigCommerce
Testez les chemins visés par les bots et les outils de fraude
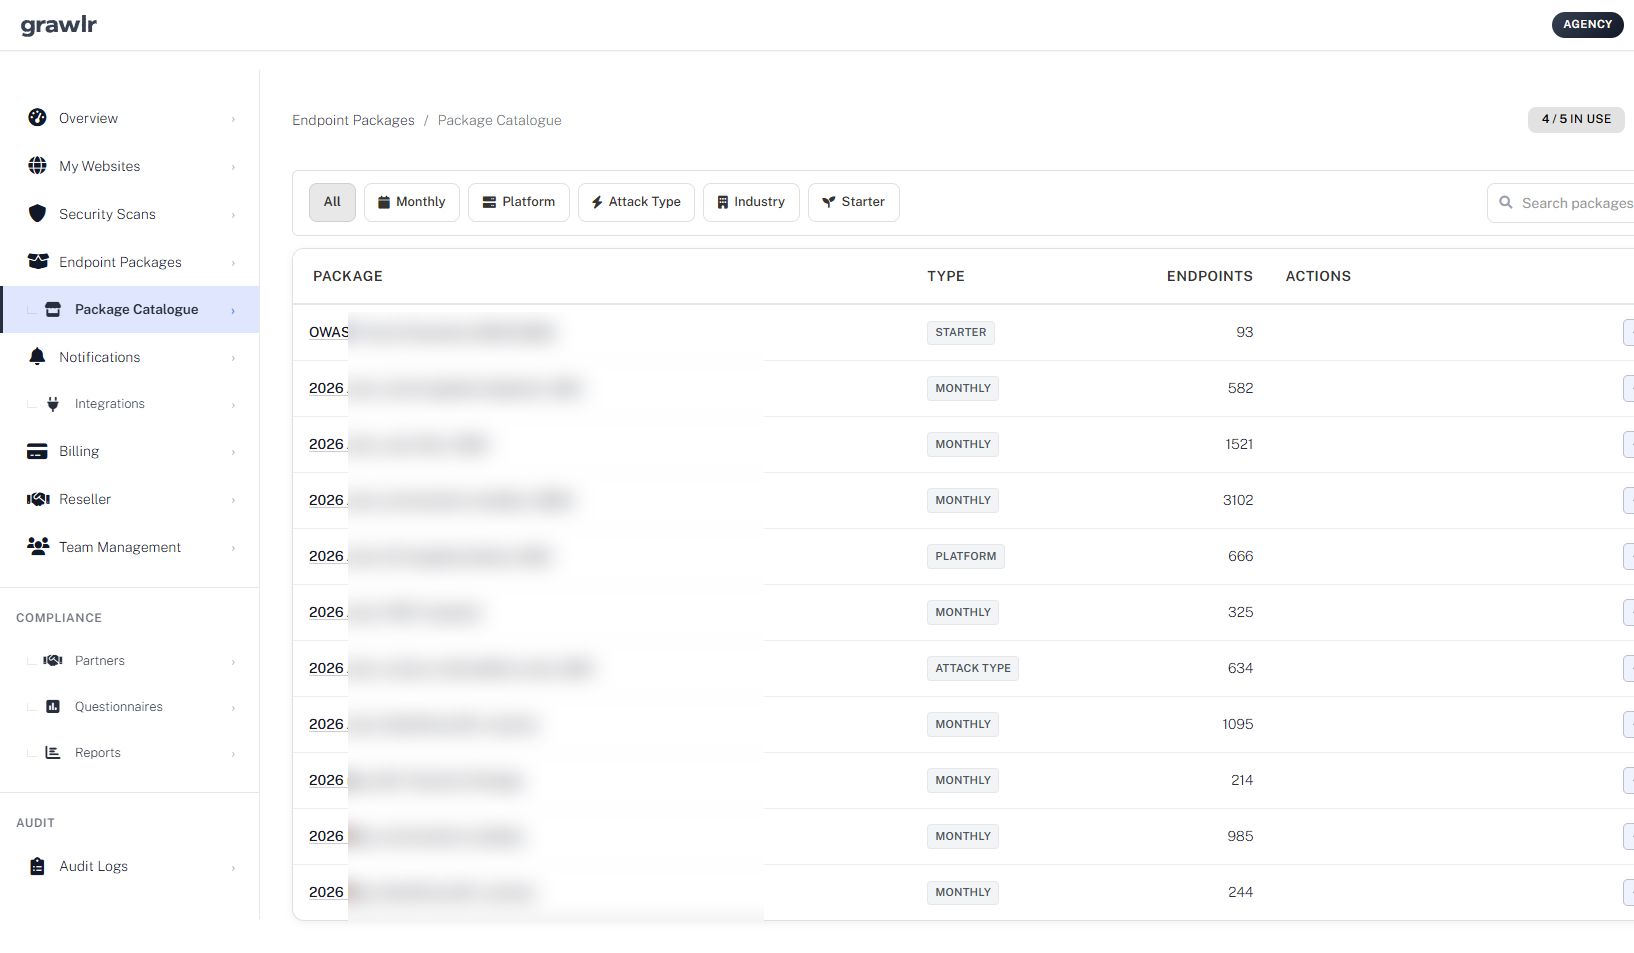
Choisissez des packages de points de terminaison pour votre plateforme, comme le paiement, la connexion, les API et les extensions, et Grawlr les maintient sous test à mesure que de nouveaux schémas d'attaque apparaissent.
Les bots qui testent des cartes volées peuvent pousser votre prestataire de paiement à limiter les transactions, et de vrais clients voient alors aussi leurs paiements refusés.
Parcourez les packages par plateforme, type d'attaque ou secteur.
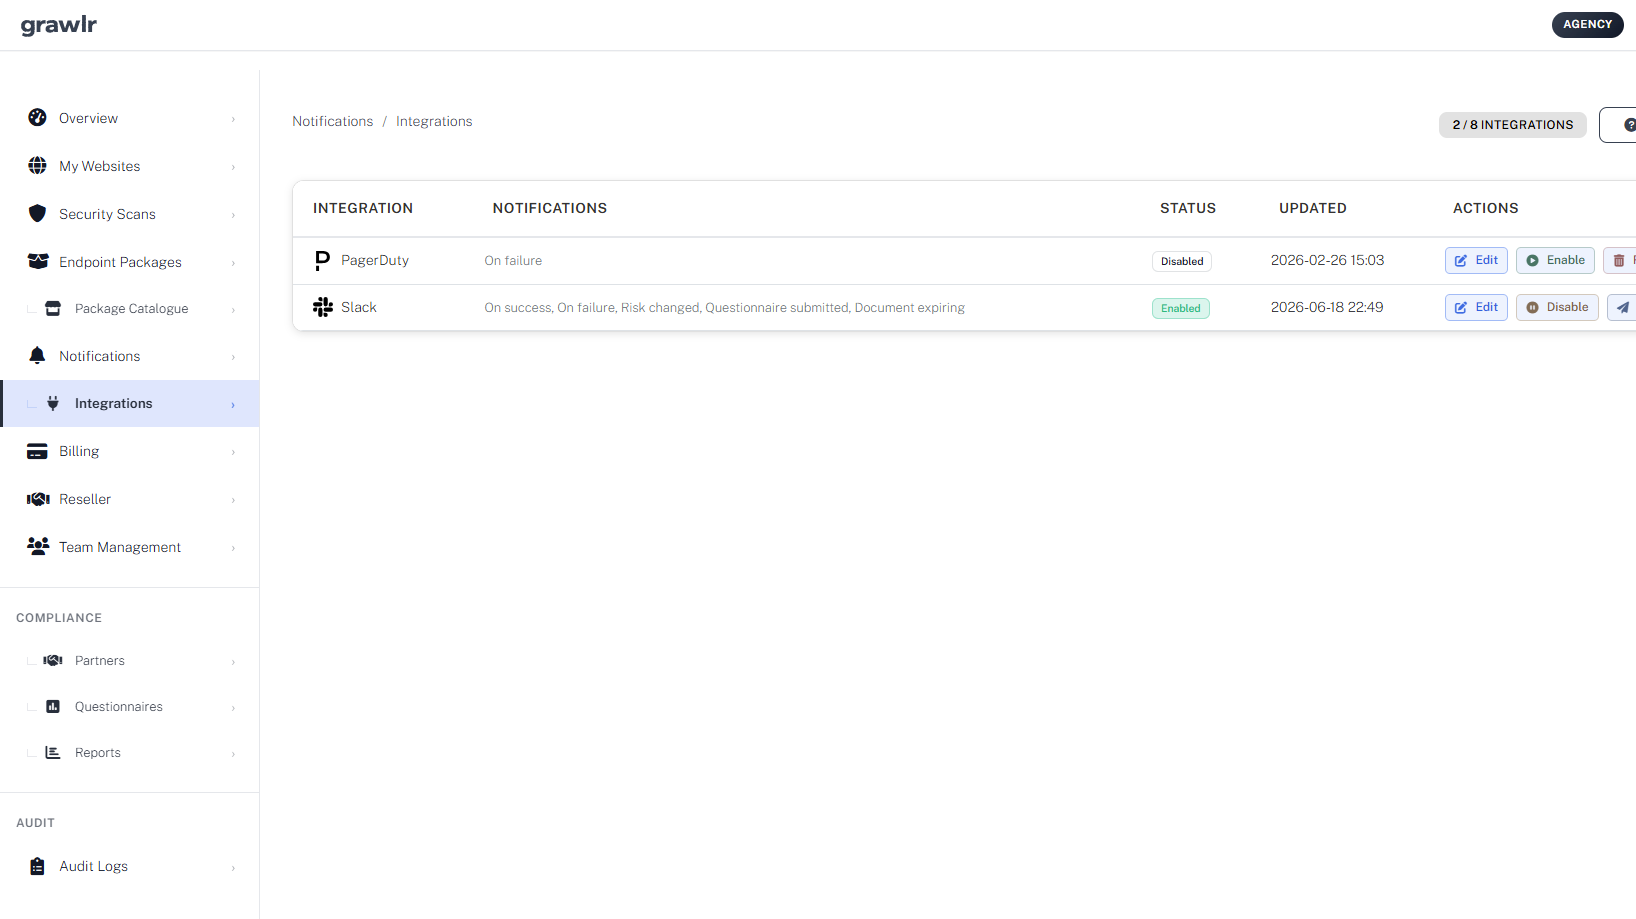
Alertez la bonne personne quand un test échoue
Envoyez les échecs et les modifications à risque à Slack, Discord, PagerDuty, Opsgenie, Zendesk ou Zapier, afin que les problèmes parviennent à quiconque peut les résoudre avant que les clients ne s'en aperçoivent.
Les attaquants réutilisent des mots de passe divulgués sur d'autres sites. Un pic de connexions échouées est souvent le premier signal d'alerte.
Choisissez les événements qui déclenchent une notification : échecs, changements de risque ou chaque résultat.
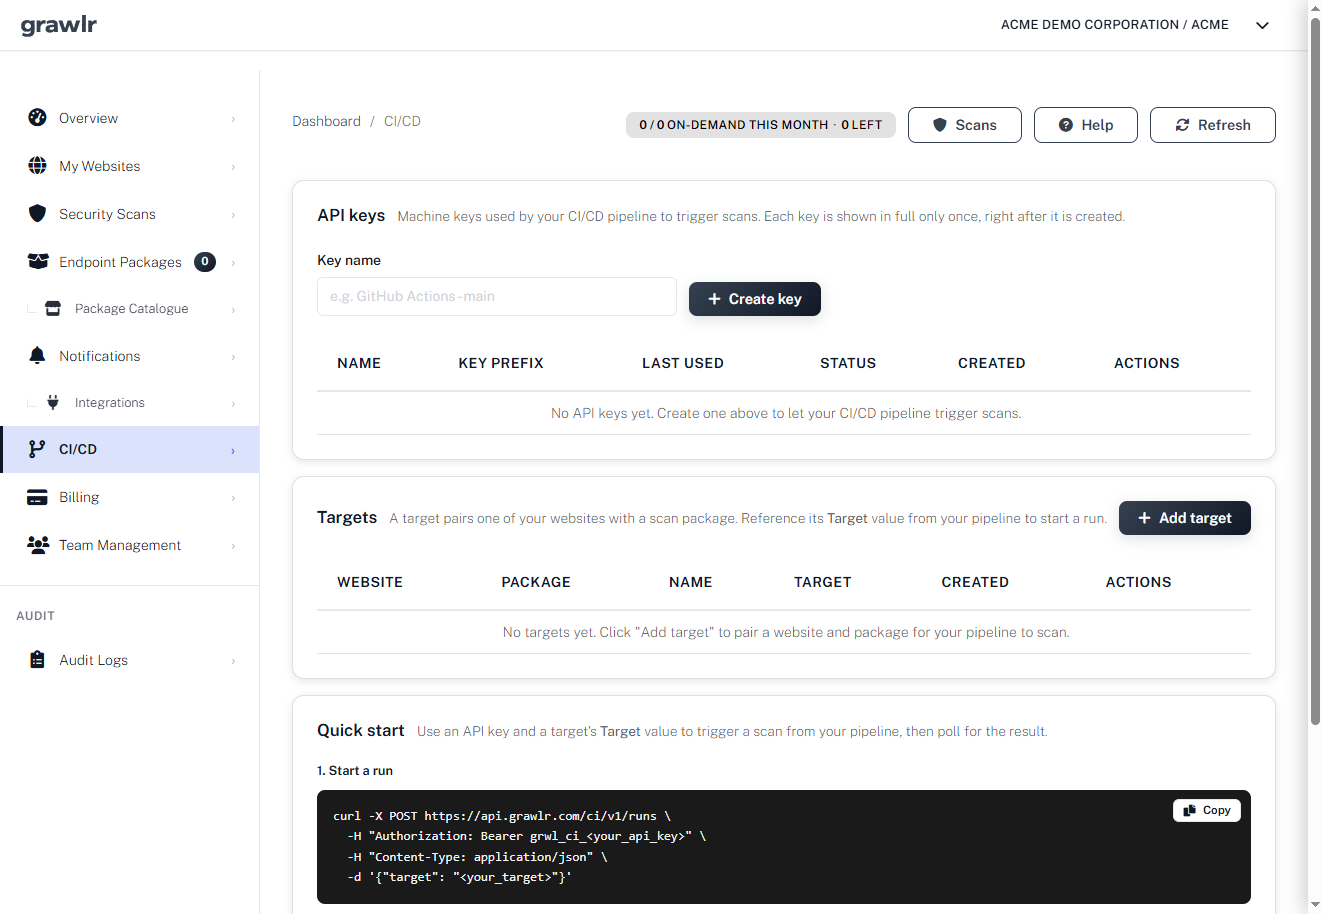
Revérifiez après chaque mise à jour de thème ou d'extension
Votre stack change chaque semaine. Lancez un scan à la demande après chaque mise en production, ou déclenchez-le depuis votre pipeline de déploiement, et comparez les scores côte à côte.
Un module qui ne reçoit plus de mises à jour, ou un script compromis à la source, peut transformer une mise à jour de routine en maillon faible.
Déclenchez des analyses à partir de GitHub Actions ou de tout pipeline CI/CD avec une clé API.
- WordPress
- Shopify
- Laravel
- Spring Boot
- .NET
- React
- Angular
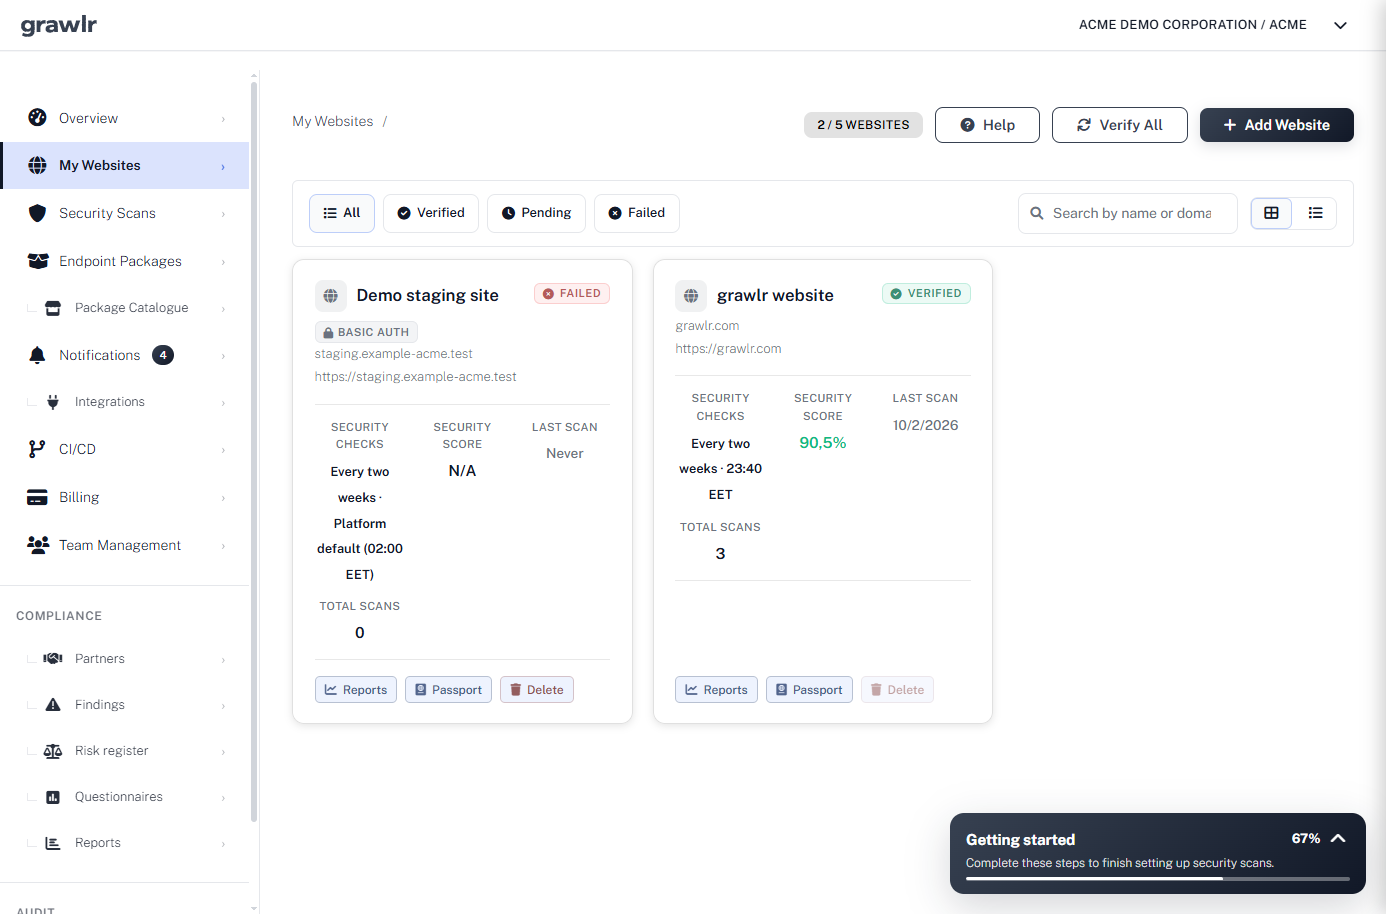
Gérez la sécurité de tous vos clients depuis un seul compte
Ajoutez les sites de vos clients à votre compte Agency et scannez chacun d'eux chaque jour. Avec le programme revendeur, chaque client peut avoir son propre compte sous le vôtre.
Vos clients pensent peut-être être trop petits pour être remarqués. Les attaques automatisées touchent tout le monde, et c'est pourquoi des contrôles continus valent la peine d'être payés.
Le plan de l'Agence couvre jusqu'à 10 sites Web avec des analyses quotidiennes. Besoin de plus de sites, d'analyses ou de tests personnalisés pour les applications et frameworks cloud ? Nous pouvons toujours créer un package personnalisé.
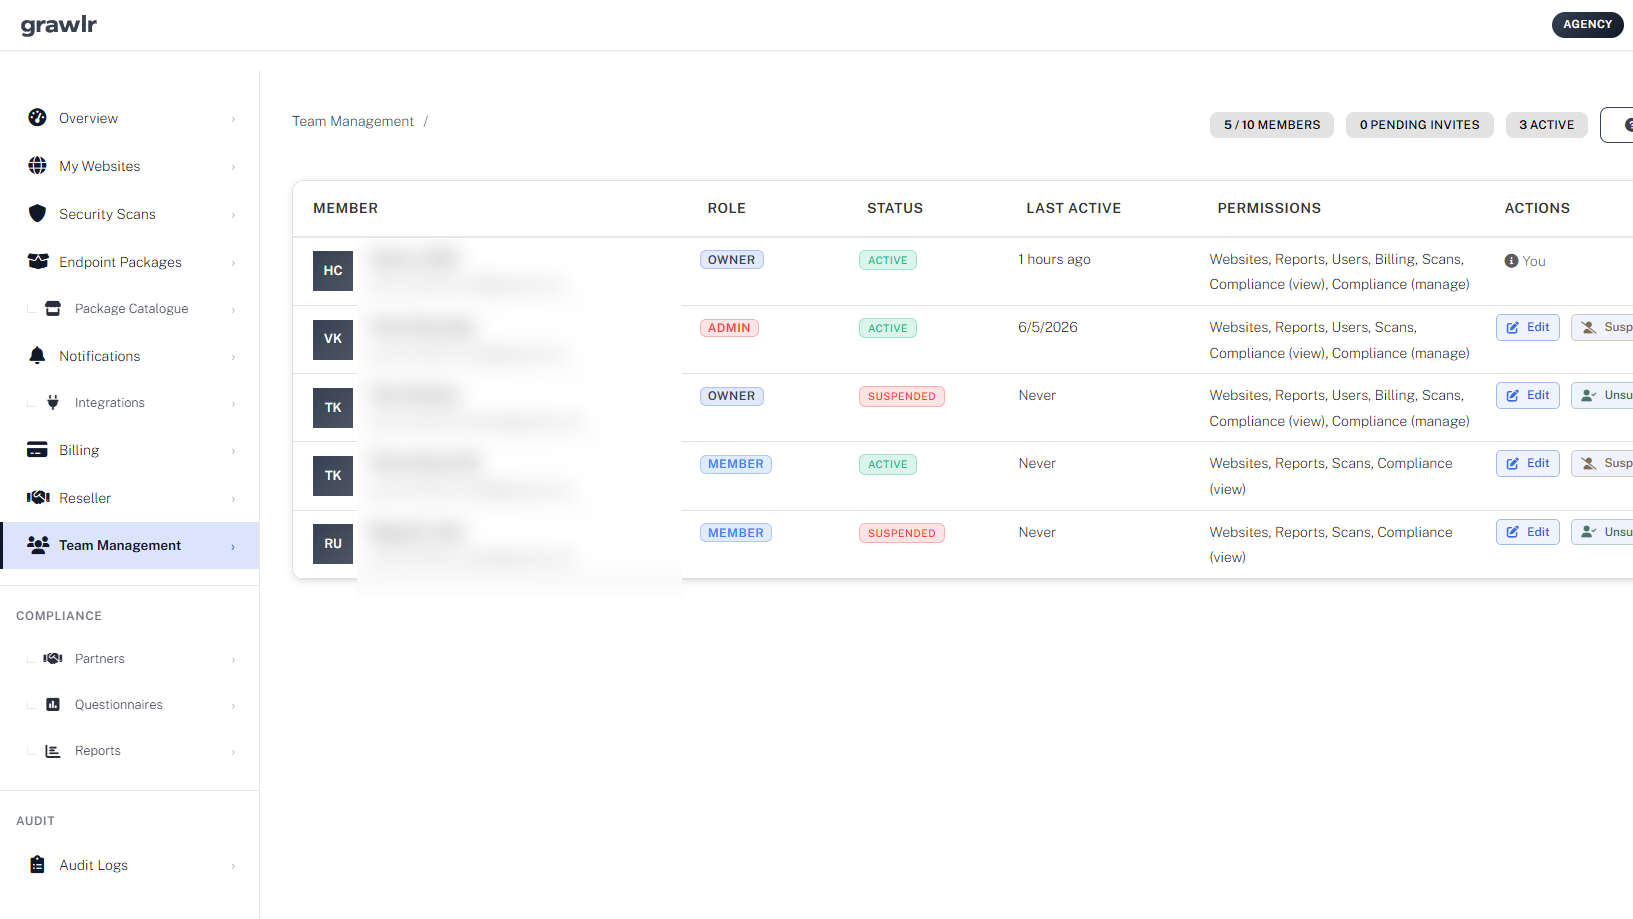
Intégrez votre équipe et vos clients
Invitez jusqu'à 15 collègues et contacts clients, chacun avec le rôle et les permissions adaptés pour les sites, les rapports et la facturation.
Un prestataire qui garde son accès après la fin d'un projet est une porte d'entrée courante. Limitez les droits d'administration et retirez les personnes qui partent.
Suspendez ou modifiez un accès en un clic à la fin d'un projet.
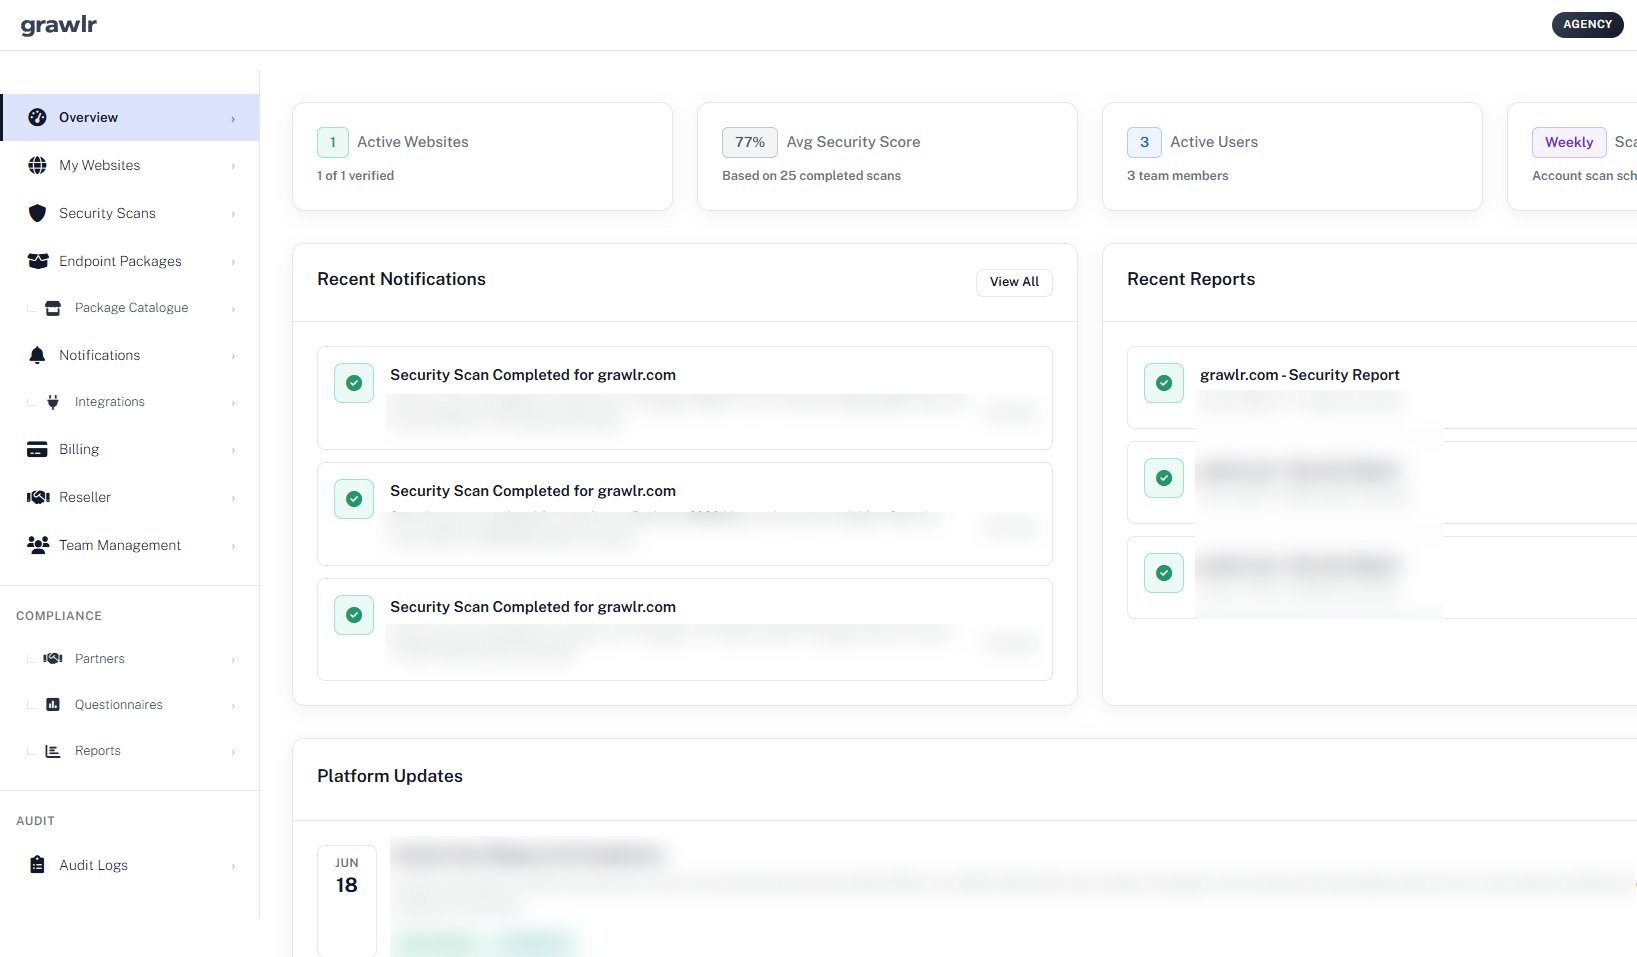
Transformez les résultats de scan en un service que vos clients paient
Envoyez à vos clients des rapports complets sur ce qui a été testé, ce qui a été bloqué et ce qui a changé, et proposez-le comme un service de sécurité mensuel.
Un contrôle utile se termine par un rapport lisible : ce qui a été bloqué, ce qui ne l'a pas été et ce qui a changé depuis la dernière fois.
Votre portefeuille clients grandit ? Le programme partenaires ajoute de la place pour plus de clients, des rapports à votre marque, une facturation personnalisée et un partage des revenus.
Comment fonctionne Grawlr
Quatre étapes de l'inscription à un site plus sûr. Ensuite, tout continue tout seul.
-
Ajoutez vos sites
Ajoutez vos sites web et confirmez qu'ils vous appartiennent. Rien à installer.
-
Testez comme un attaquant
Grawlr rejoue de vrais schémas d'attaque contre vos sites selon le calendrier que vous choisissez.
-
Soyez alerté
Des rapports et alertes clairs montrent ce qui est passé et ce qui a changé depuis la dernière fois.
-
Corrigez et revérifiez
Comblez les failles, relancez un scan et gardez la boucle active à mesure que votre site évolue.
Découvrez ce qu'un botnet voit lorsqu'il consulte votre site.
Gratuit. Résultats en quelques secondes.
Surveillance et conformité des partenaires
Que se passe-t-il si votre partenaire commercial est exploité et que ses systèmes sont intégrés aux vôtres ?
51%
des organisations ont subi une violation de données causée par un tiers. Source : Institut Ponémon
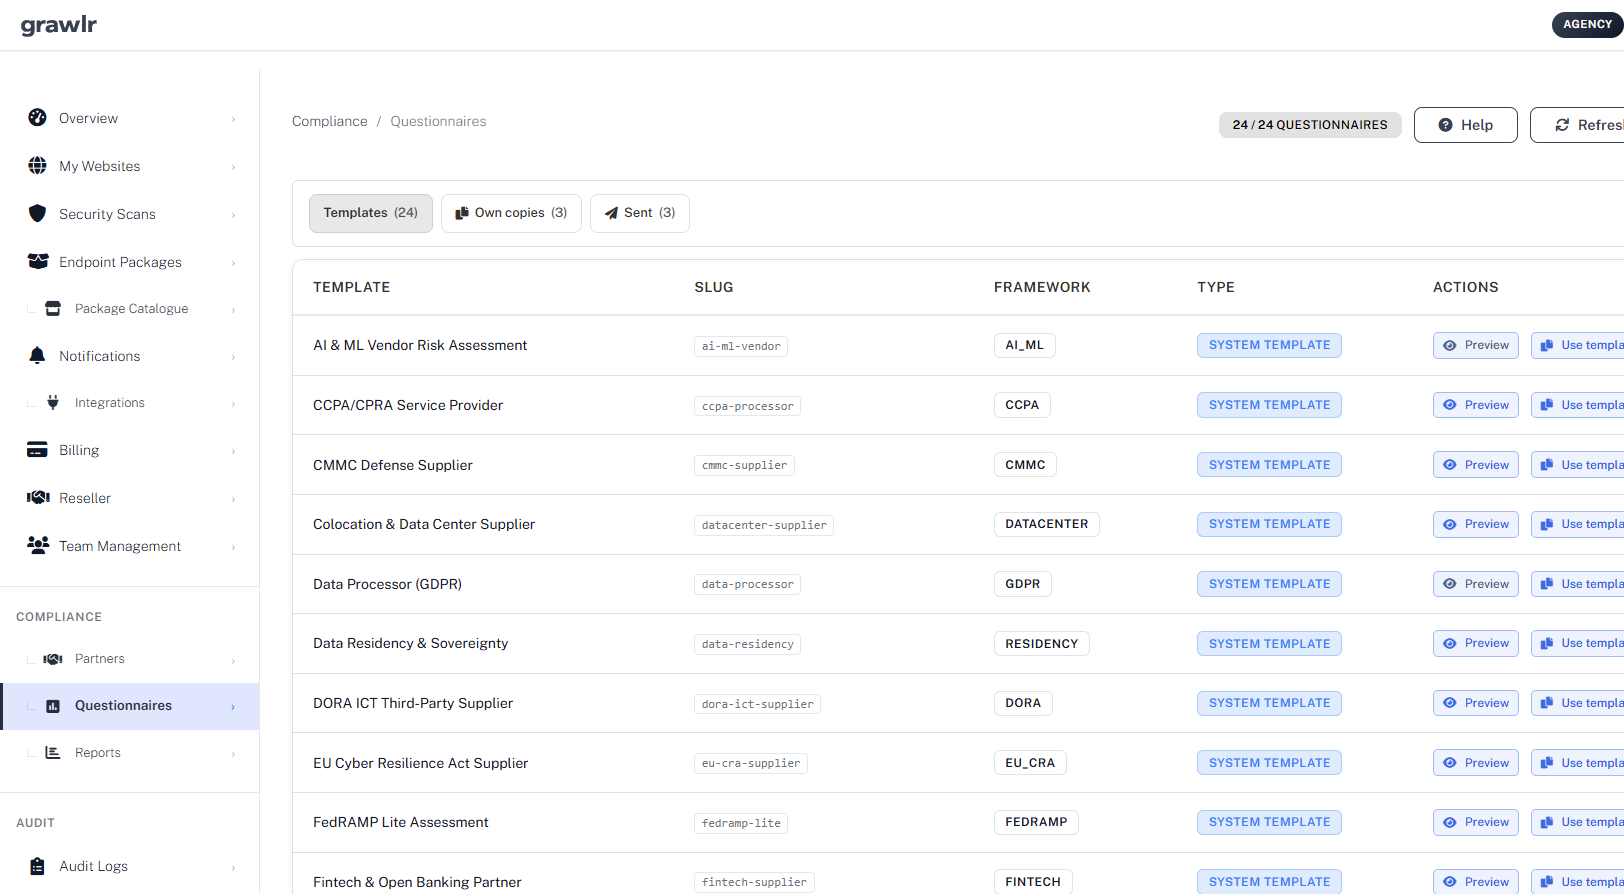
- Envoyez des questionnaires prêts à l'emploi. Choisissez un modèle pour le GDPR, NIS2, DORA, EU Cyber Resilience Act et plus encore, et envoyez-le à un fournisseur en quelques clics.
- Vérifiez les réclamations par rapport aux analyses en direct. Comparez ce qu'un partenaire dit sur sa sécurité avec ce que Grawlr observe réellement sur ses systèmes publics.
- Restez prêt pour l’audit. Les réponses, les preuves et les modifications sont conservées au même endroit avec une piste d'audit, prêtes pour votre prochaine révision.
Inclus dans le plan Agency.
Tout sur une seule plateforme
Du premier scan au prochain audit, les outils fonctionnent ensemble.
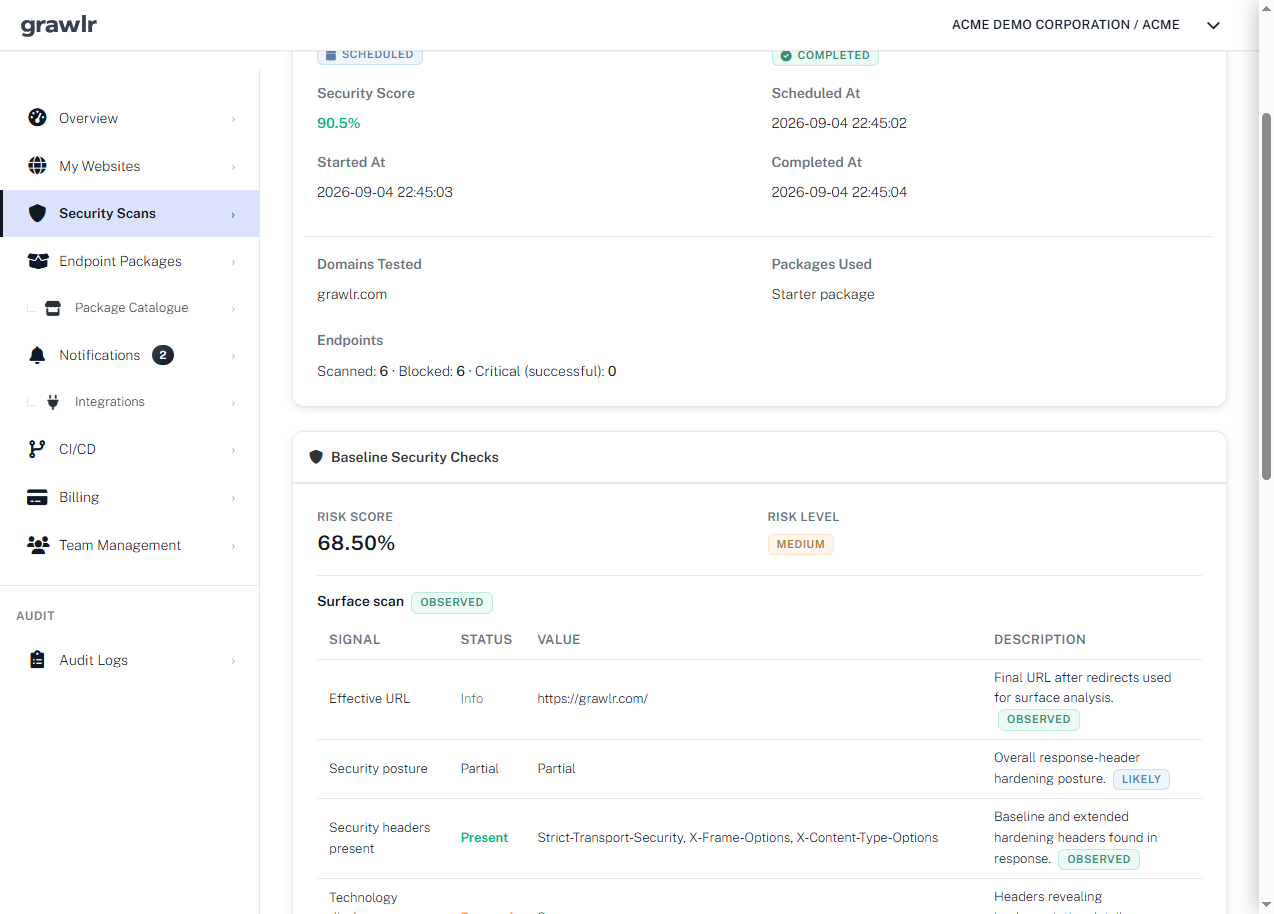
Des scans qui se comportent comme de vrais attaquants
Grawlr rejoue les modèles d'attaque capturés à partir du trafic de botnet en direct contre vos points de terminaison, puis note ce qui a réussi.
- Score de sécurité et niveau de risque pour chaque exécution
- Vérifications de base pour les en-têtes, TLS et la technologie exposée
- Un historique qui montre si vous vous améliorez
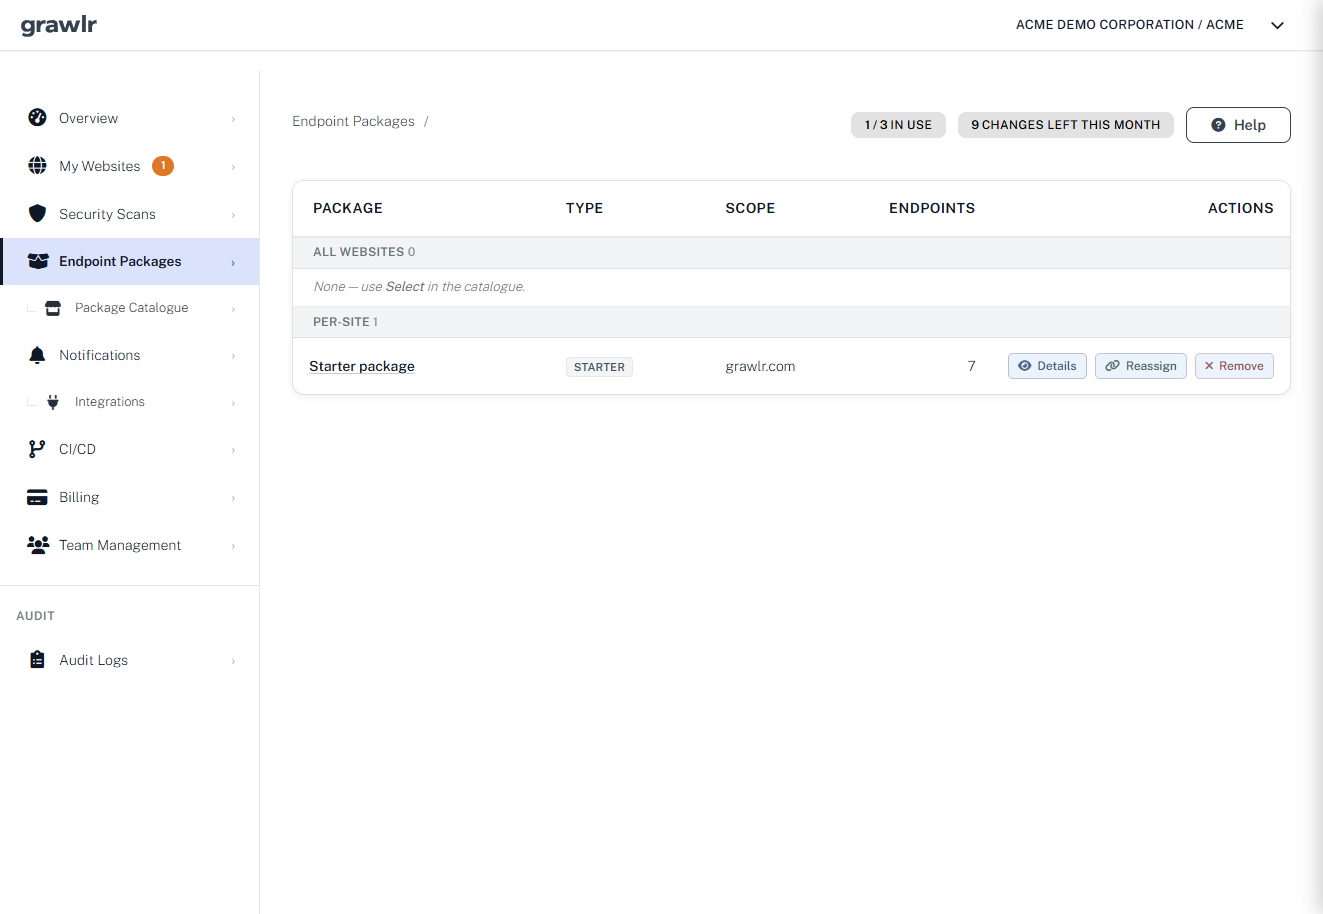
Testez les chemins qui comptent pour votre pile
Choisissez des packages sélectionnés pour votre plate-forme, votre type d'attaque ou votre secteur d'activité et attribuez-les à tous les sites Web ou à un seul.
- Packages pour les points de terminaison CMS, boutique, API et plugin
- Packages personnalisés pour les applications sur AWS, Azure ou Google Cloud et les frameworks comme Spring Boot, .NET, React ou Angular
- Attribuer par site ou sur l'ensemble du compte
- De nouveaux modèles ajoutés à mesure que les attaquants changent de tactique
Les problèmes parviennent à la personne qui peut les résoudre
Envoyez les échecs d’analyse, les changements de risque et les événements de questionnaire aux outils que votre équipe surveille déjà.
- Slack, Discord, Opsgenie, Datadog, Zendesk, n8n, Zapier et plus
- Choisissez des événements : échecs, changements de risque ou chaque résultat
- Déclencher des analyses à partir de votre pipeline CI/CD
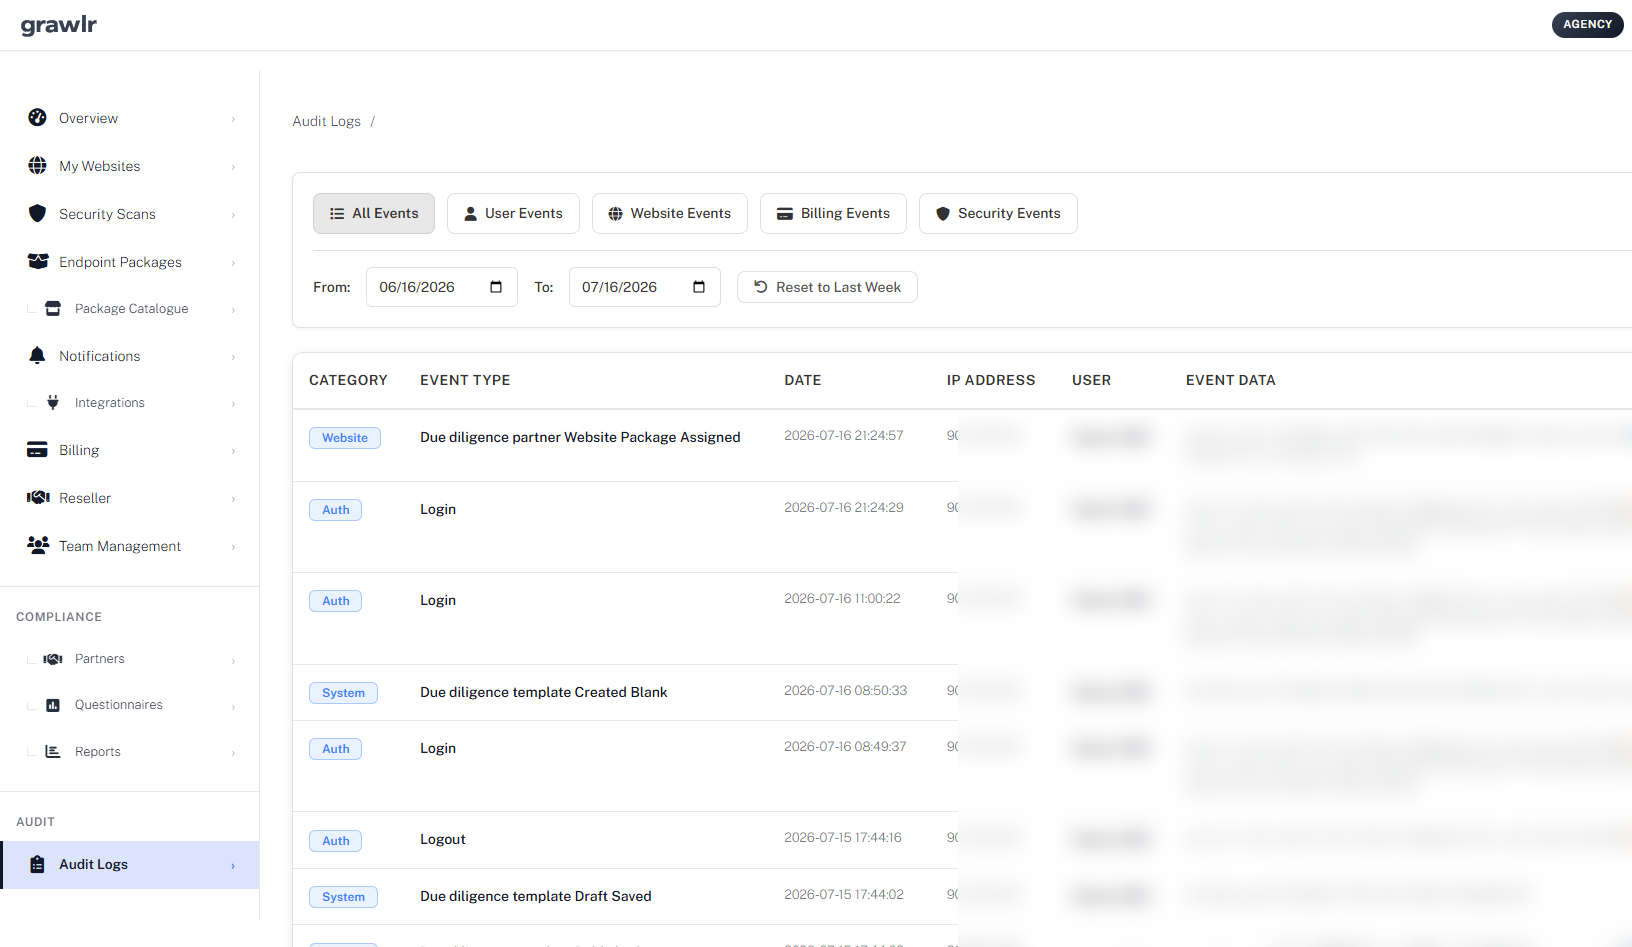
Preuves que vous pouvez remettre à un auditeur
Chaque analyse se termine par un rapport lisible et chaque action significative du compte est enregistrée dans le journal d'audit.
- Rapports PDF à partager avec les développeurs, les hôtes ou les clients
- Journal d'audit filtré par utilisateur, site Web, facturation ou événements de sécurité
- Tendances au fil du temps plutôt que des instantanés ponctuels
Sachez quels partenaires vous mettent en danger
Suivez les fournisseurs dont vous dépendez, envoyez des questionnaires et comparez leurs réponses avec ce que les analyses observent.
- Modèles prêts à l'emploi pour les principaux frameworks
- Enregistrements partenaires avec autorisation de numérisation
- Les affirmations sont vérifiées par rapport à des preuves réelles
Comparaison
Est-ce pour moi ? Découvrez comment les tests d'attaque continus se comparent aux scanners, aux pare-feu et aux tests d'intrusion ponctuels.
| Approche de sécurité | Scanners traditionnels (Qualys, Nessus) |
Pare-feux applicatifs web (Cloudflare, AWS WAF) |
Tests de pénétration (Services manuels) |
Grawlr (Tests d'attaque continus) |
|---|---|---|---|---|
| Validation de l'attaque | ||||
| Méthode de détection | Signatures statiques uniquement | Blocage des schémas connus | Tests manuels uniquement | Apprentissage à partir du comportement réel des attaques |
| Renseignement sur les attaques | Base de vulnérabilités générique | Protection basée sur des règles | Évaluation ponctuelle | Schémas d’attaque de botnets en direct |
| Fréquence des tests | Mensuel au mieux | Pas de test (blocage uniquement) | Trimestriel ou annuel | Scans automatisés récurrents |
| Complexité de mise en place | Déploiement complexe | Modifications DNS requises | Plusieurs semaines de planification | Vérification du domaine en 5 minutes |
| Surveillance et conformité des partenaires | ||||
| Validation des affirmations fournisseurs | Pas de questionnaires fournisseurs | Non applicable | Questionnaires ponctuels au mieux | Affirmations vérifiées face aux preuves de scan en direct |
| Questionnaires de risque fournisseurs | Pas de module risque fournisseurs intégré | Non applicable | Généralement un engagement de conseil séparé | Questionnaires, suivi partenaires et scoring de risque au même endroit |
| Reporting de conformité | Export des findings, contexte métier limité | Pas de rapports de preuves de conformité | Rapports PDF manuels par engagement | Rapports de comparaison et de tendance pour audits et revues fournisseurs |
| Coût | ||||
| Structure tarifaire | Typiquement des centaines à des milliers par mois | Tarification de protection à l’usage | Des milliers par engagement | Dès €8.99 par mois |
Questions fréquemment posées
Puis-je exécuter des tests d’attaque sur mon site en ligne ?
Vous pouvez, mais traitez-le comme une véritable attaque. Grawlr teste uniquement les domaines que vous avez vérifiés, exécute les packages que vous choisissez et évite toute exploitation destructrice. Les packages plus lourds envoient toujours un véritable trafic d'attaque, ce qui peut ralentir, voire faire tomber un site fragile. Nous vous recommandons fortement de tester d'abord un environnement de test ou de préparation, de conserver une sauvegarde à jour et de planifier des analyses de production en dehors des heures de pointe. Les sites de transit derrière HTTP Basic Auth sont pris en charge.
Dois-je installer quelque chose ?
Non. L'analyse ne nécessite aucun agent, plug-in ou modification de votre serveur. La seule étape de configuration est une vérification de propriété unique : téléchargez un fichier, ajoutez un enregistrement DNS ou ajoutez une balise méta. Après cela, Grawlr teste votre site de l’extérieur comme le ferait un attaquant.
En quoi est-ce différent d'un pare-feu ?
Un pare-feu bloque le trafic qu'il reconnaît. Grawlr vérifie si vos défenses tiennent réellement en rejouant de véritables modèles d'attaques de botnet contre votre site et en montrant ce qui s'est passé. Les deux fonctionnent bien ensemble.
Comment fonctionnent les questionnaires fournisseurs ?
Choisissez un modèle prêt à l'emploi, envoyez-le à un fournisseur et il répondra via un lien sécurisé sans avoir besoin de compte. Leurs réponses se trouvent à côté de ce que Grawlr observe sur leurs systèmes publics, vous pouvez donc repérer les affirmations qui ne correspondent pas.
Quels cadres sont couverts ?
Les modèles incluent GDPR, NIS2, DORA, EU Cyber Resilience Act, ISO 27001, SOC 2, PCI DSS, HIPAA et plus encore. Ils vous aident à recueillir des preuves auprès des fournisseurs ; ils ne constituent pas une certification de Grawlr ou de votre entreprise.
Que comprend l'analyse rapide gratuite ?
Un instantané de l'apparence extérieure de votre site, prêt en quelques secondes : comment vous vous comparez à votre secteur, si des protections de base du navigateur sont définies et quels détails logiciels votre site fournit. Pas d'inscription et pas de carte de crédit. Pour des tests d’attaque complets, démarrez un essai.
D'autres questions ? Lire la FAQ complète
Trouvez vos points faibles avant les attaquants
Lancer un Quick Scan gratuitAnalyse rapide gratuite. Aucune carte de crédit requise.