Varmista tietoturvasi. Validoi toimittajasi. Yksinkertaista vaatimustenmukaisuutta.
Teetkö kaikkesi kyberriskin vähentämiseksi? Grawlr toistaa todelliset botnet-hyökkäysmallit sivustojasi vastaan, näyttää, mitä onnistui, ja tarkistaa yhteistyökumppanit, joista yrityksesi on riippuvainen.
- Ilmainen Quick Scan, ei rekisteröitymistä
- Palvelimellasi ei ole laajennuksia tai agentteja
- Todelliset botnet-hyökkäysmallit, joita päivitetään jatkuvasti
- Toimittajakyselylomakkeet GDPR, NIS2, DORA, EU CRA
- 14 päivän kokeilu, ei sitoumusta
Tulokset sekunneissa. Luottokorttia ei vaadita.
Kansalaisjärjestöt, verkkokaupat ja SaaS-yritykset käyttävät ja luottavat. Vuositulot ovat 100 000–100 M€
Mitä tapahtuu, jos et ole valmistautunut?
Hyökkäykset ovat automatisoituja eivätkä lopu koskaan. Viime vuoden tarkistus kertoo vähän siitä sivustosta, jota ylläpidät tänään.
600M+
Kyberhyökkäystä yritetään joka päivä maailmanlaajuisesti
Lähde: Microsoft Digital Defense Report 2024
4,44 M$
Tietomurron keskimääräinen kustannus
Lähde: IBM:n tietomurtoraportin kustannukset 2025
Lasku saapuu hyökkäyksen jälkeen: seisokit, kadonneet asiakkaat, reagointi tapauksiin sekä viranomaisten ja kumppaneiden kysymykset.
Vahvista sivustosi botnet-hyökkäyksiä vastaan
Kestääkö sivustosi hyökkäyksiä, jotka eivät lopu koskaan?
Bottiverkot testaavat jokaista Internetin sivustoa joka päivä. Grawlr suorittaa samat hyökkäykset ensin sinun ehdoillasi ja näyttää, mitä sinun tulee korjata.
- WordPress
- Joomla
- Drupal
- Wix
- Squarespace
- Webflow
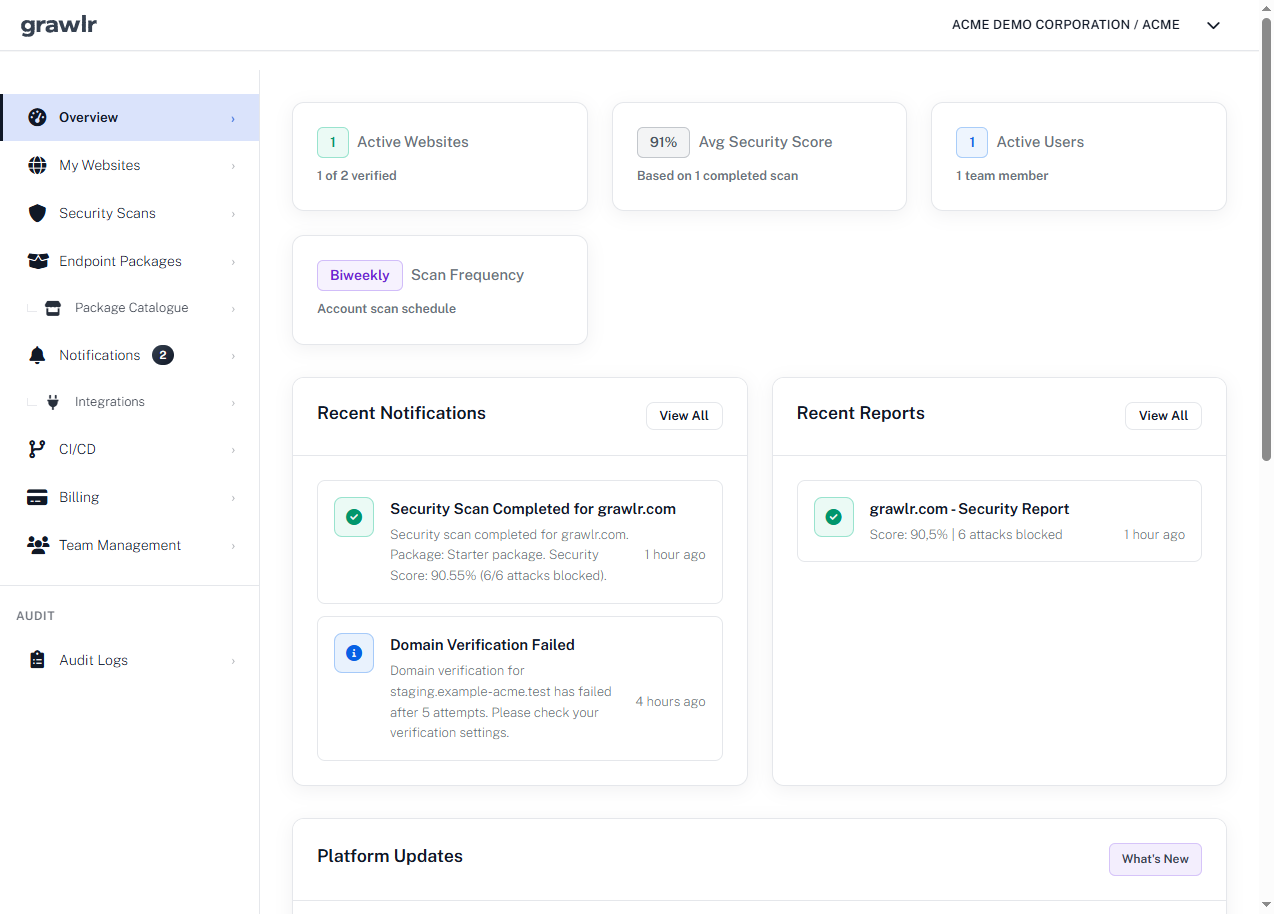
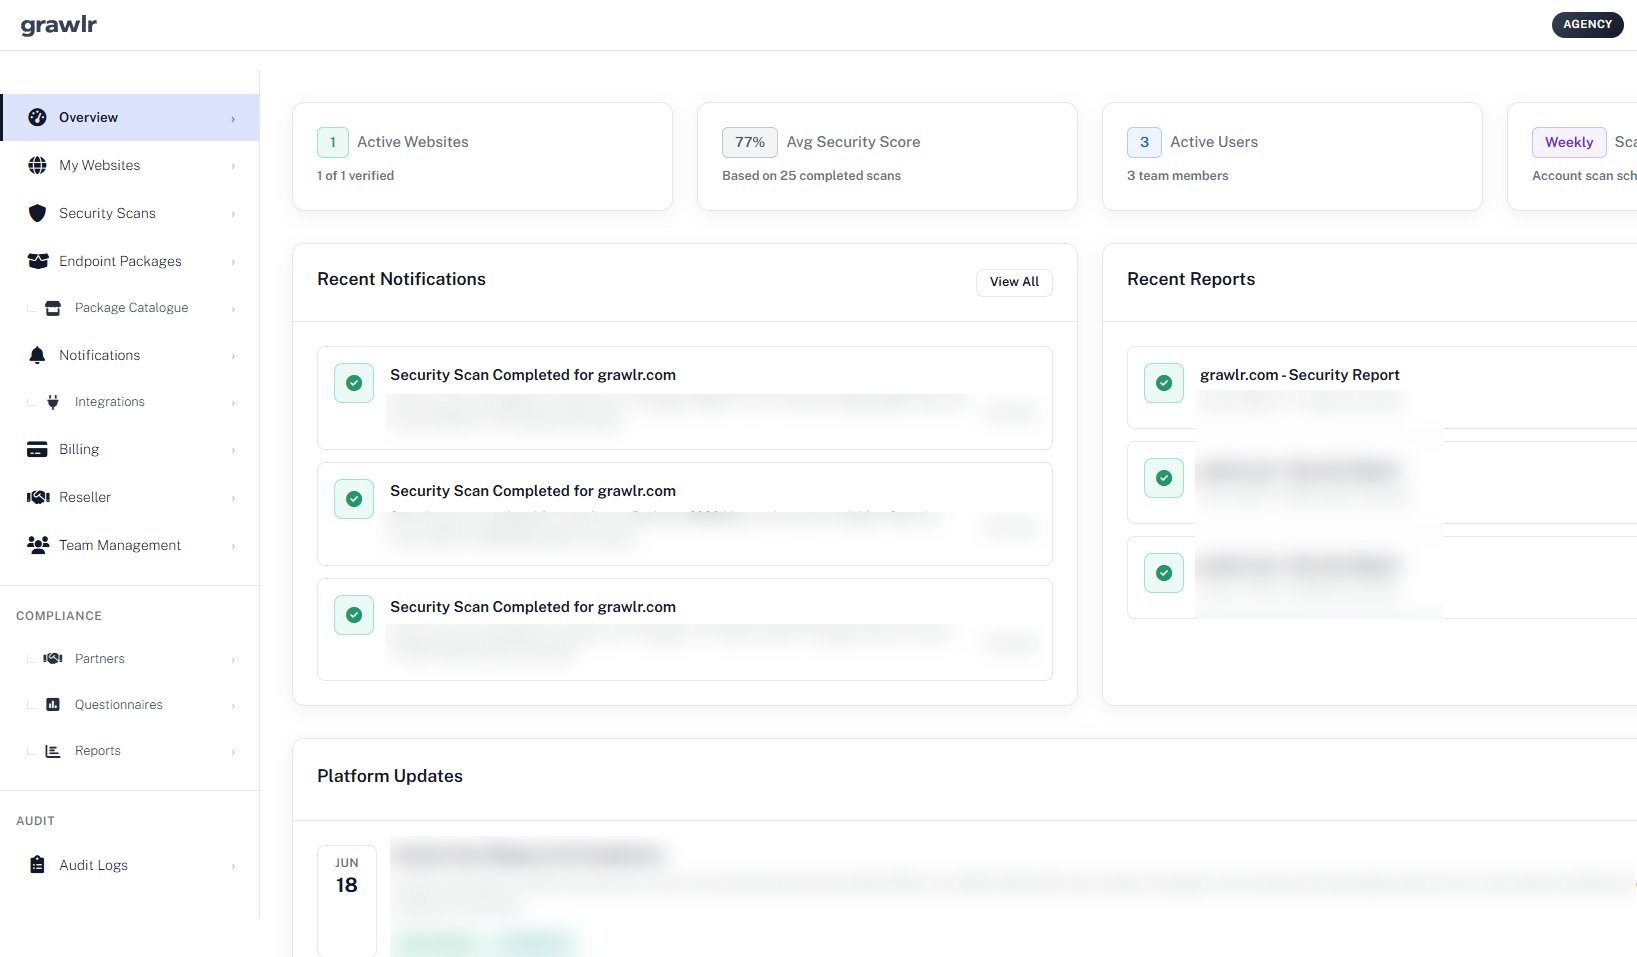
Näe altistumisesi yhdellä silmäyksellä
Yksi näkymä kertoo, montako sivustoa on vahvistettu, keskimääräisen tietoturvapisteesi ja mitä viimeisimmät skannaukset löysivät, ilman lokien kaivelua.
Verkkosivuston riski on harvoin yksi suuri murto. Varastetut tunnukset, vanhentuneet lisäosat, avoimet hallintanäkymät ja testaamattomat varmuuskopiot ovat ovia, joita hyökkääjät kokeilevat eniten.
Skannaukset ajetaan asettamasi aikataulun mukaan. Palvelimellesi ei tarvitse asentaa mitään.
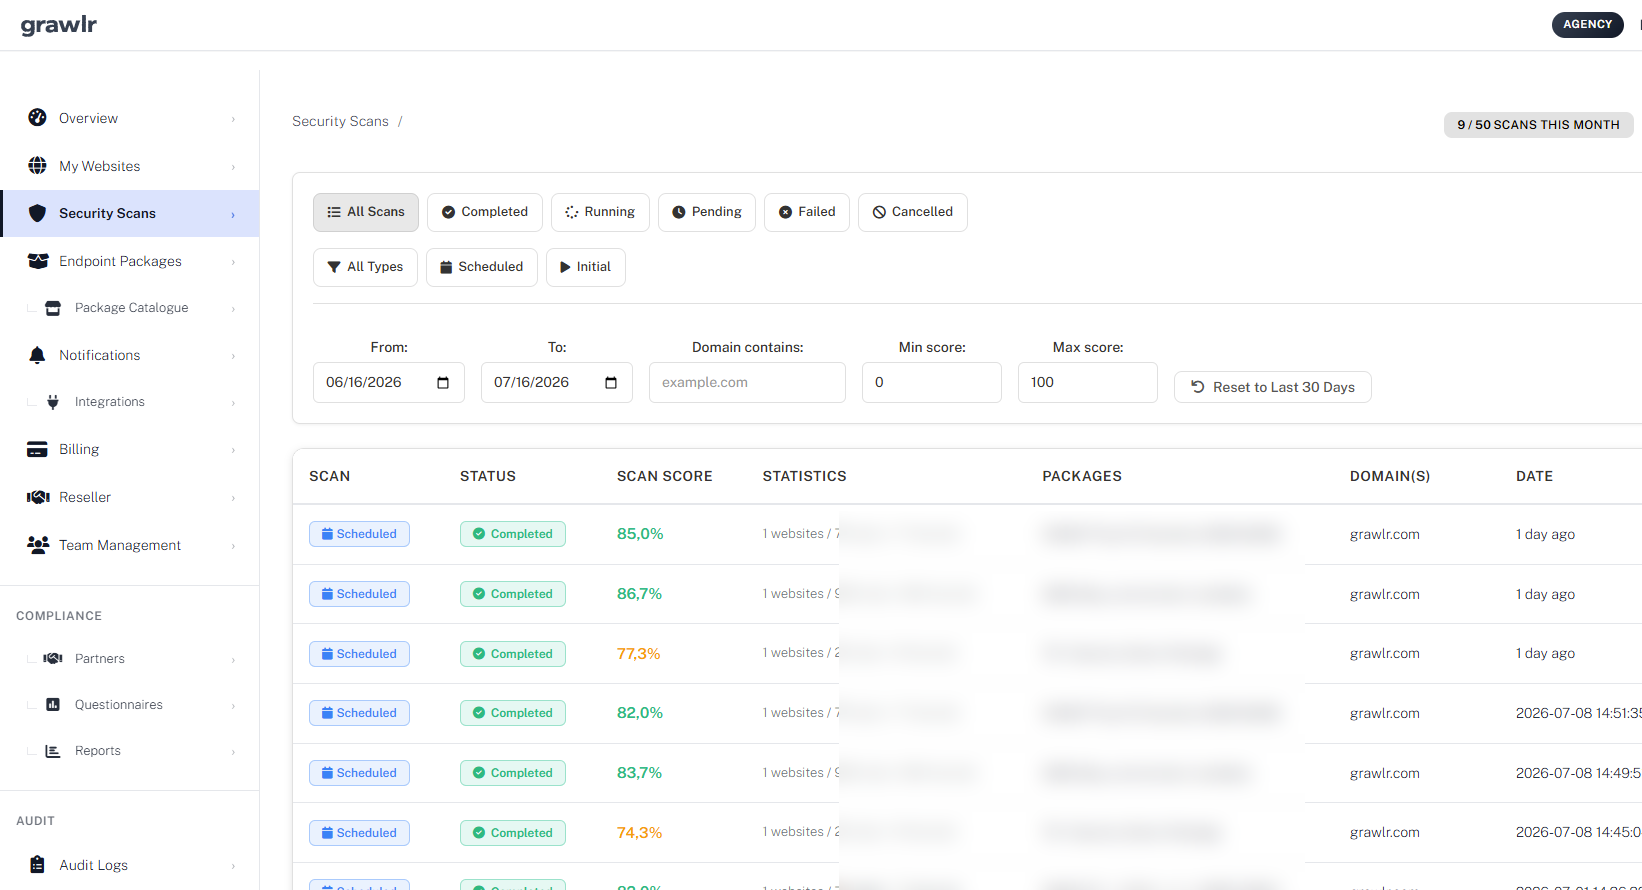
Toista oikeita hyökkäyksiä, älä rastiruutuauditointeja
Jokainen skannaus lähettää päätepisteisiisi ne kyselyt, joita hyökkääjät oikeasti käyttävät, ja pisteyttää tuloksen, jotta näet, onko tilanne parantunut vai heikentynyt edellisestä kerrasta.
Vihamieliset botit yrittävät loputtomasti eivätkä välitä aukioloajoista. Epäonnistuneetkin yritykset maksavat palvelinkuormana, työaikana ja joskus kumppaneiden estoina.
Jokaisesta skannauksesta syntyy PDF-raportti, jonka voit jakaa kehittäjäsi tai palveluntarjoajasi kanssa.
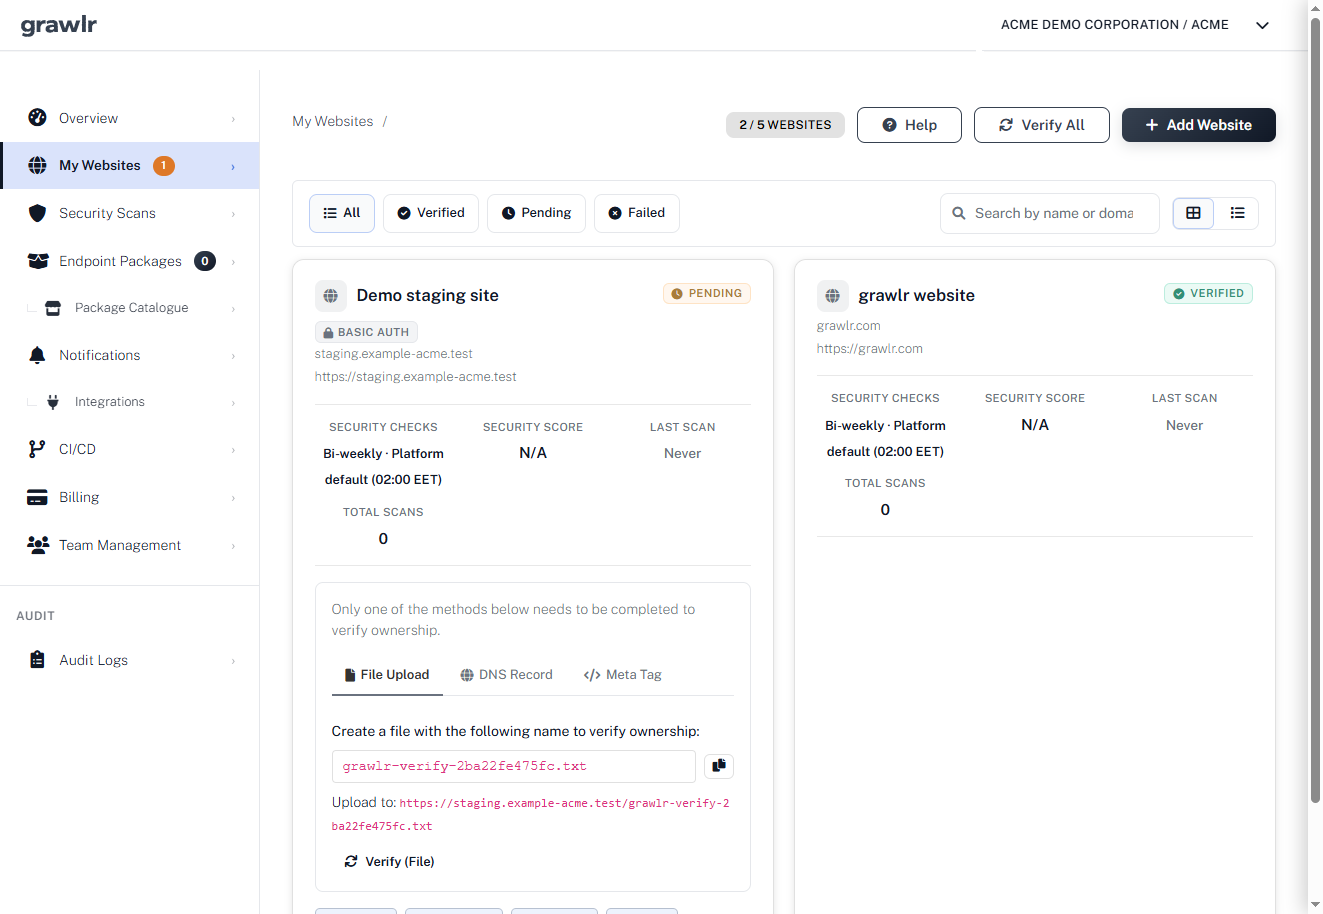
Vahvista verkkotunnus ja aloita minuuteissa
Lisää verkkotunnus, todista omistajuus, valitse aikataulu. Grawlr hoitaa loput ja kertoo, kun jokin muuttuu.
Viime vuoden tarkistus ei kuvaa tämän viikon sivustoa. Jokainen uusi teema, lisäosa tai koodinpätkä muuttaa sitä, mihin hyökkääjät ylettyvät.
Etkö ole vielä valmis rekisteröitymään? Tee ensin ilmainen Quick Scan.
- Shopify
- WooCommerce
- PrestaShop
- Magento
- Shopware
- BigCommerce
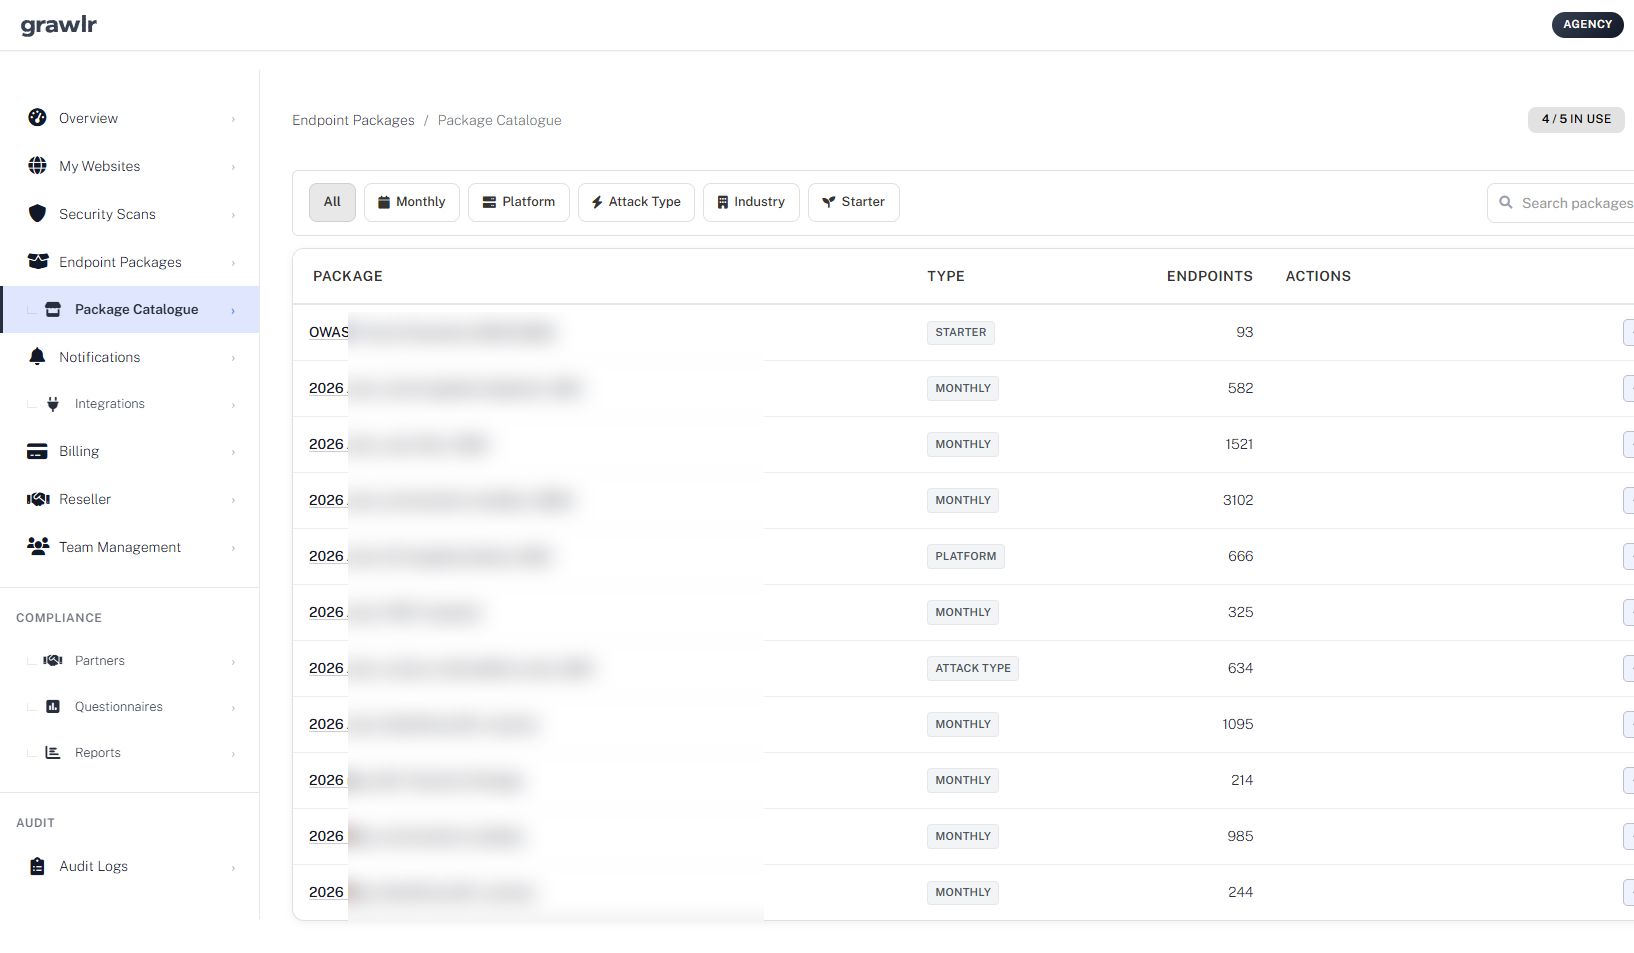
Testaa reitit, joihin botit ja huijaustyökalut iskevät
Valitse alustallesi päätepistepaketit, kuten kassa, kirjautuminen, rajapinnat ja lisäosat, niin Grawlr pitää ne testauksessa uusien hyökkäyskuvioiden ilmaantuessa.
Varastettuja kortteja testaavat botit voivat saada maksupalveluntarjoajasi rajoittamaan maksuja, jolloin myös oikeiden asiakkaiden maksut hylätään.
Selaa paketteja alustan, hyökkäystyypin tai toimialan mukaan.
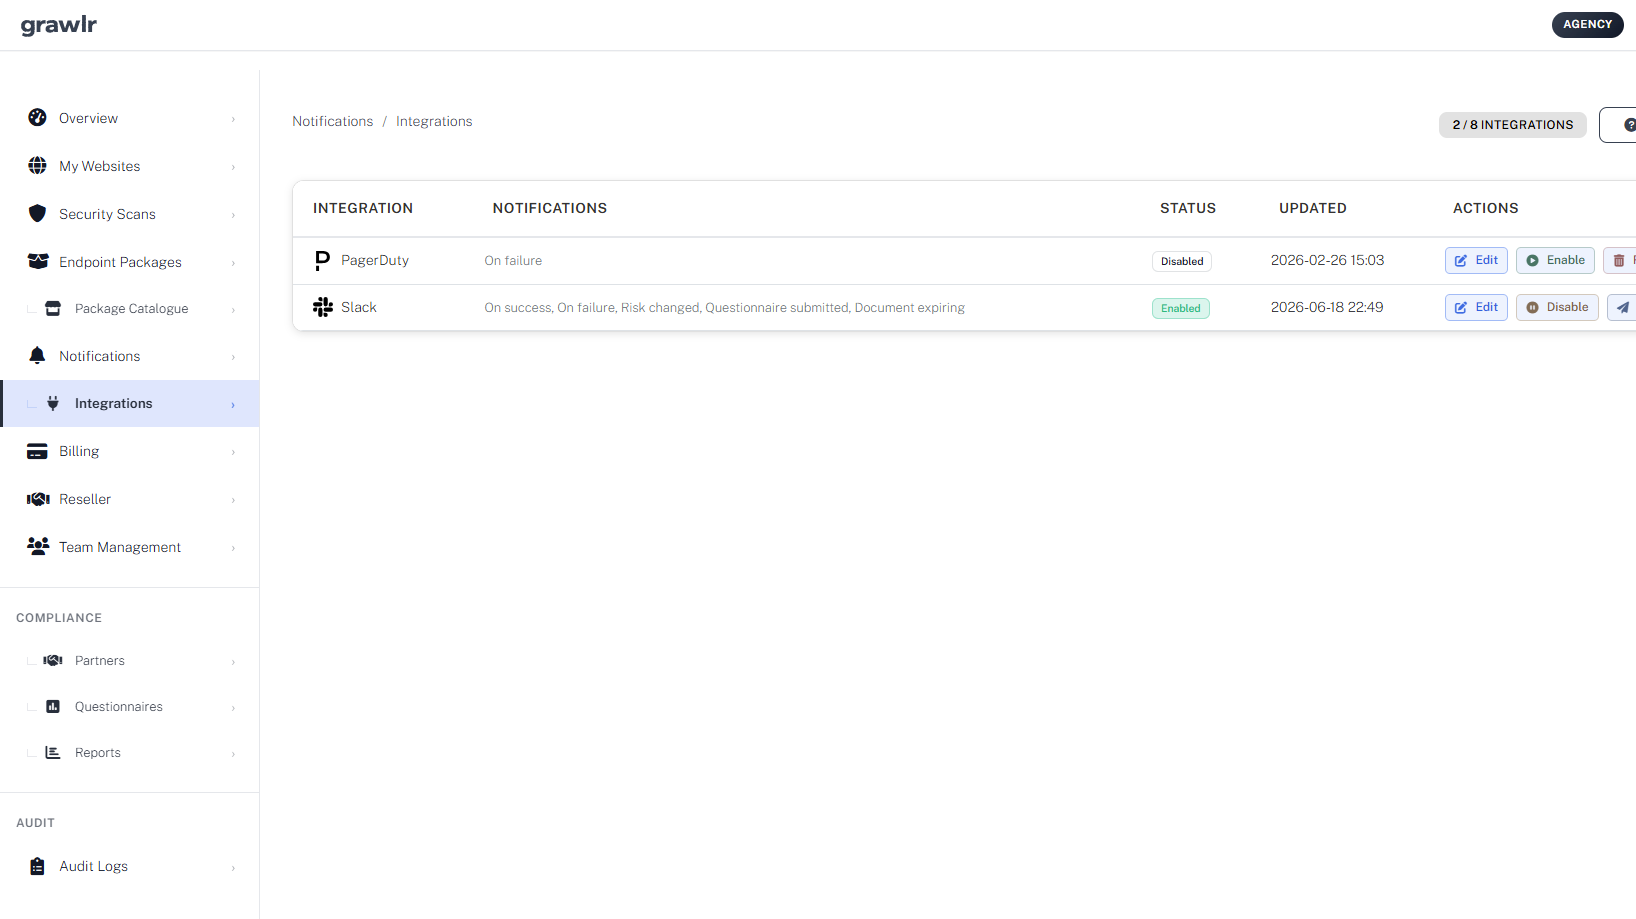
Hälytä oikea henkilö, kun testi epäonnistuu
Lähetä viat ja riskimuutokset Slackiin, Discordiin, PagerDutyyn, Opsgenieen, Zendeskiin tai Zapieriin, jotta ongelmat saavuttavat kuka tahansa, joka pystyy korjaamaan ne ennen kuin asiakkaat huomaavat.
Hyökkääjät kokeilevat muilta sivustoilta vuotaneita salasanoja. Epäonnistuneiden kirjautumisten piikki on usein ensimmäinen varoitusmerkki.
Valitse, mistä tapahtumista ilmoitetaan: epäonnistumisista, riskimuutoksista vai jokaisesta tuloksesta.
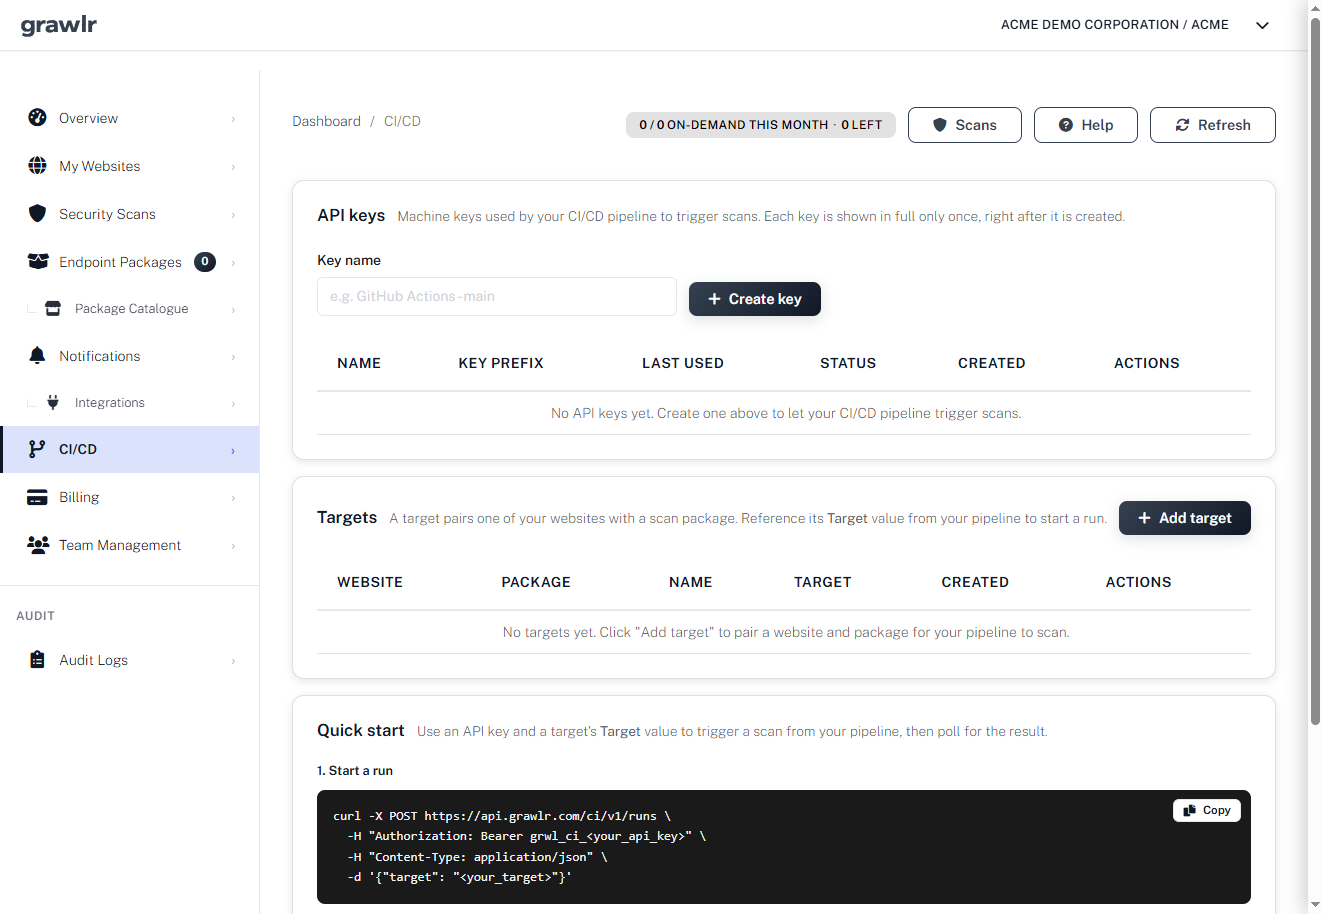
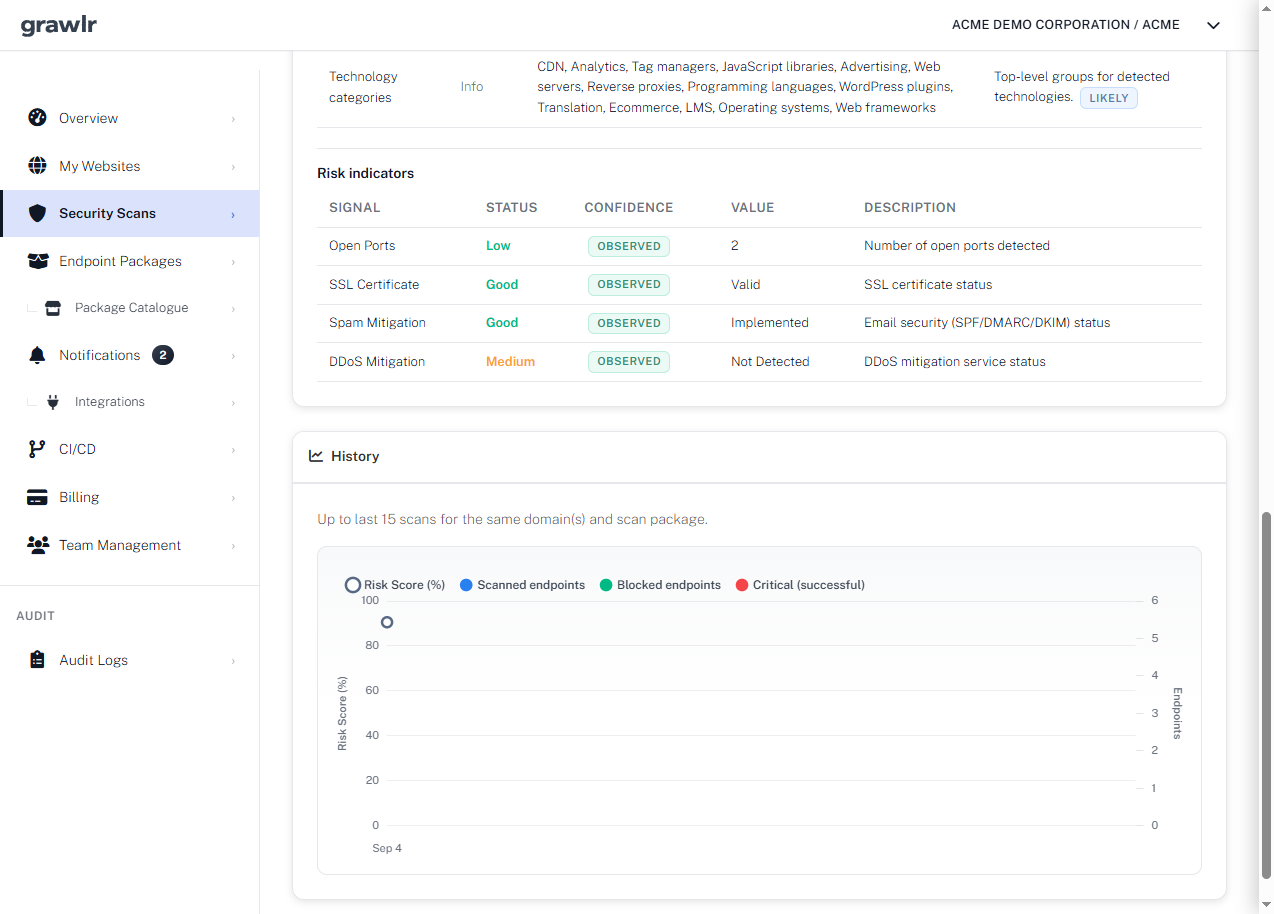
Tarkista uudelleen jokaisen teema- tai lisäosapäivityksen jälkeen
Teknologiasi muuttuu viikoittain. Käynnistä skannaus jokaisen julkaisun jälkeen tai suoraan julkaisuputkesta ja vertaa pisteitä rinnakkain.
Lisäosa, joka ei enää saa päivityksiä, tai lähteessään vaarantunut skripti voi tehdä rutiinipäivityksestä heikon lenkin.
Käynnistä skannaukset GitHub Actionsista tai mistä tahansa CI/CD-putkistosta API-avaimella.
- WordPress
- Shopify
- Laravel
- Spring Boot
- .NET
- React
- Angular
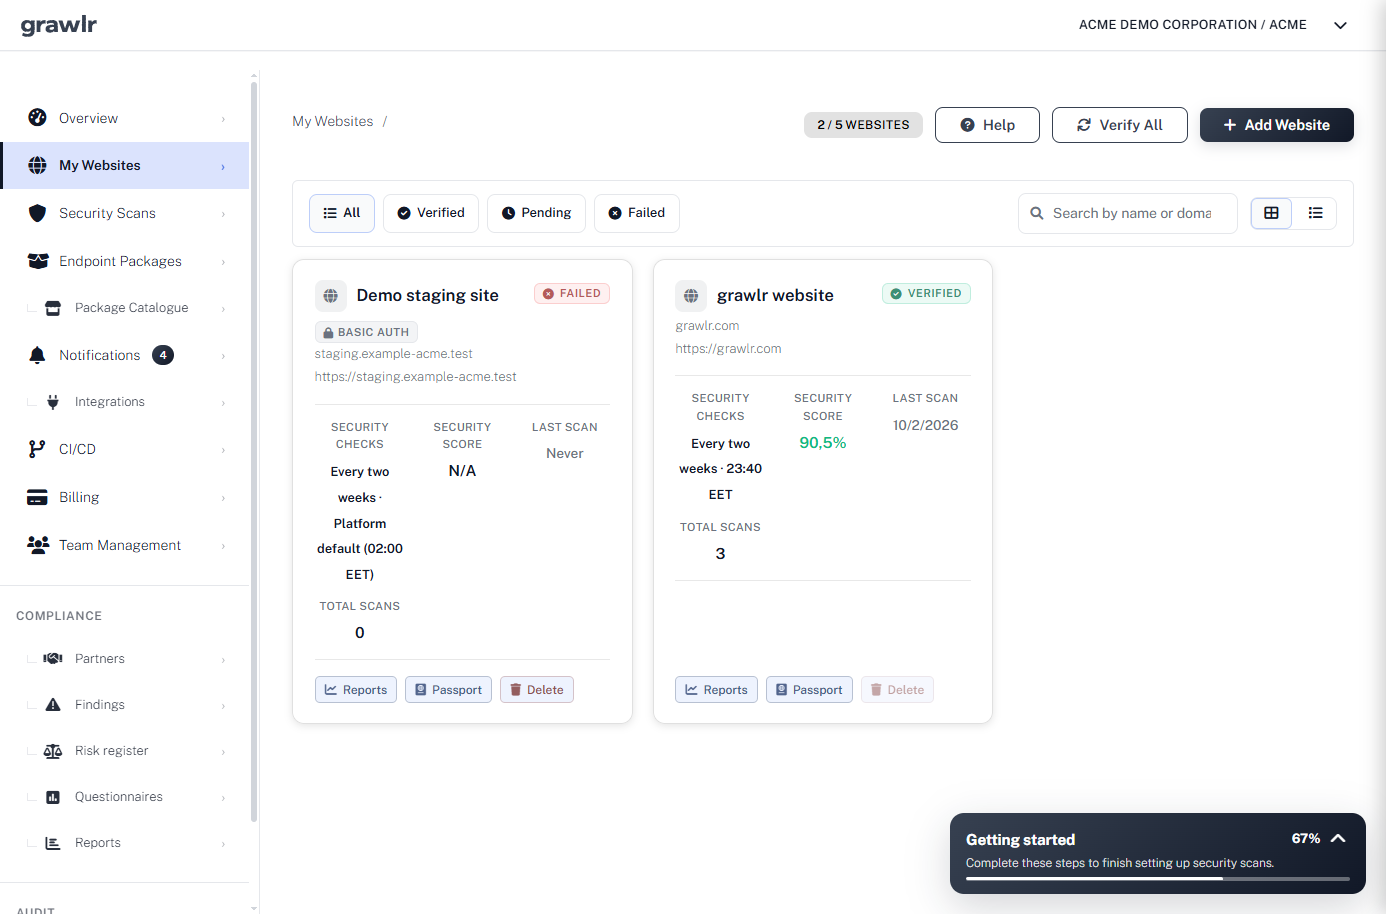
Hoida kaikkien asiakkaidesi tietoturva yhdeltä tililtä
Lisää asiakkaidesi sivustot Agency-tilillesi ja skannaa jokainen niistä päivittäin. Jälleenmyyntiohjelman avulla jokainen asiakas voi saada oman tilin sinun tilisi alle.
Asiakkaasi saattavat luulla olevansa liian pieniä huomattaviksi. Automatisoidut hyökkäykset huomaavat kaikki, ja siksi jatkuvasta tarkistuksesta kannattaa maksaa.
Agency-paketti kattaa jopa 10 verkkosivustoa, jotka tarkistetaan päivittäin. Tarvitsetko lisää sivustoja, skannauksia tai mukautettuja testejä pilvisovelluksia ja -kehyksiä varten? Voimme aina koota räätälöidyn paketin.
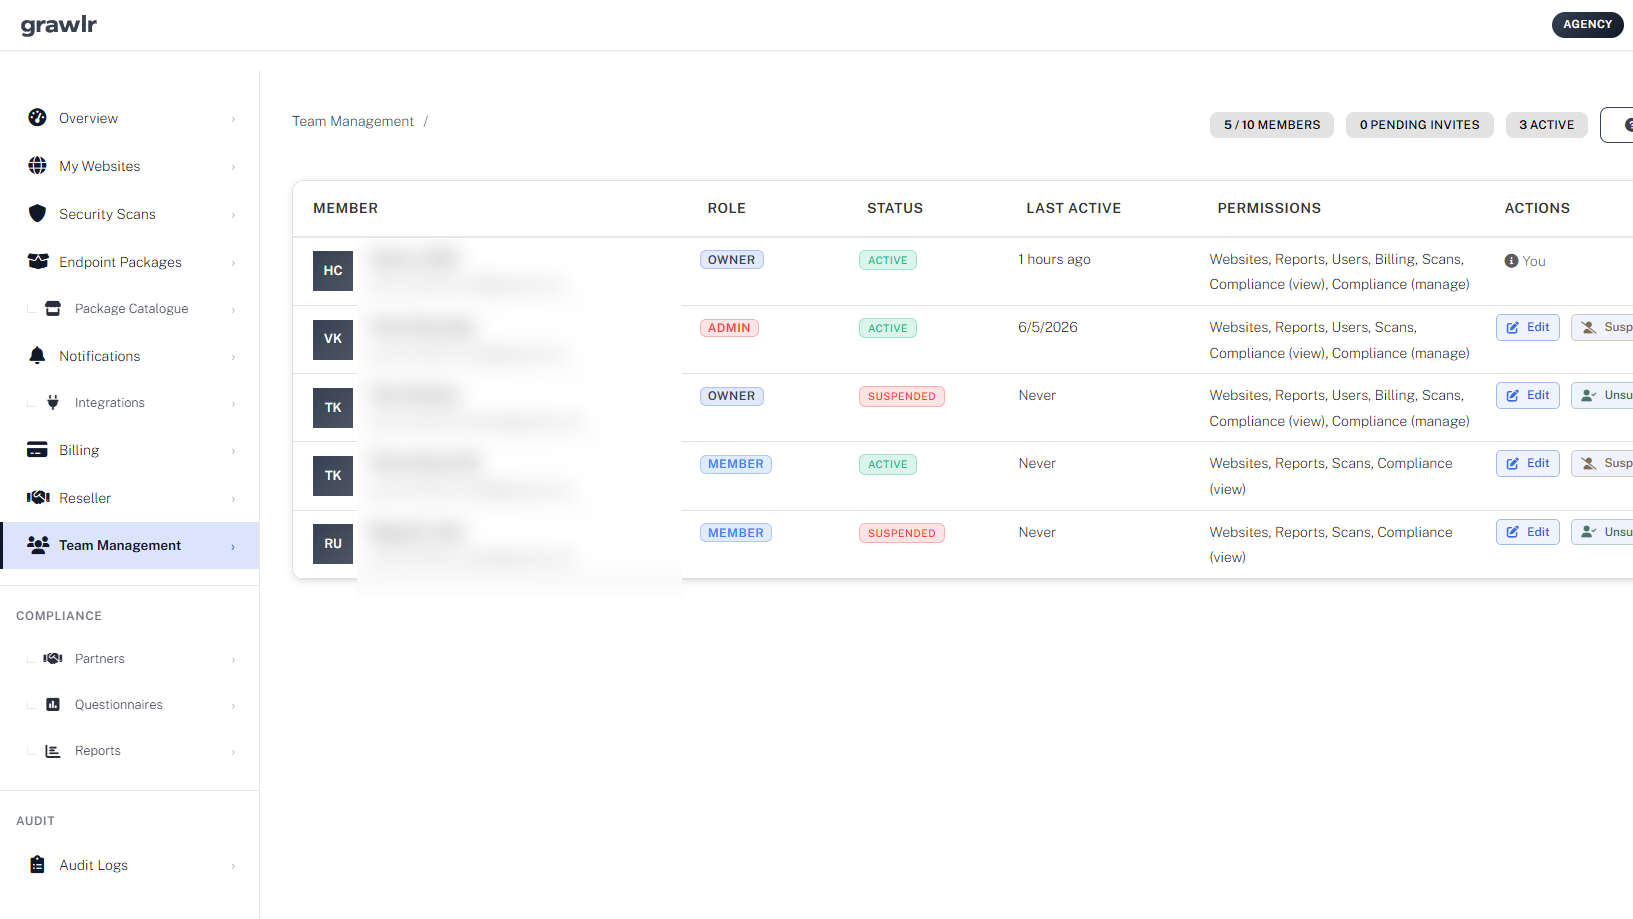
Ota mukaan tiimisi ja asiakkaasi
Kutsu jopa 15 kollegaa ja asiakkaiden yhteyshenkilöä, kullakin sopiva rooli ja oikeudet sivustoihin, raportteihin ja laskutukseen.
Alihankkija, jolle jää pääsy projektin päätyttyä, on yleinen sisäänpääsytie. Rajoita ylläpitäjän oikeuksia ja poista lähtevät henkilöt.
Keskeytä tai muuta pääsyä yhdellä klikkauksella, kun projekti päättyy.
Tee skannaustuloksista palvelu, josta asiakkaat maksavat
Lähetä asiakkaille kattavat raportit siitä, mitä testattiin, mitä estettiin ja mikä muuttui, ja paketoi se kuukausittaiseksi tietoturvapalveluksi.
Hyödyllinen tarkistus päättyy raporttiin, jota ihmiset ymmärtävät: mikä estettiin, mikä ei ja mikä on muuttunut edellisestä kerrasta.
Asiakaskuntasi kasvaa? Kumppaniohjelma tuo tilaa useammille asiakkaille, omalla brändilläsi varustetut raportit, räätälöidyn laskutuksen ja tulonjaon.
Miten Grawlr toimii
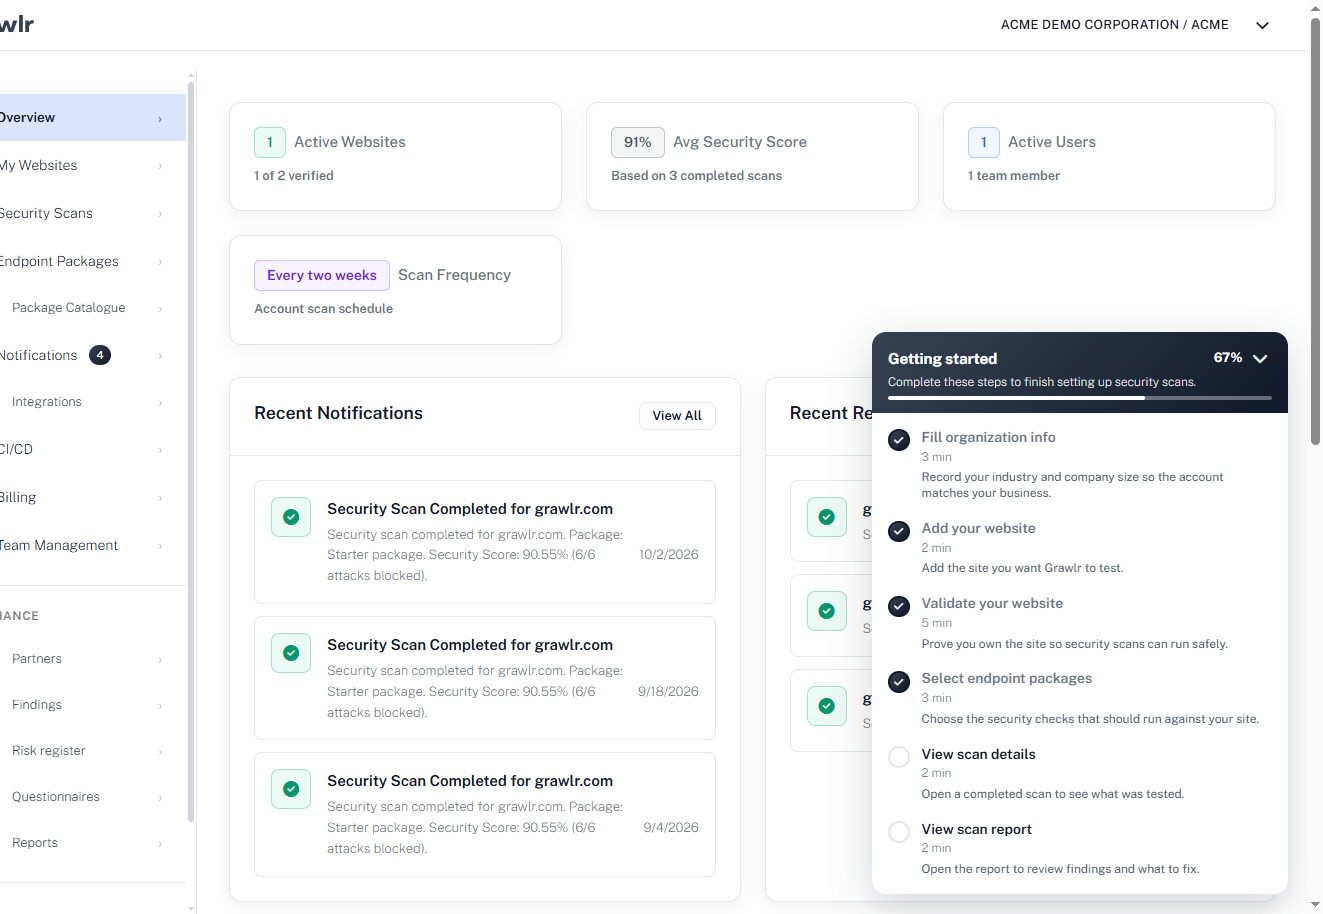
Neljä vaihetta rekisteröitymisestä turvallisempaan sivustoon. Sen jälkeen kaikki jatkuu itsestään.
-
Lisää sivustosi
Lisää verkkosivustosi ja vahvista, että ne ovat sinun. Mitään ei tarvitse asentaa.
-
Testaa kuin hyökkääjä
Grawlr toistaa oikeita hyökkäyskuvioita sivustojasi vastaan valitsemasi aikataulun mukaan.
-
Saa varoitus
Selkeät raportit ja hälytykset näyttävät, mikä pääsi läpi ja mikä on muuttunut edellisestä kerrasta.
-
Korjaa ja tarkista uudelleen
Paikkaa aukot, skannaa uudelleen ja pidä kierros käynnissä sivustosi muuttuessa.
Ota selvää, mitä botnet näkee, kun se katsoo sivustoasi.
Ilmainen. Tulokset sekunneissa.
Kumppanien seuranta ja noudattaminen
Mitä tapahtuu, jos liikekumppaniasi käytetään hyväksi ja hänen järjestelmänsä integroidaan sinun järjestelmääsi?
51%
organisaatioista on sattunut kolmannen osapuolen aiheuttama tietoturvaloukkaus. Lähde: Ponemon-instituutti
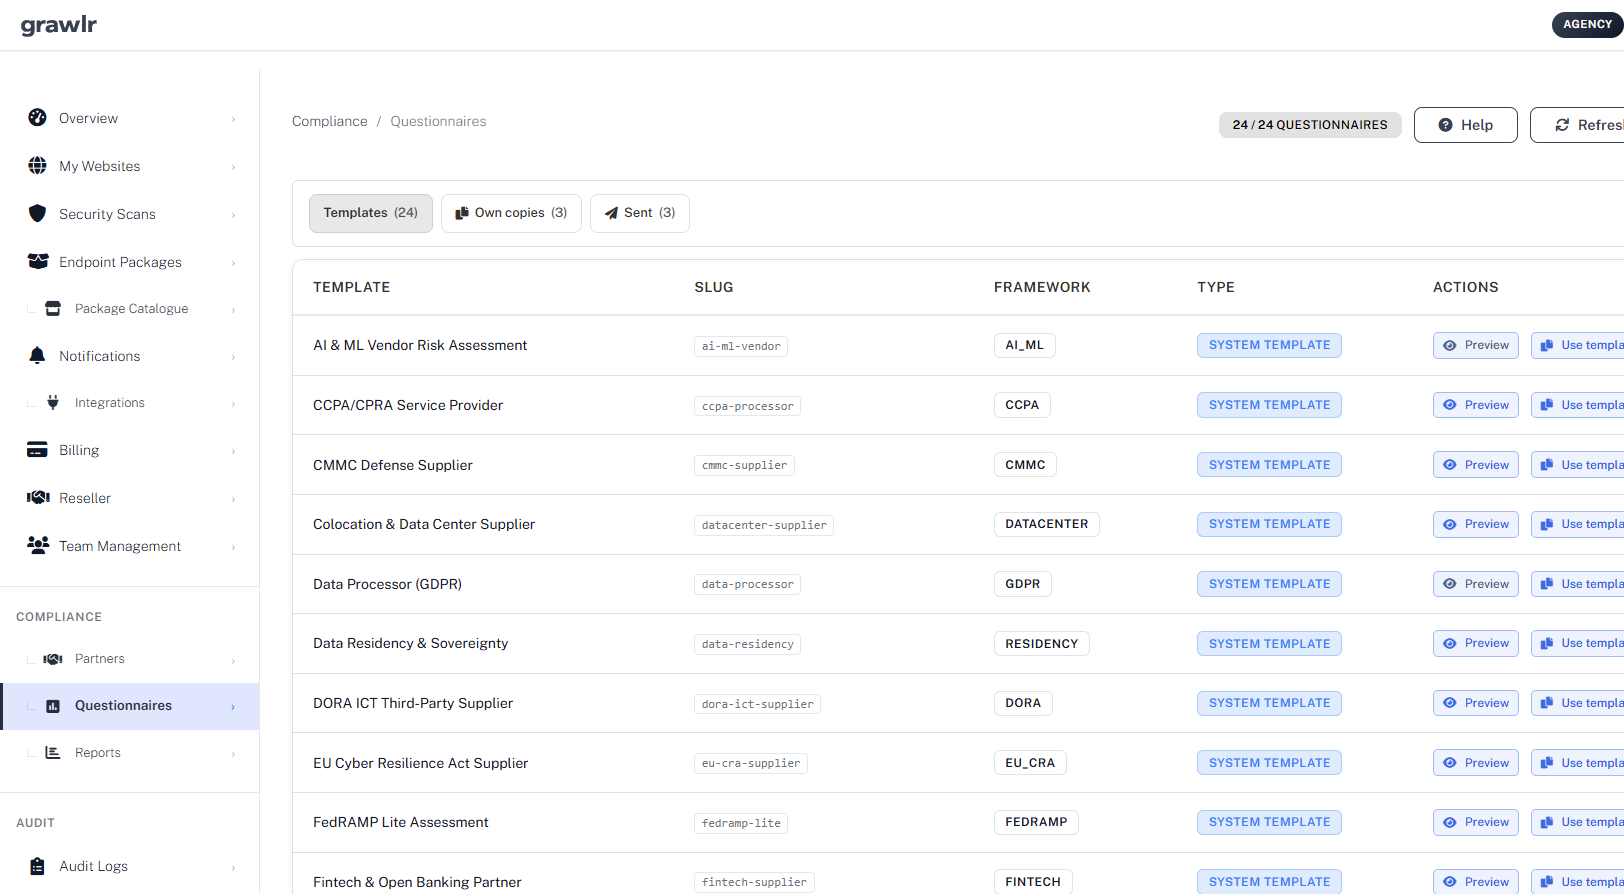
- Lähetä valmiit kyselylomakkeet. Valitse GDPR-, NIS2-, DORA- tai EU Cyber Resilience Act -malli ja lähetä se toimittajalle muutamalla napsautuksella.
- Tarkista väitteet reaaliaikaisista skannauksista. Vertaa sitä, mitä kumppani sanoo turvallisuudestaan, siihen, mitä Grawlr todella havaitsee julkisissa järjestelmissään.
- Pysy auditointivalmis. Vastaukset, todisteet ja muutokset säilytetään yhdessä paikassa kirjausketjun avulla, valmiina seuraavaa tarkistusta varten.
Sisältyy paketista Agency alkaen.
Kaikki yhdellä alustalla
Ensimmäisestä skannauksesta seuraavaan auditointiin työkalut toimivat yhdessä.
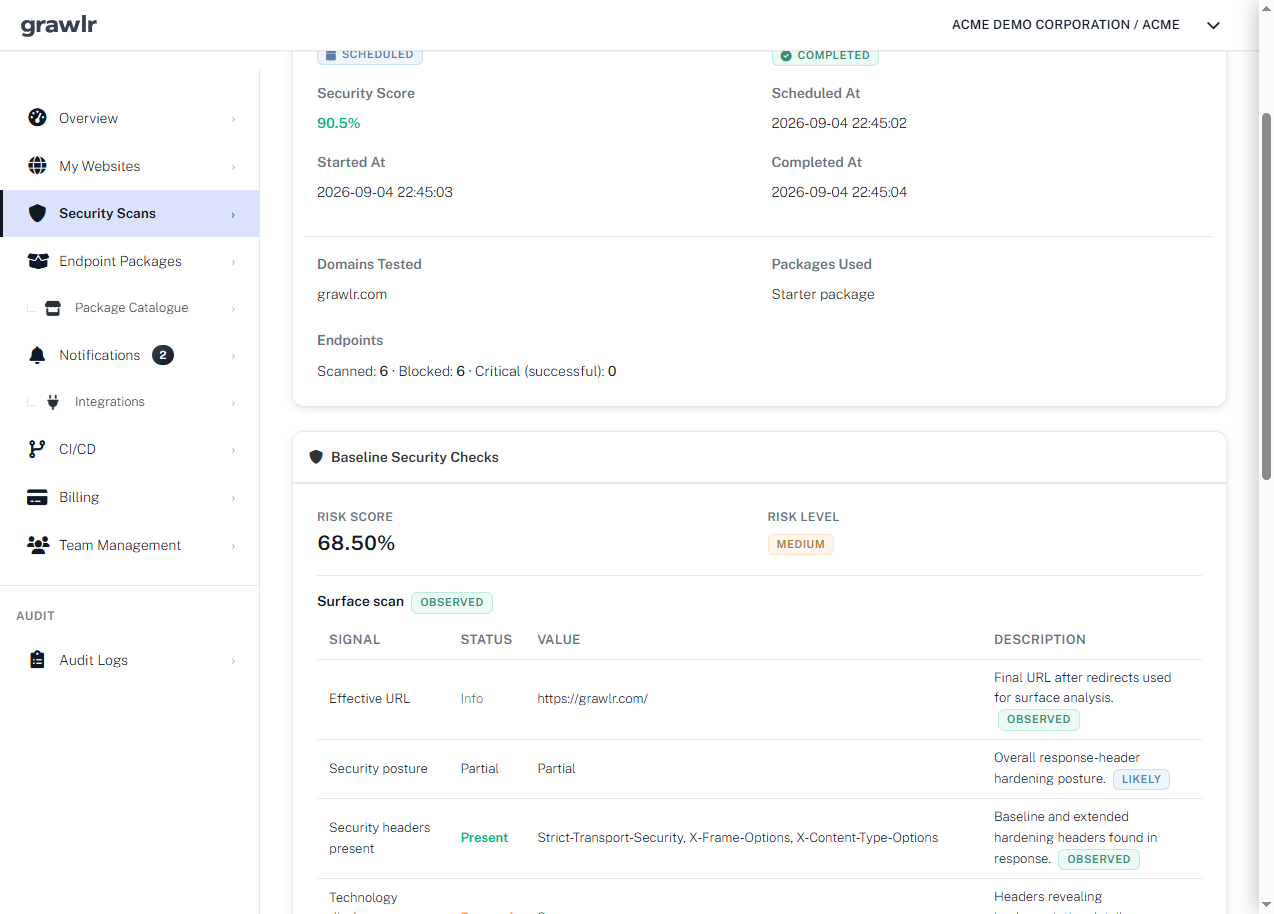
Skannaukset, jotka käyttäytyvät kuin todelliset hyökkääjät
Grawlr toistaa reaaliaikaisesta botnet-liikenteestä kaapatut hyökkäysmallit päätepisteitäsi vastaan ja tekee sitten pisteytyksen, mikä on mennyt läpi.
- Suojauspisteet ja riskitaso jokaisessa ajossa
- Perustason tarkistukset otsikoille, TLS:lle ja altistuneelle tekniikalle
- Historia, joka näyttää paranetko
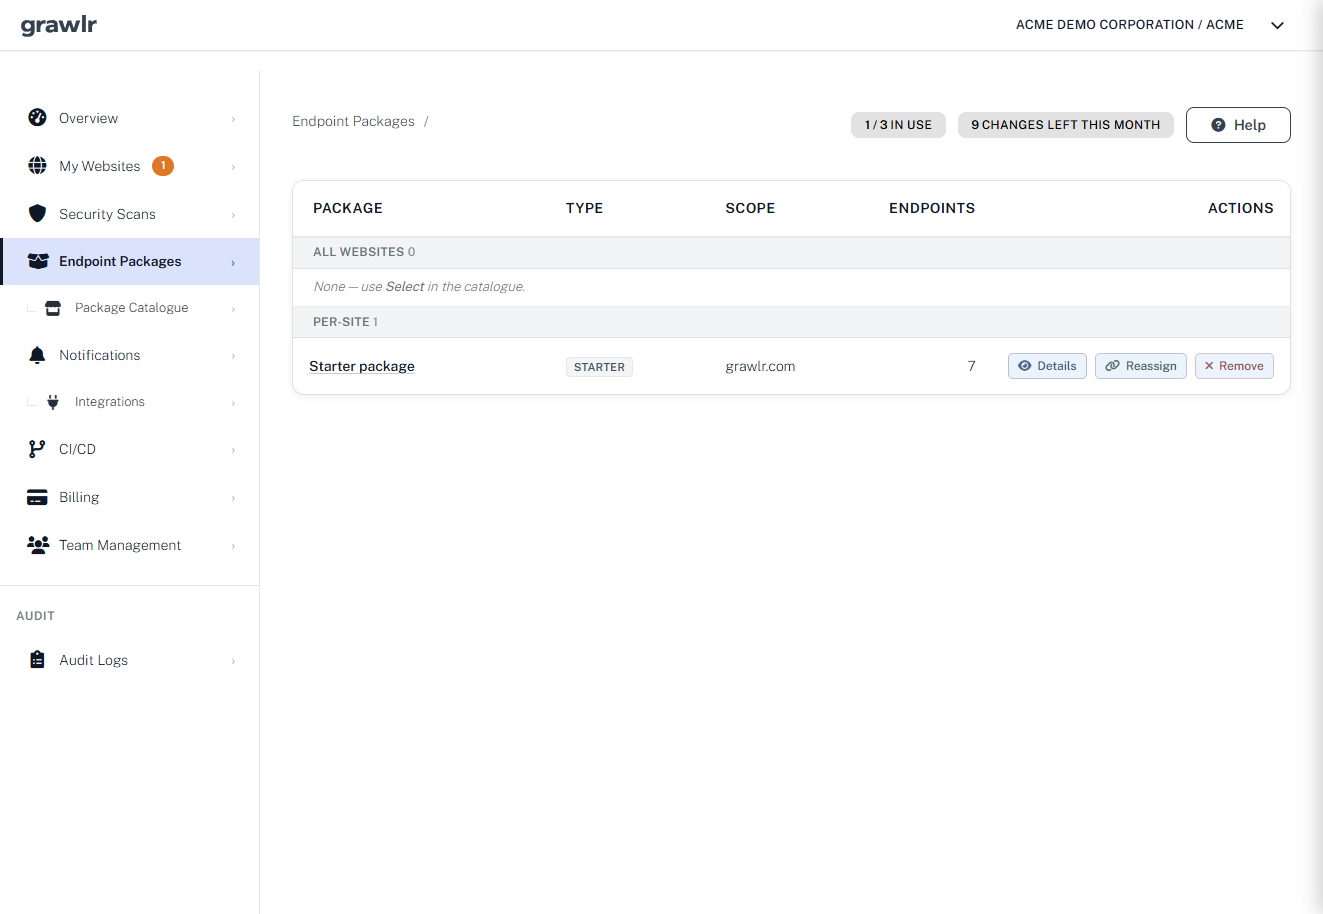
Testaa pinosi kannalta tärkeitä polkuja
Valitse kuratoidut paketit alustallesi, hyökkäystyypille tai toimialallesi ja määritä ne kaikille tai vain yhdelle verkkosivustolle.
- Paketit CMS-, kauppa-, API- ja laajennuspäätepisteille
- Mukautetut paketit AWS-, Azure- tai Google Cloud -sovelluksille ja kehyksille, kuten Spring Boot, .NET, React tai Angular
- Määritä sivustokohtaisesti tai koko tilille
- Uusia malleja on lisätty hyökkääjien vaihtaessa taktiikkaa
Ongelmat saavuttavat henkilön, joka voi korjata ne
Lähetä skannausvirheet, riskimuutokset ja kyselytapahtumat työkaluihin, joita tiimisi jo tarkkailee.
- Slack, Discord, Opsgenie, Datadog, Zendesk, n8n, Zapier ja paljon muuta
- Valitse tapahtumat: epäonnistumiset, riskimuutokset tai jokainen tulos
- Käynnistä skannaukset CI/CD-putkistosta
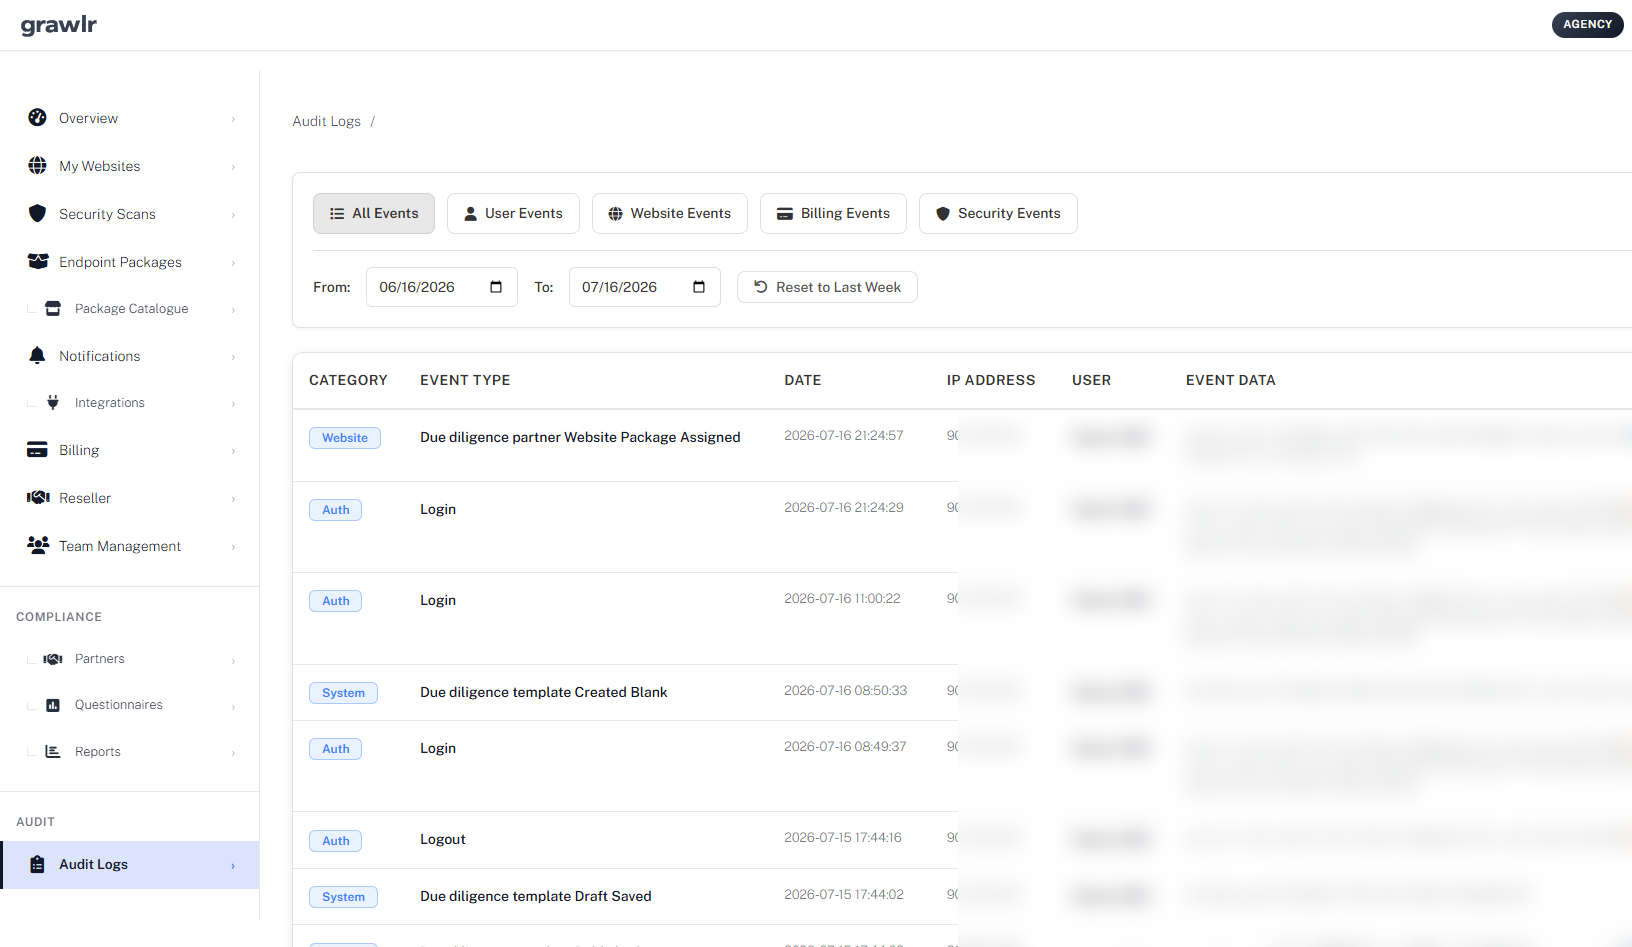
Todiste, jonka voit antaa tilintarkastajalle
Jokainen tarkistus päättyy luettavaan raporttiin, ja jokainen merkityksellinen tilitoiminto kirjataan tarkastuslokiin.
- PDF-raportit jaettavaksi kehittäjien, isäntien tai asiakkaiden kanssa
- Tarkastusloki suodatettu käyttäjän, verkkosivuston, laskutuksen tai tietoturvatapahtumien mukaan
- Trendit ajan mittaan yksittäisten tilannekuvien sijaan
Tiedä, mitkä kumppanit asettavat sinut vaaraan
Seuraa toimittajia, joista olet riippuvainen, lähetä kyselyitä ja vertaa heidän vastauksiaan siihen, mitä skannaukset havaitsevat.
- Valmiita malleja suuriin kehysrakenteisiin
- Kumppanitietueet skannausvaltuuksilla
- Vaatimukset tarkistettiin eläviä todisteita vastaan
Vertailu
Onko tämä minulle? Katso, miten jatkuva hyökkäystestaus vertautuu skannereihin, palomuureihin ja kertaluonteisiin penetraatiotesteihin.
| Tietoturvalähestymistapa | Perinteiset skannerit (Qualys, Nessus) |
Verkkosovelluspalomuurit (Cloudflare, AWS WAF) |
Penetraatiotestaus (Manuaaliset palvelut) |
Grawlr (Jatkuva hyökkäystestaus) |
|---|---|---|---|---|
| Hyökkäyksen vahvistus | ||||
| Havaitsemismenetelmä | Vain staattiset tunnisteet | Tunnettujen mallien esto | Vain manuaalinen testaus | Oppii todellisesta hyökkäyskäyttäytymisestä |
| Hyökkäystiedustelu | Yleinen haavoittuvuustietokanta | Sääntöpohjainen suojaus | Kertaluonteinen arviointi | Ajantasaiset bottiverkkojen hyökkäysmallit |
| Testaustiheys | Parhaimmillaan kuukausittain | Ei testausta (vain esto) | Neljännesvuosittain tai vuosittain | Automaattiset toistuvat skannaukset |
| Käyttöönoton monimutkaisuus | Monimutkainen käyttöönotto | DNS-muutokset vaaditaan | Viikkoja aikataulutusta | 5 minuutin verkkotunnus-vahvistus |
| Kumppanien seuranta ja noudattaminen | ||||
| Toimittajaväitteiden validointi | Ei toimittajakyselyitä | Ei sovellettavissa | Parhaimmillaan kertaluonteisia kyselyitä | Väitteet tarkistetaan ajantasaisia skannaustuloksia vasten |
| Toimittajariskikyselyt | Ei sisäänrakennettua toimittajariskimoduulia | Ei sovellettavissa | Yleensä erillinen konsultointitoimeksianto | Kyselyt, kumppaniseuranta ja riskipisteytys yhdessä paikassa |
| Vaatimustenmukaisuusraportointi | Löydösten vienti, rajallinen liiketoimintakonteksti | Ei vaatimustenmukaisuuden todisteraportteja | Manuaaliset PDF-raportit per toimeksianto | Vertailu- ja trendiraportit auditointeihin ja toimittaja-arviointeihin |
| Kustannukset | ||||
| Kustannusrakenne | Tyypillisesti satoja–tuhansia kuukaudessa | Käyttöön perustuva suojaushinnoittelu | Tuhansia per toimeksianto | Alkaen €8.99 / kk |
Usein kysytyt kysymykset
Voinko suorittaa hyökkäystestejä live-sivustollani?
Voit, mutta kohtele sitä todellisena hyökkäyksenä. Grawlr testaa vain vahvistamasi verkkotunnukset, suorittaa valitsemiasi paketteja ja välttää tuhoisaa hyväksikäyttöä. Raskaammat paketit lähettävät edelleen todellista hyökkäysliikennettä, joka voi hidastaa tai jopa tuhota herkän sivuston. Suosittelemme vahvasti, että testaat ensin välivaiheen tai testiympäristön, pidät nykyisen varmuuskopion ja ajoitat tuotantotarkistukset ruuhka-aikojen ulkopuolelle. HTTP Basic Authin takana olevia vaiheittaisia sivustoja tuetaan.
Pitääkö minun asentaa jotain?
Ei. Skannaus ei vaadi agenttia, laajennusta tai muutoksia palvelimeesi. Ainoa asennusvaihe on kertaluonteinen omistajuuden tarkistus: lataa tiedosto, lisää DNS-tietue tai lisää sisällönkuvauskenttä. Sen jälkeen Grawlr testaa sivustosi ulkopuolelta kuten hyökkääjä tekisi.
Miten tämä eroaa palomuurista?
Palomuuri estää tunnistamansa liikenteen. Grawlr tarkistaa, kestävätkö puolustuksesi toistamalla todellisia botnet-hyökkäysmalleja sivustoasi vastaan ja näyttämällä, mikä onnistui. Molemmat toimivat hyvin yhdessä.
Miten toimittajakyselyt toimivat?
Valitse valmis malli, lähetä se toimittajalle, ja he vastaavat suojatun linkin kautta ilman tiliä. Heidän vastauksensa ovat sen vieressä, mitä Grawlr havaitsee julkisissa järjestelmissään, joten voit havaita väitteet, jotka eivät täsmää.
Mitkä puitteet katetaan?
Malleja ovat muun muassa GDPR, NIS2, DORA, EU Cyber Resilience Act, ISO 27001, SOC 2, PCI DSS, HIPAA ja paljon muuta. Ne auttavat keräämään todisteita toimittajilta; ne eivät ole Grawlrin tai yrityksesi sertifikaatteja.
Mitä ilmainen Quick Scan sisältää?
Tilannekuva siitä, miltä sivustosi näyttää ulkopuolelta, sekunneissa: miten vertailet omaa alaasi, onko selaimen perussuojaukset asetettu ja mitä ohjelmistotietoja sivustosi tarjoaa. Ei rekisteröitymistä eikä luottokorttia. Aloita kokeilu suorittaaksesi täydellisen hyökkäyksen testauksen.
Lisää kysymyksiä? Lue koko UKK
Löydä heikot kohtasi ennen hyökkääjiä
Tee ilmainen Quick ScanIlmainen Quick Scan. Luottokorttia ei tarvita.