Verifique su seguridad. Valide a sus proveedores. Simplifique el cumplimiento.
¿Está haciendo todo lo posible para mitigar el riesgo cibernético? Grawlr reproduce patrones reales de ataques de botnet contra sus sitios, muestra lo que pasó y verifica los socios de los que depende su negocio.
- Escaneo rápido gratuito, no es necesario registrarse
- Sin complementos ni agentes en su servidor
- Patrones de ataque de botnets reales, actualizados continuamente
- Cuestionarios de proveedores para GDPR, NIS2, DORA, EU CRA
- 14 días de prueba, sin compromiso
Resultados en segundos. No se requiere tarjeta de crédito.
Utilizado y confiado por ONG, tiendas online y empresas SaaS con ingresos anuales de entre 100.000 y 100 millones de euros.
¿Qué pasa si no estás preparado?
Los ataques están automatizados y nunca se detienen. Un cheque del año pasado dice poco sobre el sitio que administra hoy.
600 millones+
Se intentan ataques cibernéticos todos los días en todo el mundo
Fuente: Informe de defensa digital de Microsoft 2024
4,44 millones de dólares
Costo promedio de una violación de datos
Fuente: Informe de IBM sobre el costo de una vulneración de datos 2025
La factura llega después del ataque: tiempo de inactividad, pérdida de clientes, respuesta a incidentes y preguntas de reguladores y socios.
Valide su sitio contra ataques de botnets
¿Su sitio resiste ataques que nunca se detienen?
Las botnets prueban todos los sitios de Internet, todos los días. Grawlr ejecuta los mismos ataques primero, según sus condiciones, y le muestra qué solucionar.
- WordPress
- Joomla
- Drupal
- Wix
- Squarespace
- Webflow
Vea su exposición de un vistazo
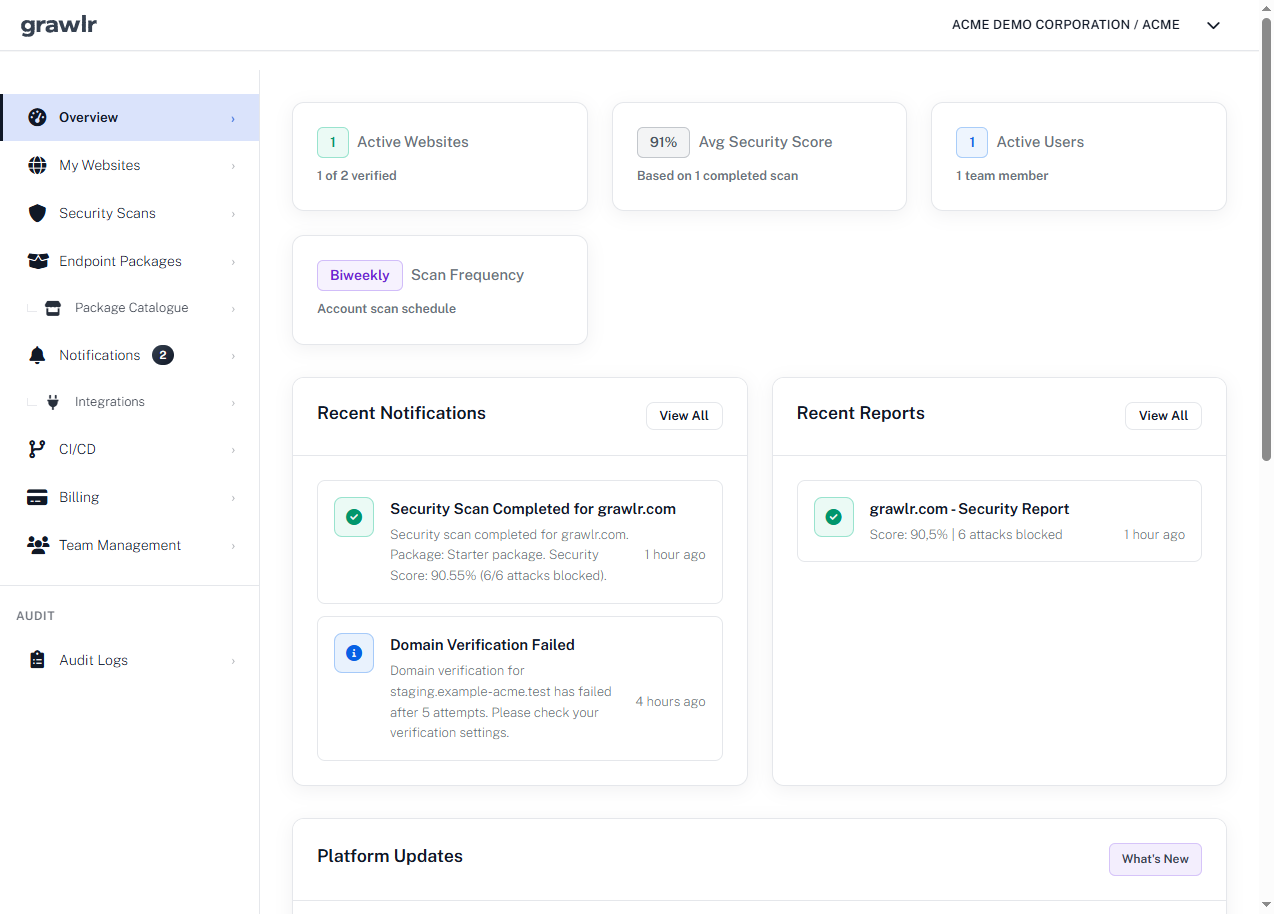
Un único resumen muestra cuántos sitios están verificados, su puntuación media de seguridad y lo que encontraron los últimos escaneos, sin revisar registros.
El riesgo de un sitio web rara vez es un gran hackeo. Credenciales robadas, plugins desactualizados, áreas de administración expuestas y copias de seguridad sin probar son las puertas que más fuerzan los atacantes.
Los escaneos se ejecutan según el calendario que usted defina. No hay que instalar nada en su servidor.
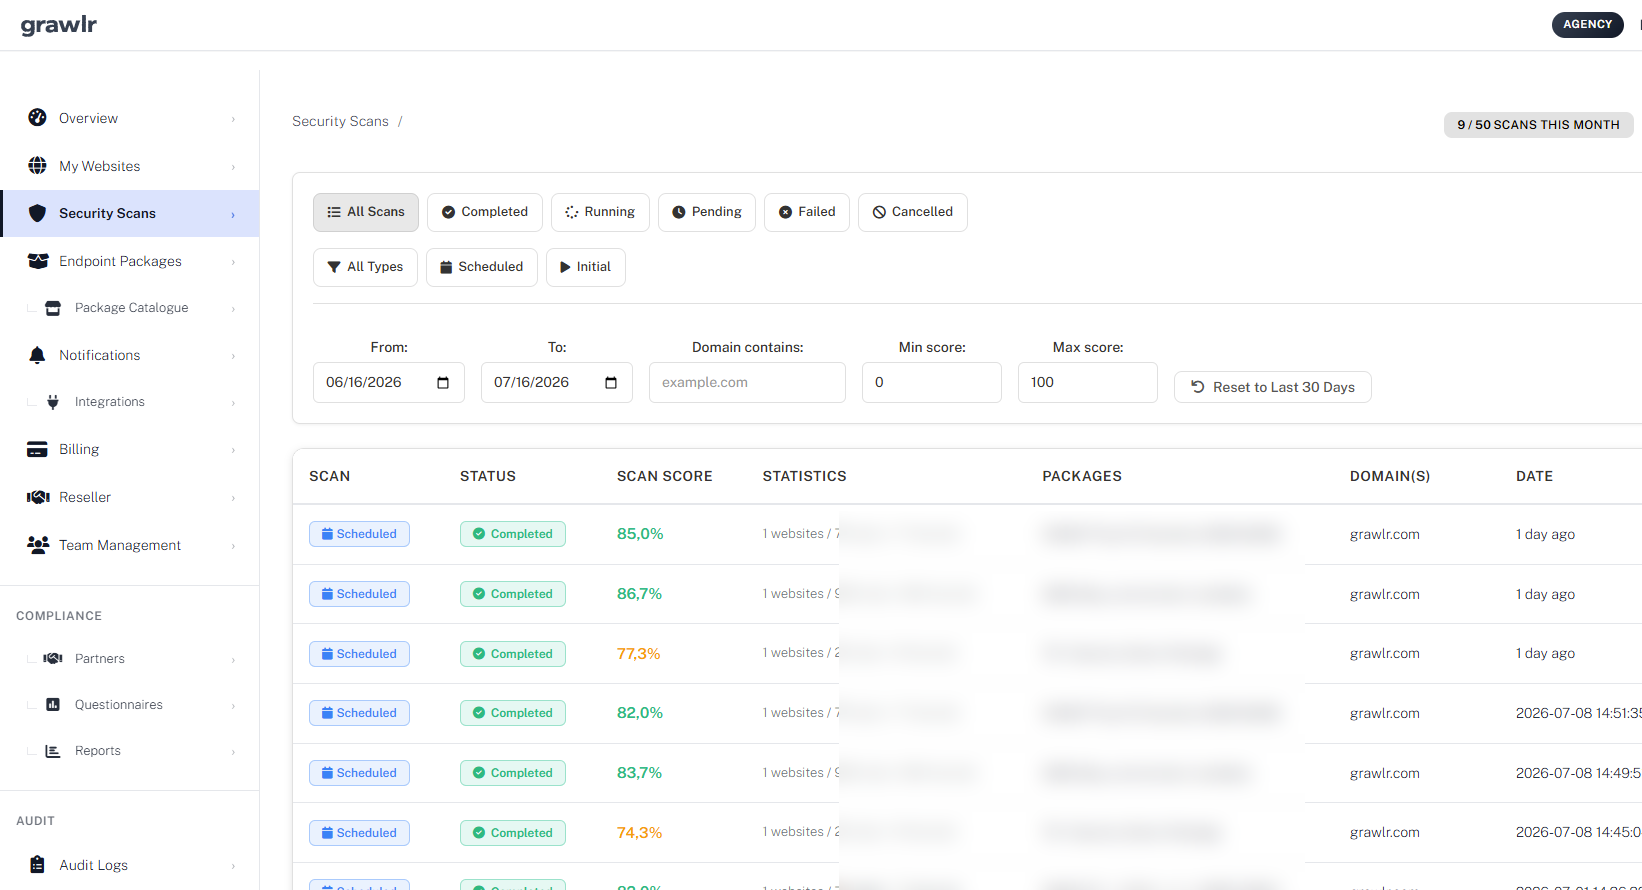
Reproduzca ataques reales, no auditorías de casillas
Cada escaneo envía las sondas que los atacantes usan realmente contra sus endpoints y puntúa el resultado, para que vea si la situación ha mejorado o empeorado desde la última vez.
Los bots hostiles reintentan sin fin y no respetan horarios. Incluso los intentos fallidos cuestan carga de servidor, tiempo del equipo y, a veces, bloqueos por parte de sus socios.
Cada escaneo genera un informe PDF que puede compartir con su desarrollador o proveedor de hosting.
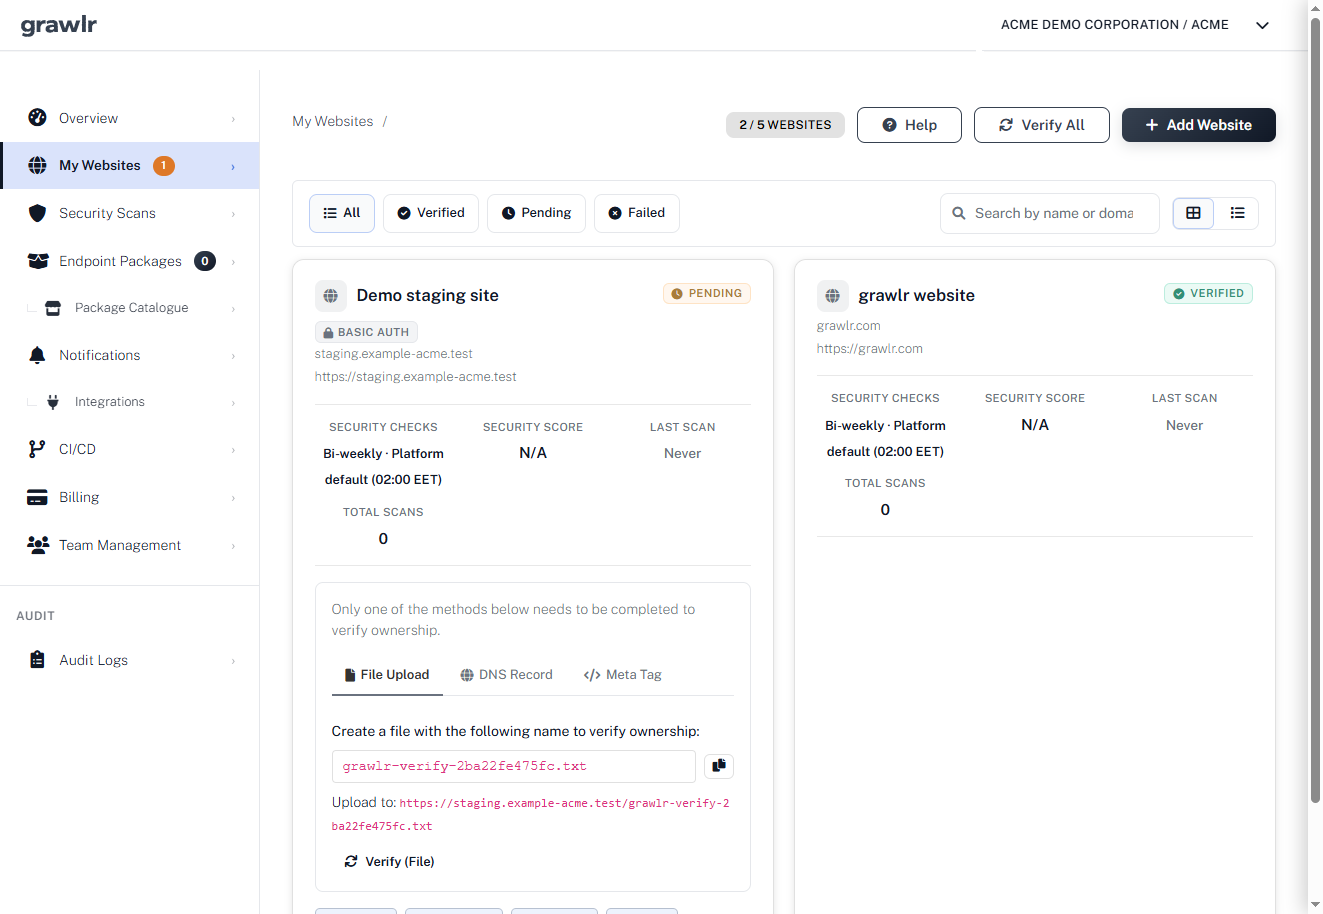
Verifique un dominio y empiece en minutos
Añada su dominio, demuestre que es suyo y elija un calendario. Grawlr se encarga del resto y le avisa cuando algo cambia.
Una revisión del año pasado no describe el sitio de esta semana. Cada nuevo tema, plugin o fragmento de código cambia lo que los atacantes pueden alcanzar.
¿Aún no quiere registrarse? Haga primero un Quick Scan gratuito.
- Shopify
- WooCommerce
- PrestaShop
- Magento
- Shopware
- BigCommerce
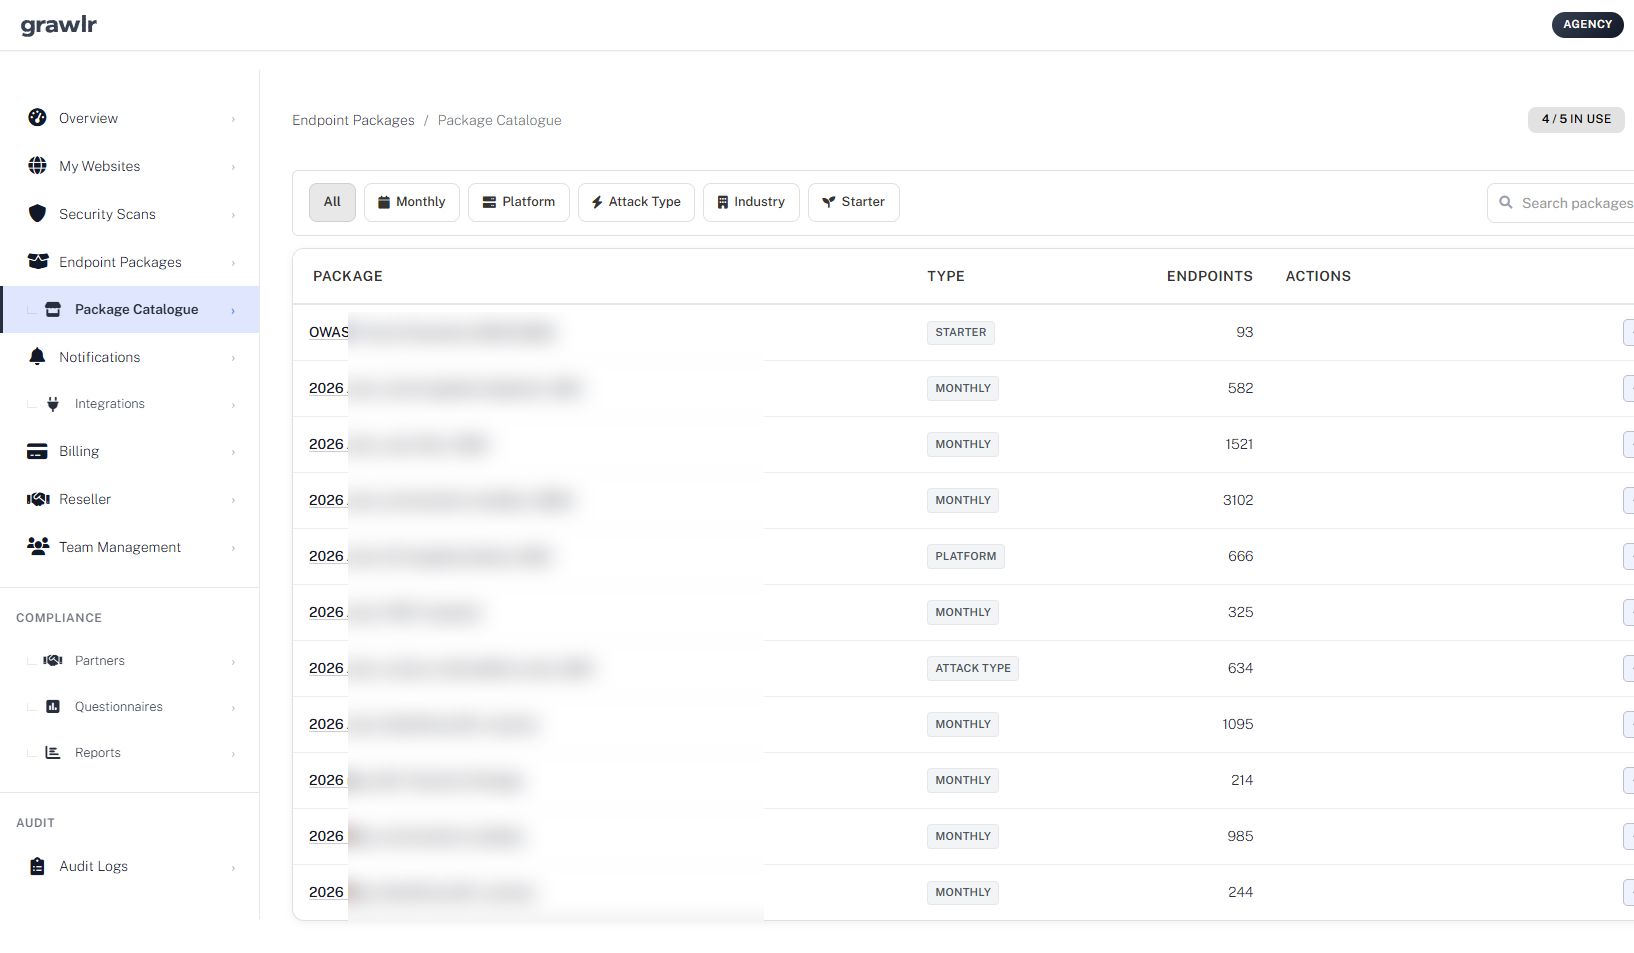
Pruebe las rutas que atacan los bots y las herramientas de fraude
Elija paquetes de endpoints para su plataforma, como checkout, inicio de sesión, API y plugins, y Grawlr los mantiene bajo prueba a medida que aparecen nuevos patrones de ataque.
Los bots que prueban tarjetas robadas pueden hacer que su proveedor de pagos limite las transacciones, y entonces también se rechazan las de clientes reales.
Explore los paquetes por plataforma, tipo de ataque o sector.
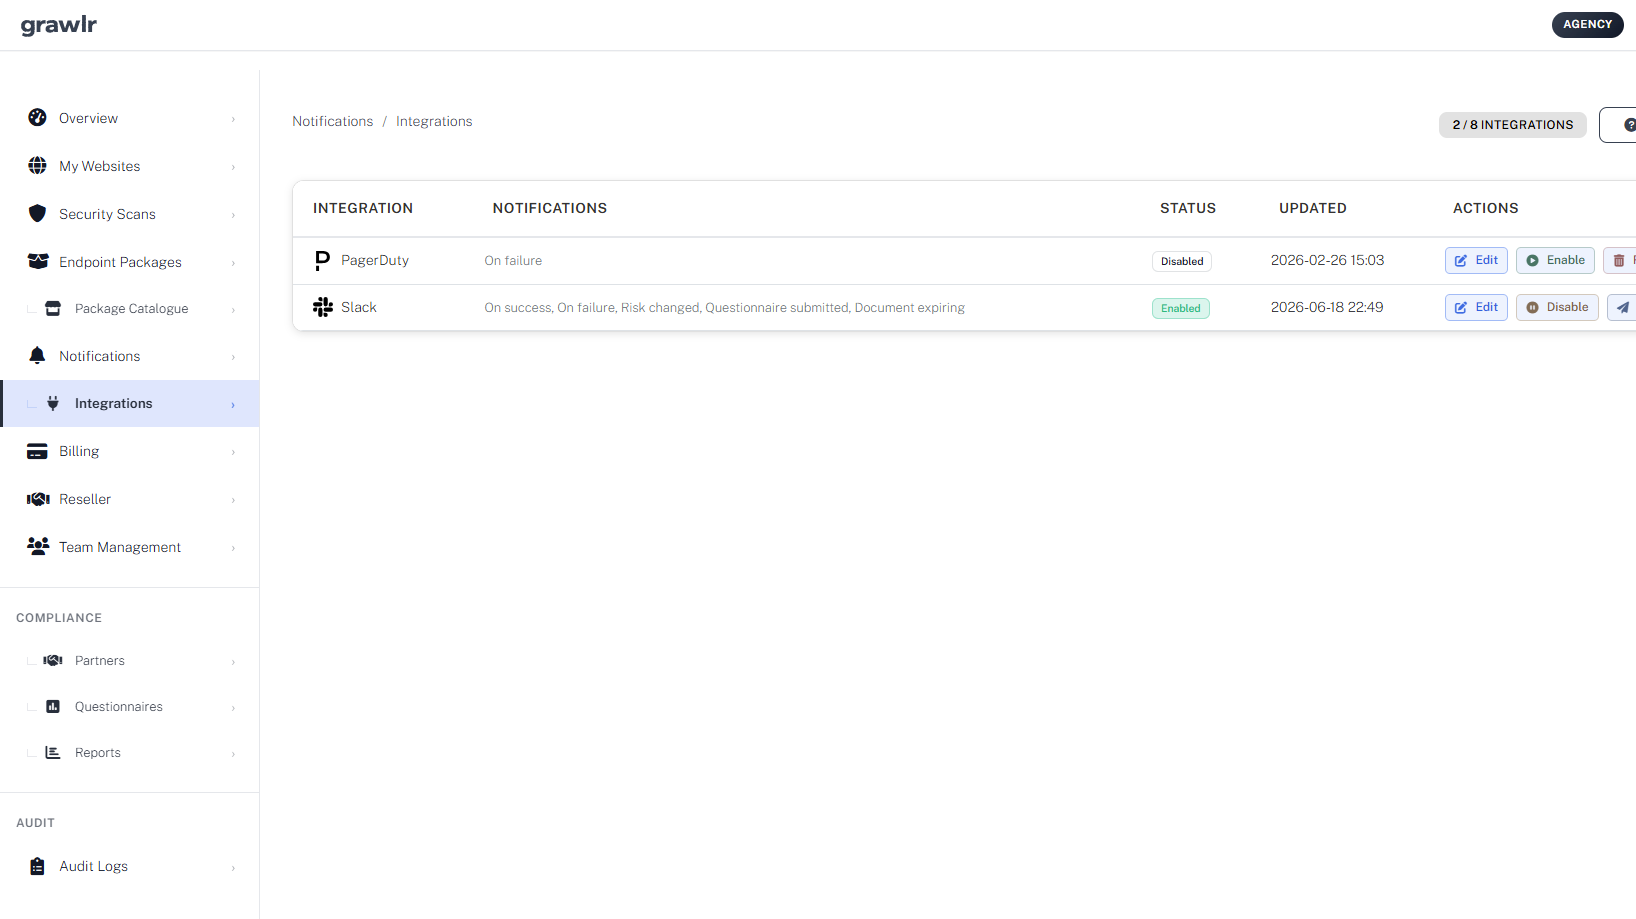
Avise a la persona adecuada cuando falle una prueba
Envíe fallas y cambios de riesgos a Slack, Discord, PagerDuty, Opsgenie, Zendesk o Zapier, para que los problemas lleguen a quien pueda solucionarlos antes de que los clientes se den cuenta.
Los atacantes prueban contraseñas filtradas de otros sitios. Un aumento de inicios de sesión fallidos suele ser la primera señal de alerta.
Elija qué eventos notifican: fallos, cambios de riesgo o todos los resultados.
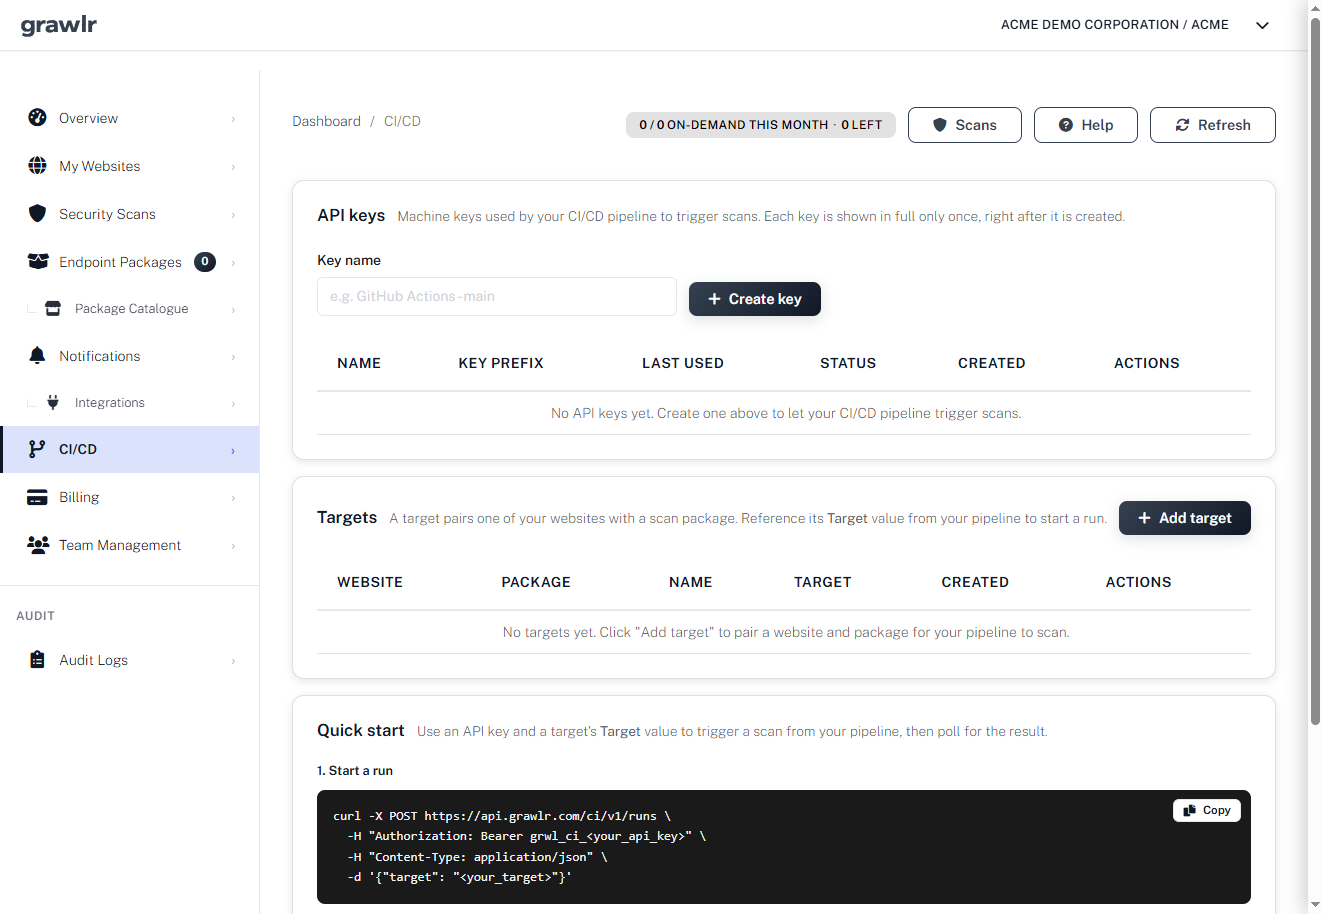
Vuelva a comprobar tras cada actualización de tema o plugin
Su tecnología cambia cada semana. Lance un escaneo bajo demanda tras cada versión, o actívelo desde su pipeline de despliegue, y compare las puntuaciones una al lado de otra.
Un complemento que deja de recibir actualizaciones, o un script comprometido en su origen, puede convertir una actualización rutinaria en un punto débil.
Active escaneos desde GitHub Actions o cualquier canalización CI/CD con una clave API.
- WordPress
- Shopify
- Laravel
- Spring Boot
- .NET
- React
- Angular
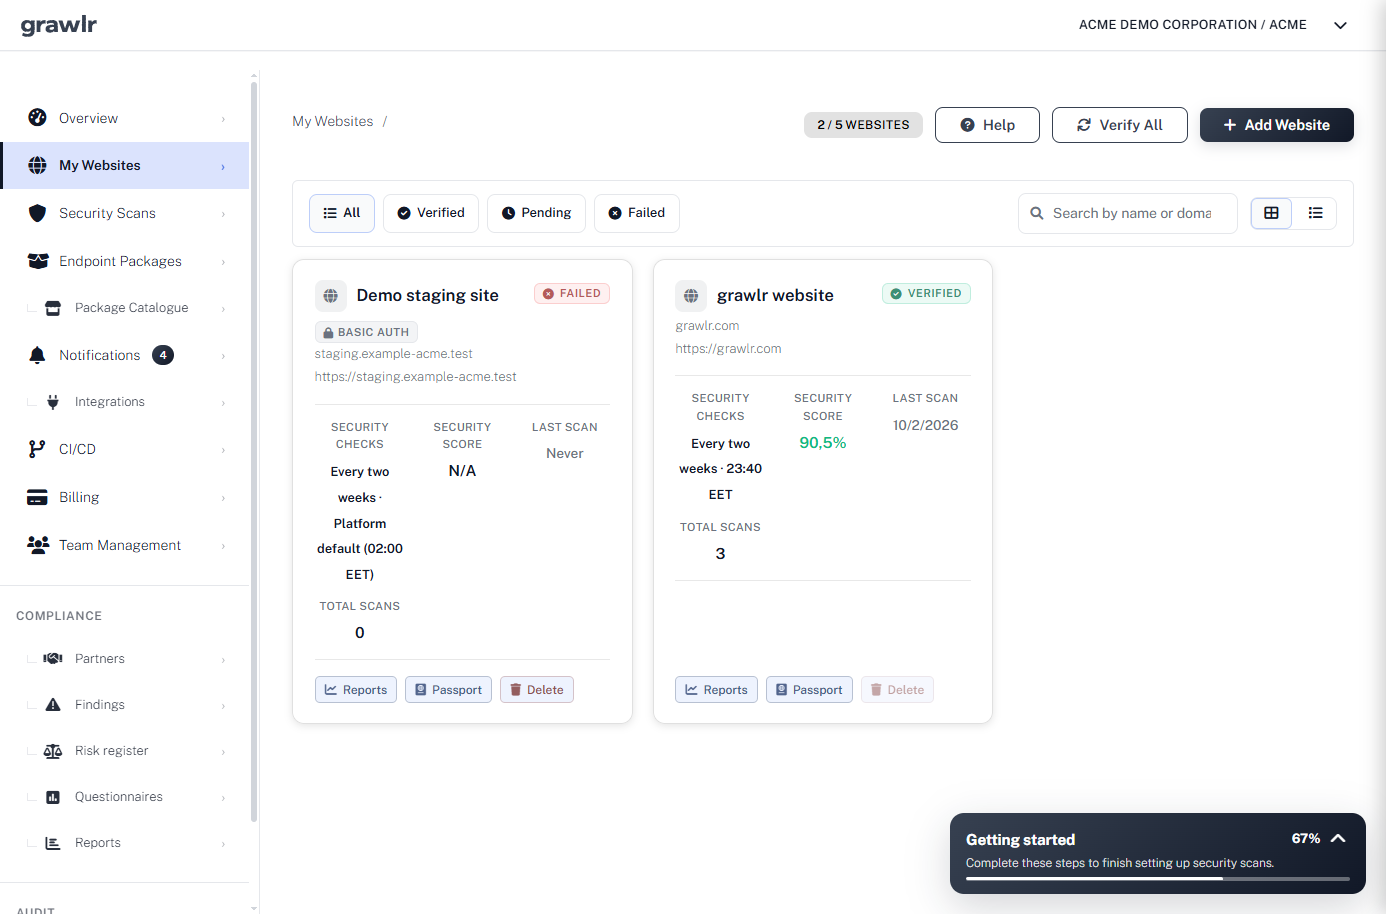
Gestione la seguridad de todos sus clientes desde una cuenta
Añada los sitios de sus clientes a su cuenta Agency y escanee cada uno de ellos a diario. Con el programa de reventa, cada cliente puede tener su propia cuenta bajo la suya.
Puede que sus clientes crean que son demasiado pequeños para llamar la atención. Los ataques automatizados alcanzan a todos, y por eso merece la pena pagar por revisiones continuas.
El plan de la Agencia cubre hasta 10 sitios web con escaneos diarios. ¿Necesita más sitios, análisis o pruebas personalizadas para marcos y aplicaciones en la nube? Siempre podemos armar un paquete personalizado.
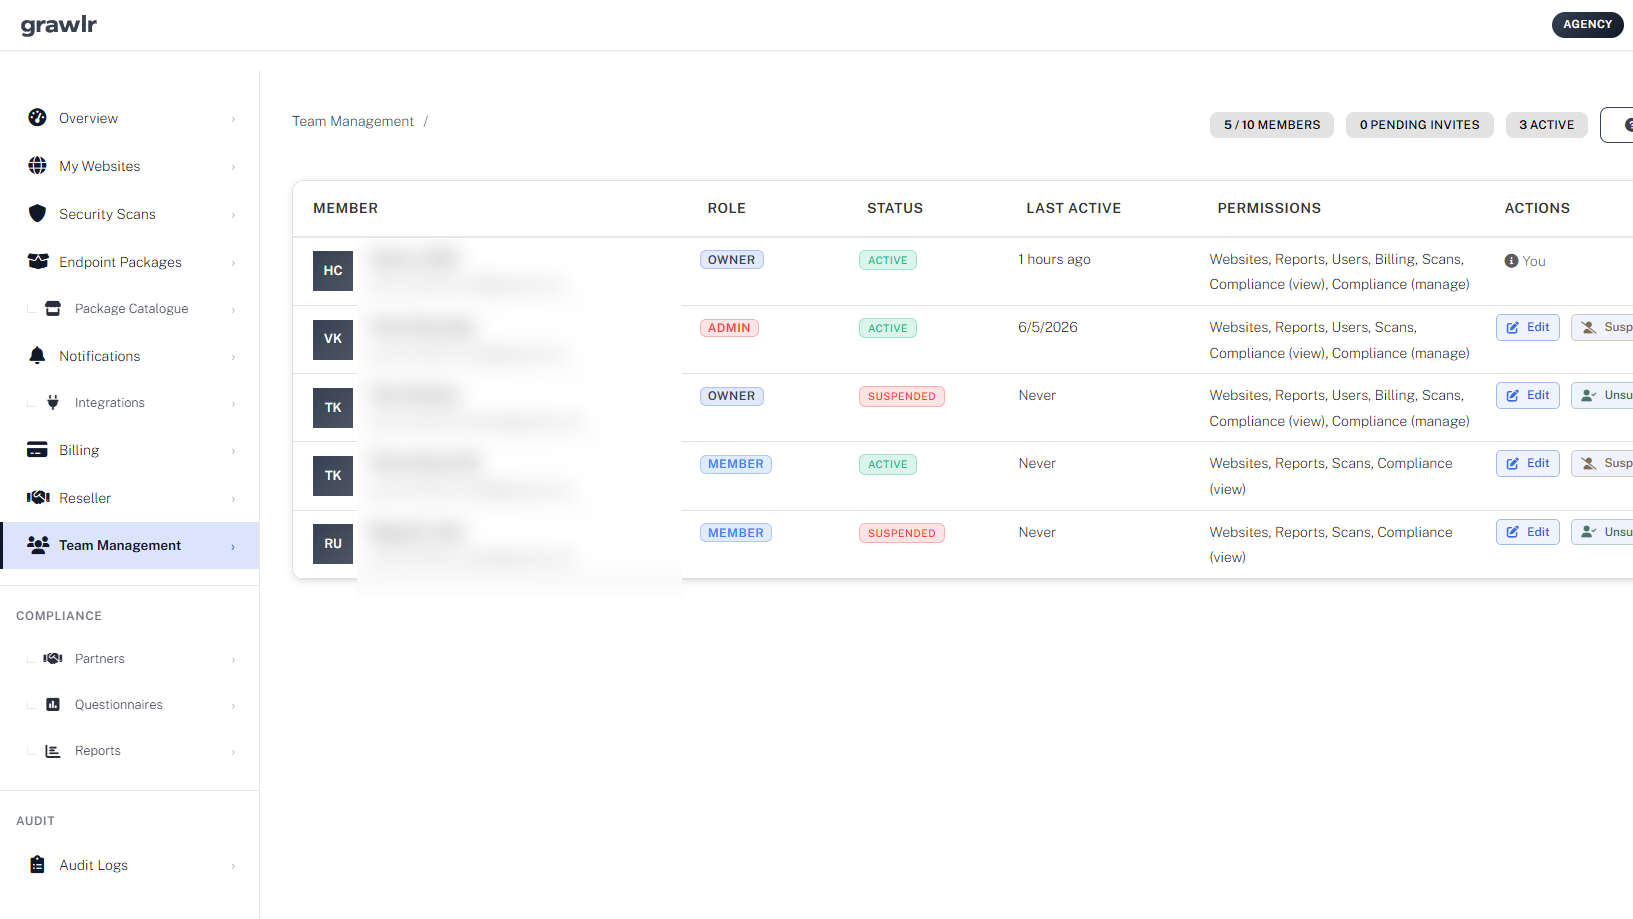
Incorpore a su equipo y a sus clientes
Invite hasta a 15 colegas y contactos de clientes, cada uno con el rol y los permisos adecuados para sitios, informes y facturación.
Un colaborador externo que conserva el acceso al terminar un proyecto es una vía de entrada habitual. Limite los permisos de administrador y elimine a quien se marche.
Suspenda o cambie el acceso con un clic cuando termine un proyecto.
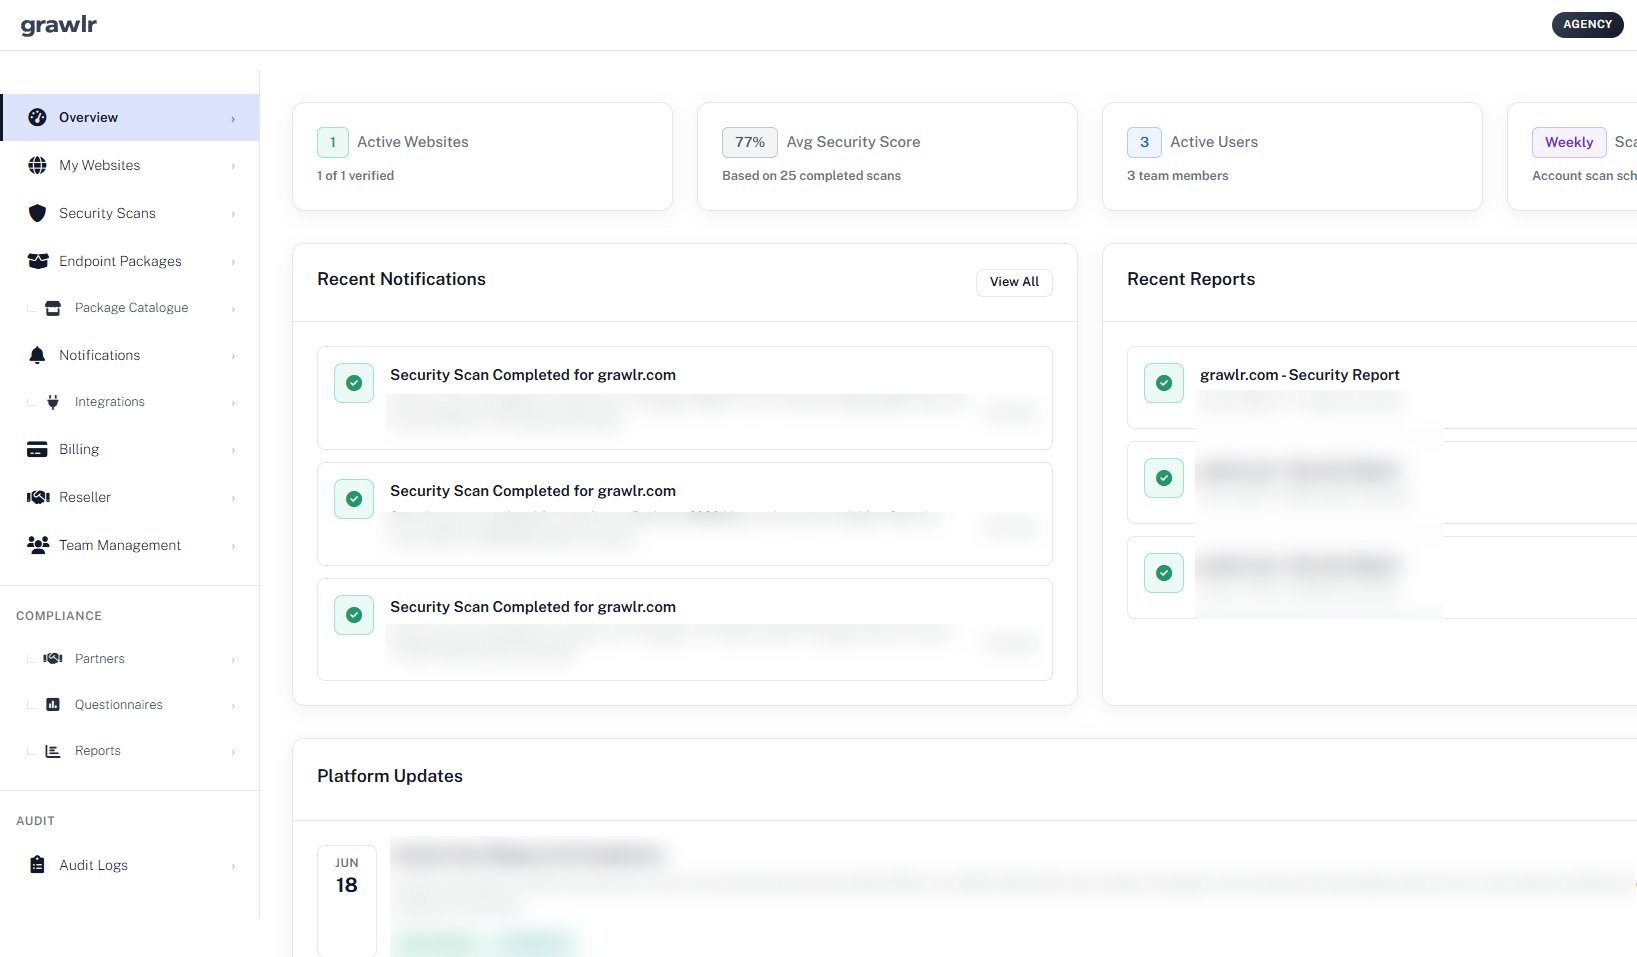
Convierta los resultados en un servicio que sus clientes pagan
Envíe a sus clientes informes completos sobre qué se probó, qué se bloqueó y qué cambió, y ofrézcalo como un servicio mensual de seguridad.
Una revisión útil termina con un informe que se entiende: qué se bloqueó, qué no y qué ha cambiado desde la última vez.
¿Crece su cartera de clientes? El programa de partners añade espacio para más clientes, informes con su marca, facturación personalizada y reparto de ingresos.
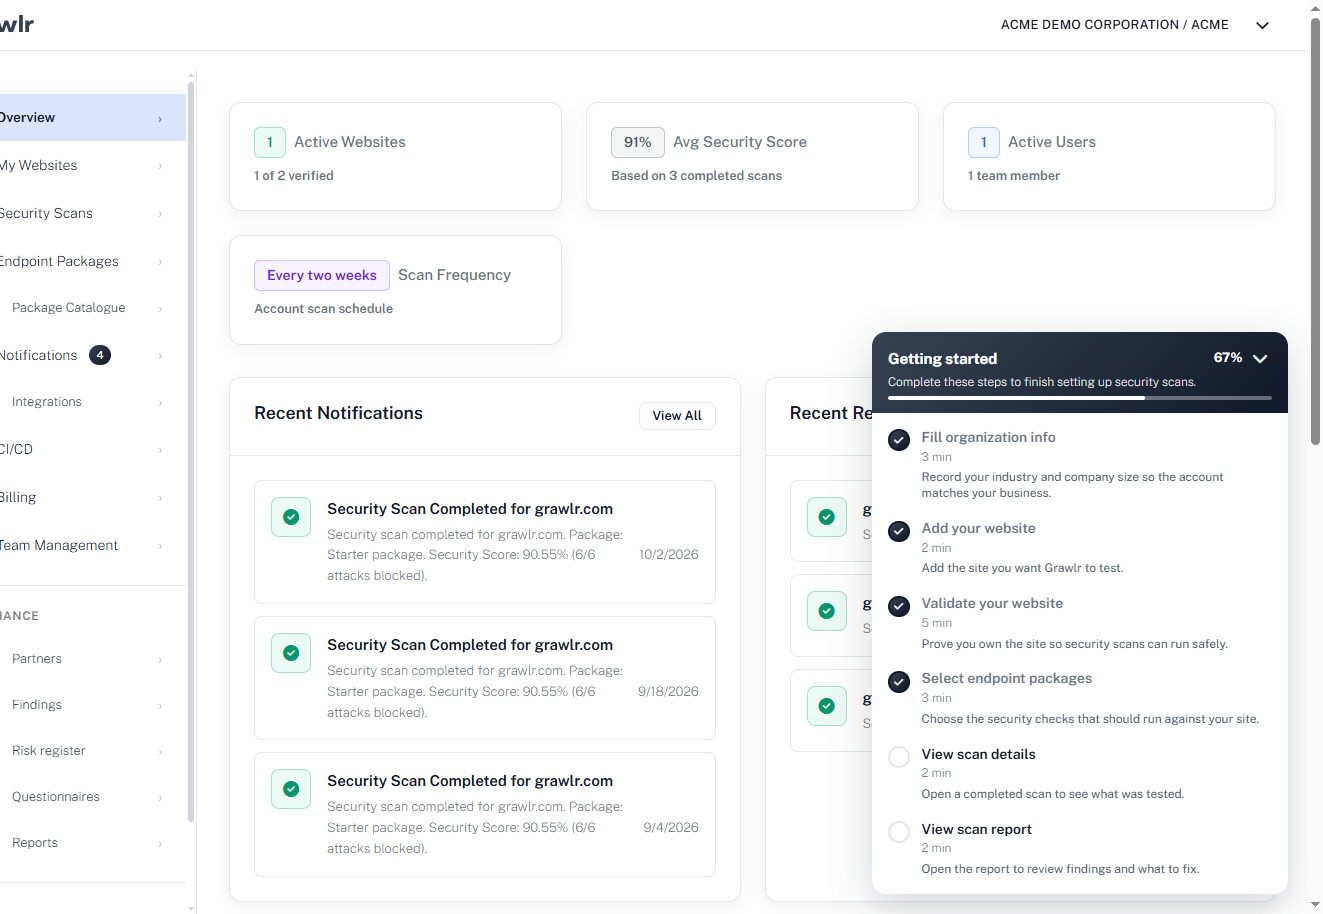
Cómo funciona Grawlr
Cuatro pasos desde el registro hasta un sitio más seguro. Después, todo sigue funcionando solo.
-
Añada sus sitios
Añada sus sitios web y confirme que son suyos. No hay nada que instalar.
-
Pruebe como un atacante
Grawlr reproduce patrones de ataque reales contra sus sitios según el calendario que elija.
-
Reciba avisos
Informes y alertas claros muestran qué ha pasado y qué ha cambiado desde la última vez.
-
Corrija y vuelva a comprobar
Cierre las brechas, vuelva a escanear y mantenga el ciclo en marcha a medida que su sitio cambia.
Descubra qué ve una botnet cuando visita su sitio.
Gratis. Resultados en segundos.
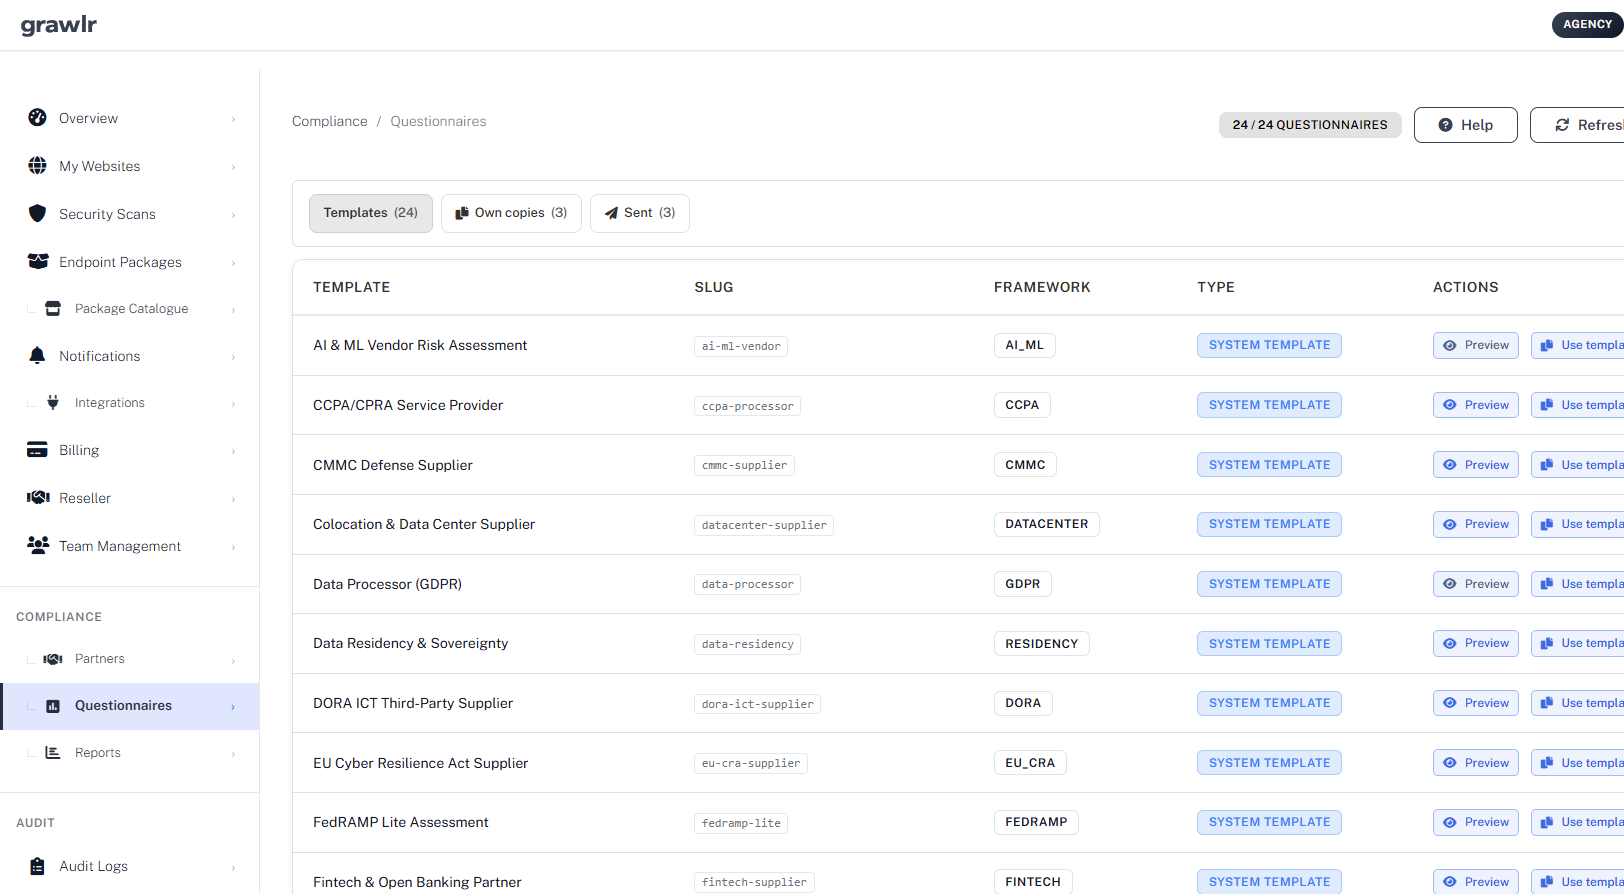
Monitoreo y cumplimiento de socios
¿Qué sucede si explotan a su socio comercial y sus sistemas se integran con los suyos?
51%
de las organizaciones han sufrido una filtración de datos causada por un tercero. Fuente: Instituto Ponemon
- Envíe cuestionarios ya preparados. Elija una plantilla para GDPR, NIS2, DORA, EU Cyber Resilience Act y más, y envíela a un proveedor con unos pocos clics.
- Verifique los reclamos con escaneos en vivo. Compare lo que dice un socio sobre su seguridad con lo que Grawlr realmente observa en sus sistemas públicos.
- Manténgase preparado para las auditorías. Las respuestas, las pruebas y los cambios se guardan en un solo lugar con un registro de auditoría, listo para su próxima revisión.
Incluido en el plan Agency.
Todo en una sola plataforma
Desde el primer escaneo hasta la siguiente auditoría, las herramientas funcionan juntas.
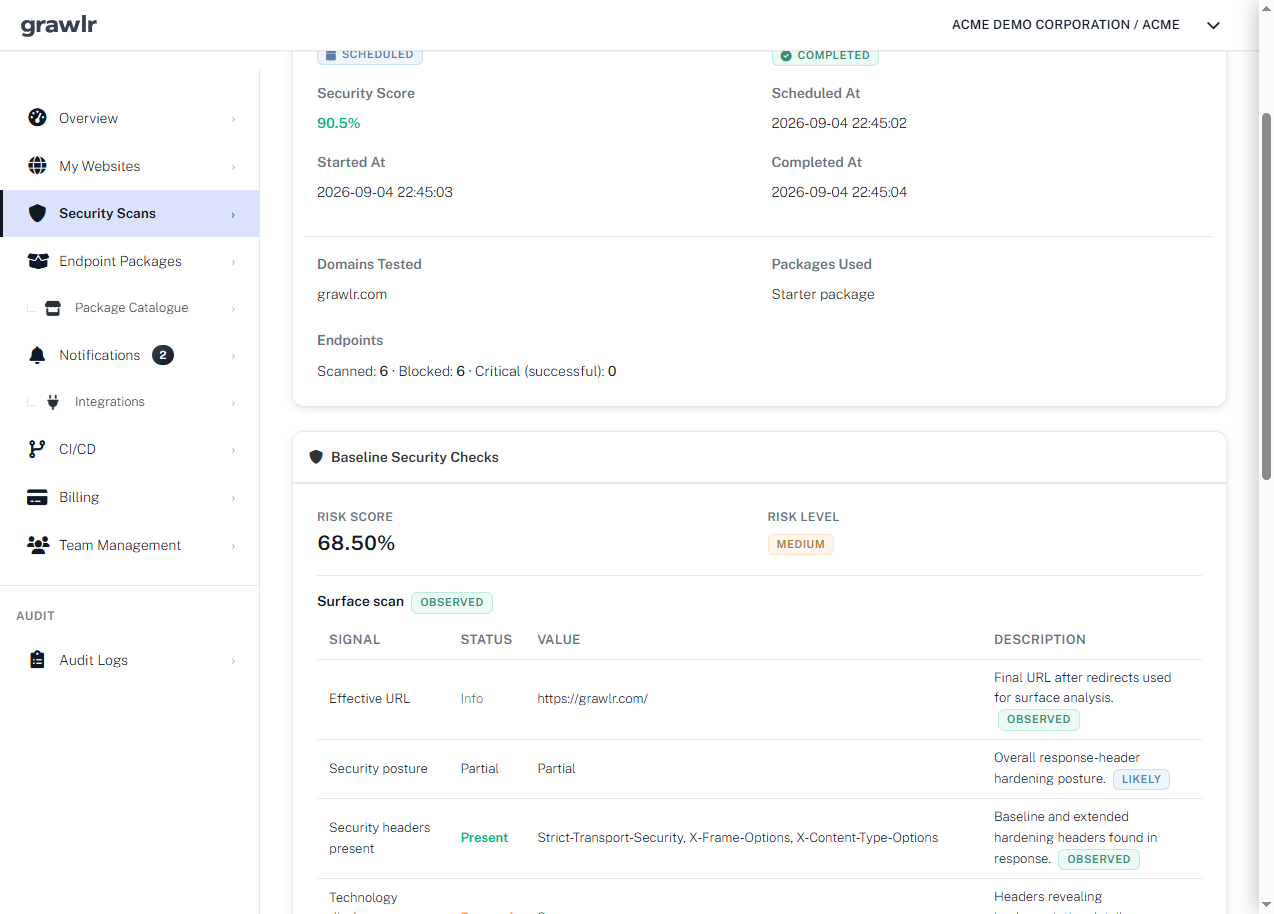
Escaneos que se comportan como verdaderos atacantes
Grawlr reproduce patrones de ataque capturados del tráfico de botnets en vivo contra sus puntos finales y luego califica lo que pasó.
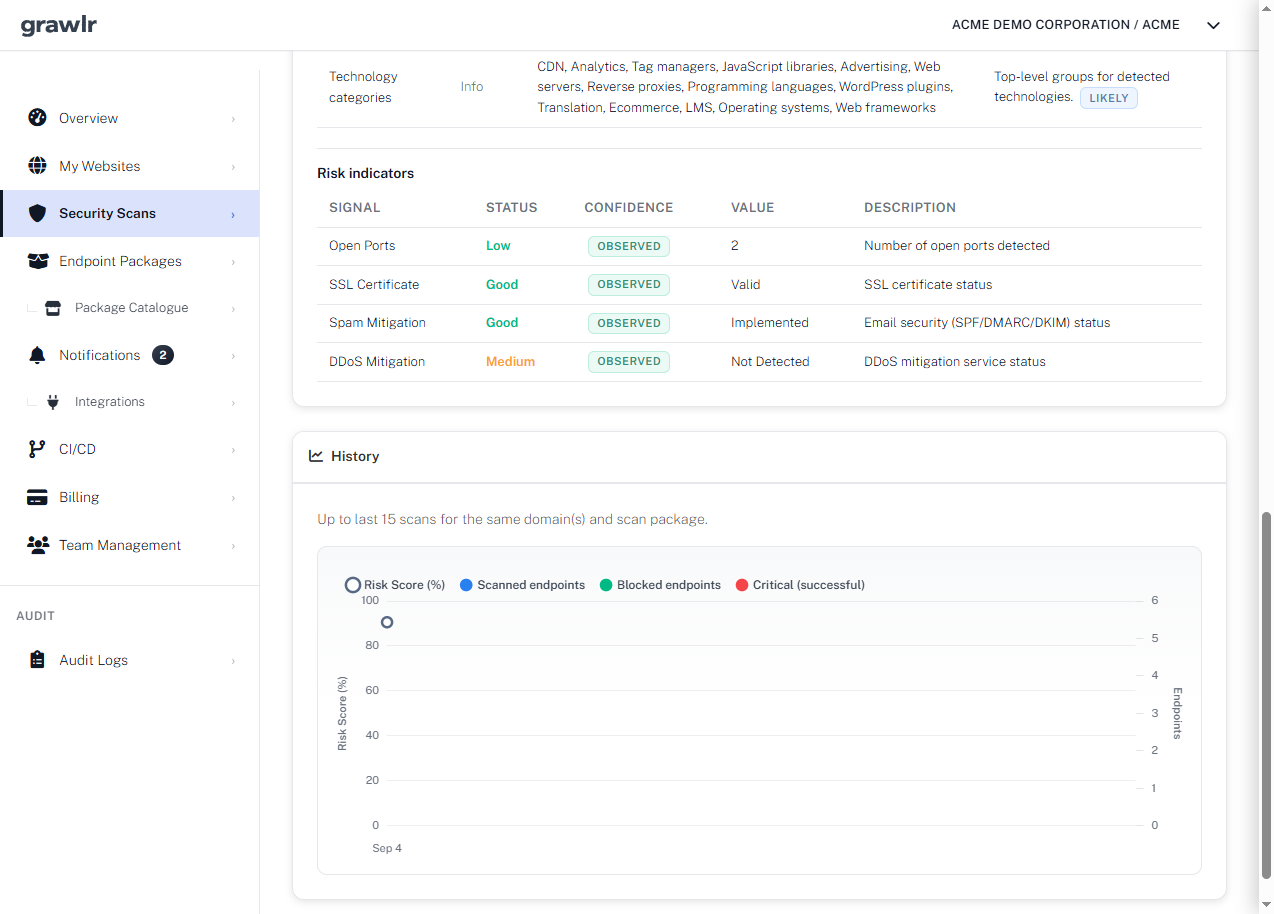
- Puntuación de seguridad y nivel de riesgo para cada ejecución.
- Comprobaciones de referencia para encabezados, TLS y tecnología expuesta
- Historial que muestra si estás mejorando
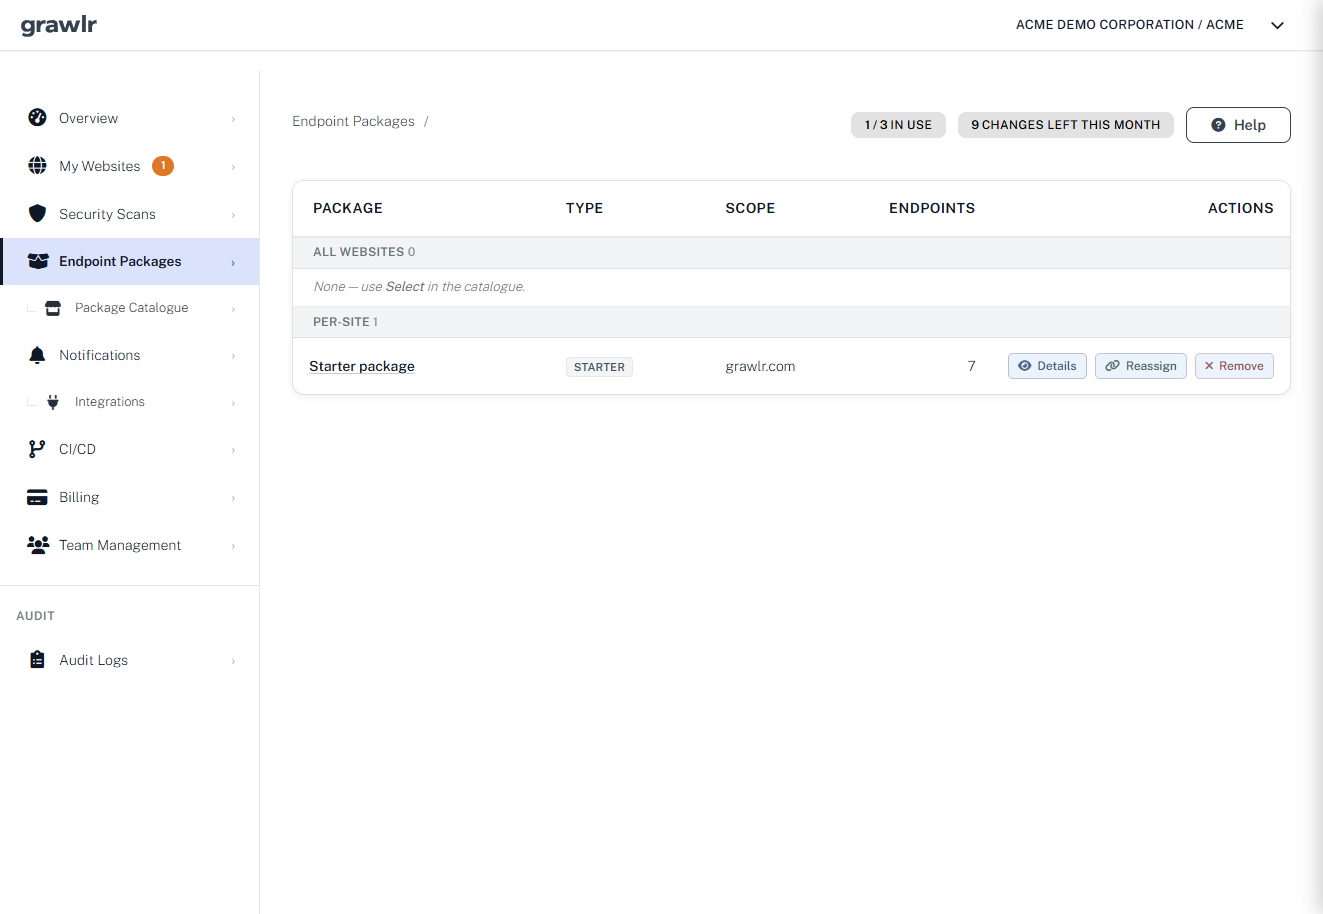
Pruebe las rutas que importan para su pila
Elija paquetes seleccionados para su plataforma, tipo de ataque o industria y asígnelos a todos los sitios web o solo a uno.
- Paquetes para CMS, tienda, API y terminales de complementos
- Paquetes personalizados para aplicaciones en AWS, Azure o Google Cloud y marcos como Spring Boot, .NET, React o Angular
- Asignar por sitio o en toda la cuenta
- Se agregan nuevos patrones a medida que los atacantes cambian de táctica
Los problemas llegan a la persona que puede solucionarlos.
Envíe fallas de escaneo, cambios de riesgo y eventos de cuestionarios a las herramientas que su equipo ya observa.
- Slack, Discord, Opsgenie, Datadog, Zendesk, n8n, Zapier y más
- Elija eventos: fallas, cambios de riesgo o cada resultado
- Activar escaneos desde su canalización CI/CD
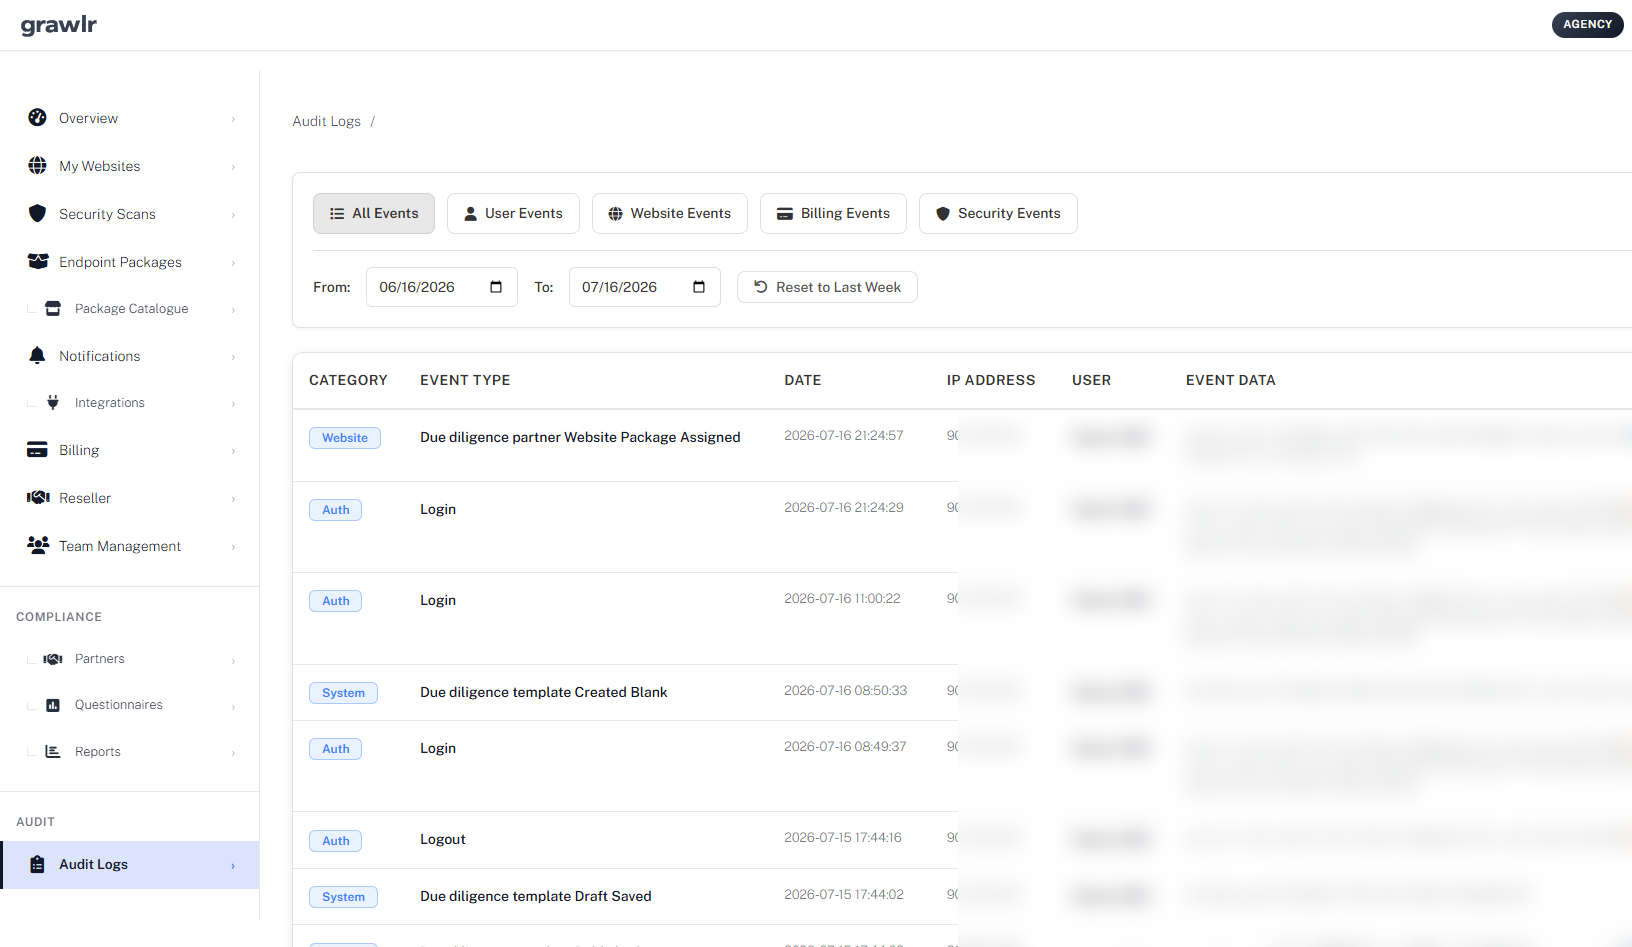
Evidencias que puede entregar a un auditor
Cada análisis finaliza en un informe legible y cada acción significativa de la cuenta se registra en el registro de auditoría.
- Informes en PDF para compartir con desarrolladores, anfitriones o clientes
- Registro de auditoría filtrado por usuario, sitio web, facturación o eventos de seguridad
- Tendencias a lo largo del tiempo en lugar de instantáneas únicas
Sepa qué socios lo ponen en riesgo
Realice un seguimiento de los proveedores de los que depende, envíe cuestionarios y compare sus respuestas con lo que observan los escaneos.
- Plantillas listas para usar para los principales marcos
- Registros de socios con autorización de escaneo
- Reclamaciones comparadas con evidencia real
Comparativa
¿Es para mí? Vea cómo se comparan las pruebas de ataque continuas con los escáneres, los firewalls y las pruebas de penetración puntuales.
| Enfoque de seguridad | Escáneres tradicionales (Qualys, Nessus) |
Firewalls de aplicaciones web (Cloudflare, AWS WAF) |
Pruebas de penetración (Servicios manuales) |
Grawlr (Pruebas de ataque continuas) |
|---|---|---|---|---|
| Validación de ataque | ||||
| Método de detección | Solo firmas estáticas | Bloqueo de patrones conocidos | Solo pruebas manuales | Aprendizaje del comportamiento real de los ataques |
| Inteligencia de ataque | Base de datos genérica de vulnerabilidades | Protección basada en reglas | Evaluación puntual | Patrones de ataque de botnets en vivo |
| Frecuencia de pruebas | Mensual como máximo | Sin pruebas (solo bloqueo) | Trimestral o anual | Análisis recurrentes automatizados |
| Complejidad de configuración | Despliegue complejo | Se requieren cambios en DNS | Semanas de programación | Verificación del dominio en 5 minutos |
| Monitoreo y cumplimiento de socios | ||||
| Validación de afirmaciones de proveedores | Sin cuestionarios de proveedores | No aplicable | Cuestionarios puntuales como máximo | Afirmaciones comprobadas frente a evidencia de escaneo en vivo |
| Cuestionarios de riesgo de proveedores | Sin módulo integrado de riesgo de proveedores | No aplicable | Normalmente un encargo de consultoría aparte | Cuestionarios, seguimiento de partners y puntuación de riesgo en un solo lugar |
| Informes de cumplimiento | Exportación de hallazgos, contexto de negocio limitado | Sin informes de evidencia de cumplimiento | Informes PDF manuales por encargo | Informes de comparación y tendencia para auditorías y revisiones de proveedores |
| Costo | ||||
| Estructura de costes | Normalmente cientos a miles al mes | Precios de protección basados en uso | Miles por encargo | Desde €8.99 al mes |
Preguntas frecuentes
¿Puedo ejecutar pruebas de ataque en mi sitio activo?
Puedes, pero trátalo como un ataque real. Grawlr solo prueba los dominios que haya verificado, ejecuta los paquetes que elija y evita la explotación destructiva. Los paquetes más pesados aún envían tráfico de ataque real, lo que puede ralentizar o incluso hacer caer un sitio frágil. Recomendamos encarecidamente probar primero un entorno de prueba o de prueba, mantener una copia de seguridad actualizada y programar análisis de producción fuera de las horas pico. Se admiten sitios de prueba detrás de HTTP Basic Auth.
¿Necesito instalar algo?
No. El escaneo no necesita agente, complemento ni cambios en su servidor. El único paso de configuración es una verificación de propiedad única: cargar un archivo, agregar un registro DNS o agregar una metaetiqueta. Después de eso, Grawlr prueba su sitio desde el exterior como lo haría un atacante.
¿En qué se diferencia esto de un firewall?
Un firewall bloquea el tráfico que reconoce. Grawlr comprueba si sus defensas realmente se mantienen al reproducir patrones reales de ataque de botnet contra su sitio y mostrar lo que pasó. Los dos funcionan bien juntos.
¿Cómo funcionan los cuestionarios de proveedores?
Elija una plantilla ya preparada, envíela a un proveedor y este le responderá a través de un enlace seguro sin necesidad de una cuenta. Sus respuestas se ubican junto a lo que Grawlr observa en sus sistemas públicos, por lo que puede detectar afirmaciones que no coinciden.
¿Qué marcos están cubiertos?
Las plantillas incluyen GDPR, NIS2, DORA, EU Cyber Resilience Act, ISO 27001, SOC 2, PCI DSS, HIPAA y más. Le ayudan a recopilar pruebas de los proveedores; no son una certificación de Grawlr ni de su negocio.
¿Qué incluye el escaneo rápido gratuito?
Una instantánea de qué tan expuesto se ve su sitio desde el exterior, lista en segundos: cómo se compara con su industria, si están configuradas protecciones básicas del navegador y qué detalles de software ofrece su sitio. Sin registro y sin tarjeta de crédito. Para realizar una prueba de ataque completa, inicie una prueba.
¿Más preguntas? Lea las preguntas frecuentes completas
Encuentre sus puntos débiles antes que los atacantes
Hacer un Quick Scan gratuitoEscaneo rápido gratuito. No se requiere tarjeta de crédito.