Verifiser sikkerheten din. Valider leverandørene dine. Forenkle etterlevelse.
Gjør du alt for å redusere cyberrisiko? Grawlr spiller av ekte botnett-angrepsmønstre mot nettstedene dine, viser hva som kom gjennom, og sjekker partnerne virksomheten din er avhengig av.
- Gratis Quick Scan, ingen registrering nødvendig
- Ingen plugins eller agenter på serveren din
- Ekte botnettangrepsmønstre, kontinuerlig oppdatert
- Leverandørspørreskjemaer for GDPR, NIS2, DORA, EU CRA
- 14-dagers prøveperiode, ingen forpliktelse
Resultater på sekunder. Ingen kredittkort kreves.
Brukt og klarert av frivillige organisasjoner, nettbutikker og SaaS-selskaper med årlige inntekter fra €100K til €100M
Hva skjer hvis du ikke er forberedt?
Angrep er automatiserte og stopper aldri. En kontroll fra i fjor sier lite om nettstedet du driver i dag.
600M+
Cyberangrep forsøkt hver dag verden over
Kilde: Microsoft Digital Defense Report 2024
4,44 M$
Gjennomsnittlig kostnad for et databrudd
Kilde: IBM Cost of a Data Breach Report 2025
Regningen kommer etter angrepet: nedetid, tapte kunder, hendelsesrespons og spørsmål fra regulatorer og partnere.
Valider nettstedet ditt mot botnett-angrep
Tåler nettstedet ditt angrep som aldri stopper?
Botnett tester hvert nettsted på internett, hver dag. Grawlr kjører de samme angrepene først, på dine premisser, og viser deg hva du skal fikse.
- WordPress
- Joomla
- Drupal
- Wix
- Squarespace
- Webflow
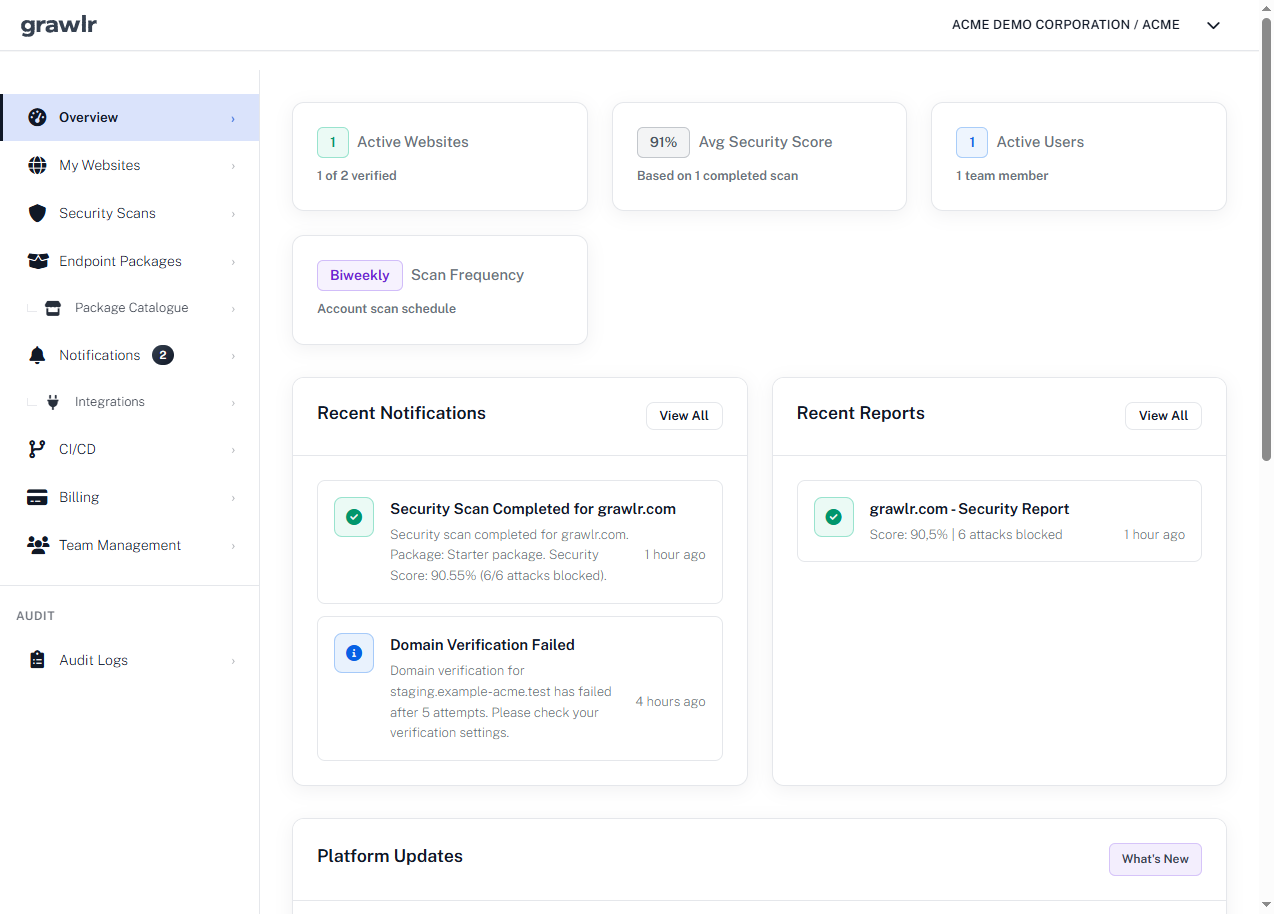
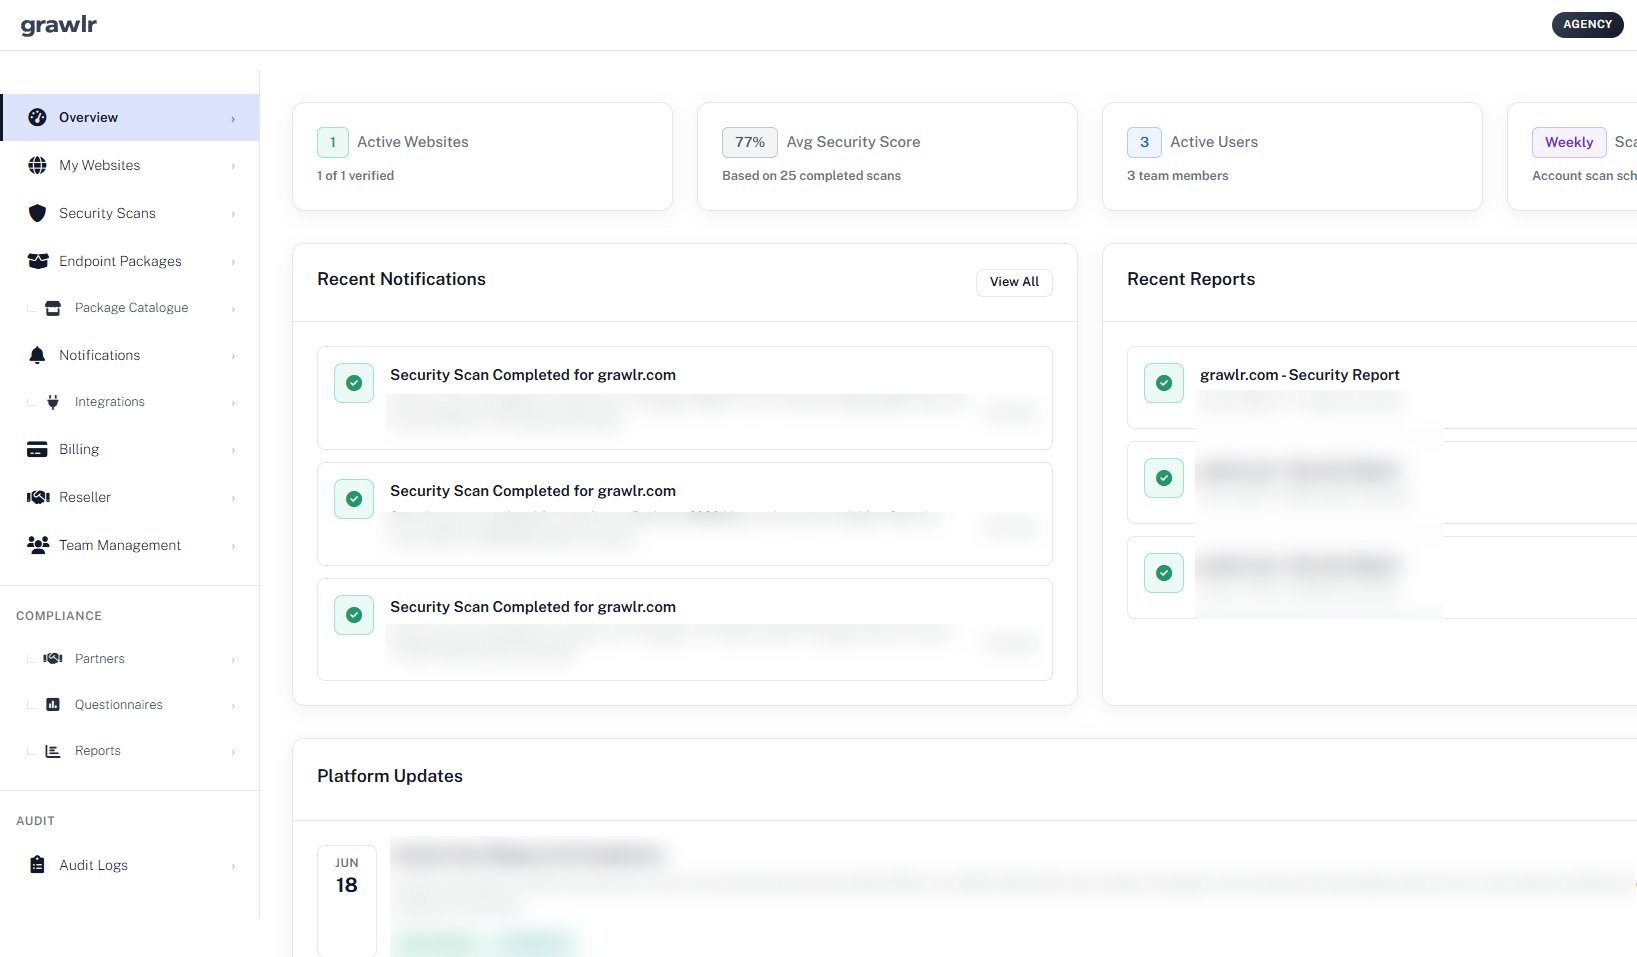
Se eksponeringen din med ett blikk
Én oversikt viser hvor mange nettsteder som er verifisert, ditt gjennomsnittlige sikkerhetspoeng og hva de siste skanningene fant, uten å grave i logger.
Risiko for et nettsted er sjelden ett stort innbrudd. Stjålne innlogginger, utdaterte utvidelser, eksponerte adminområder og utestede sikkerhetskopier er dørene angripere presser mest på.
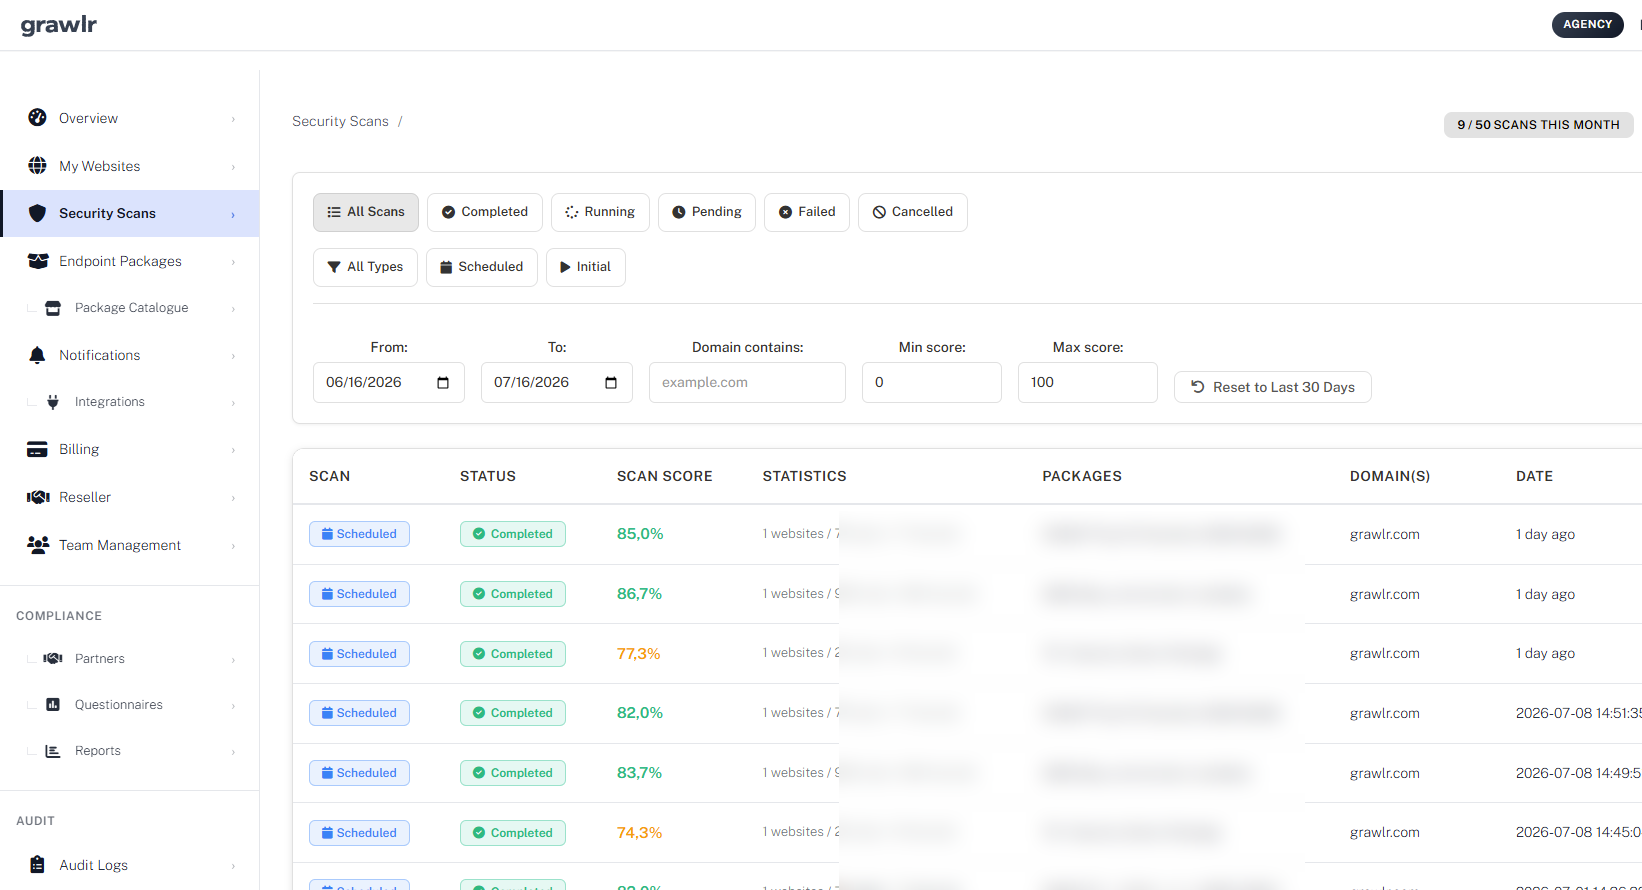
Skanninger kjører etter tidsplanen du setter. Ingenting å installere på serveren din.
Spill av ekte angrep, ikke avkrysningsrevisjoner
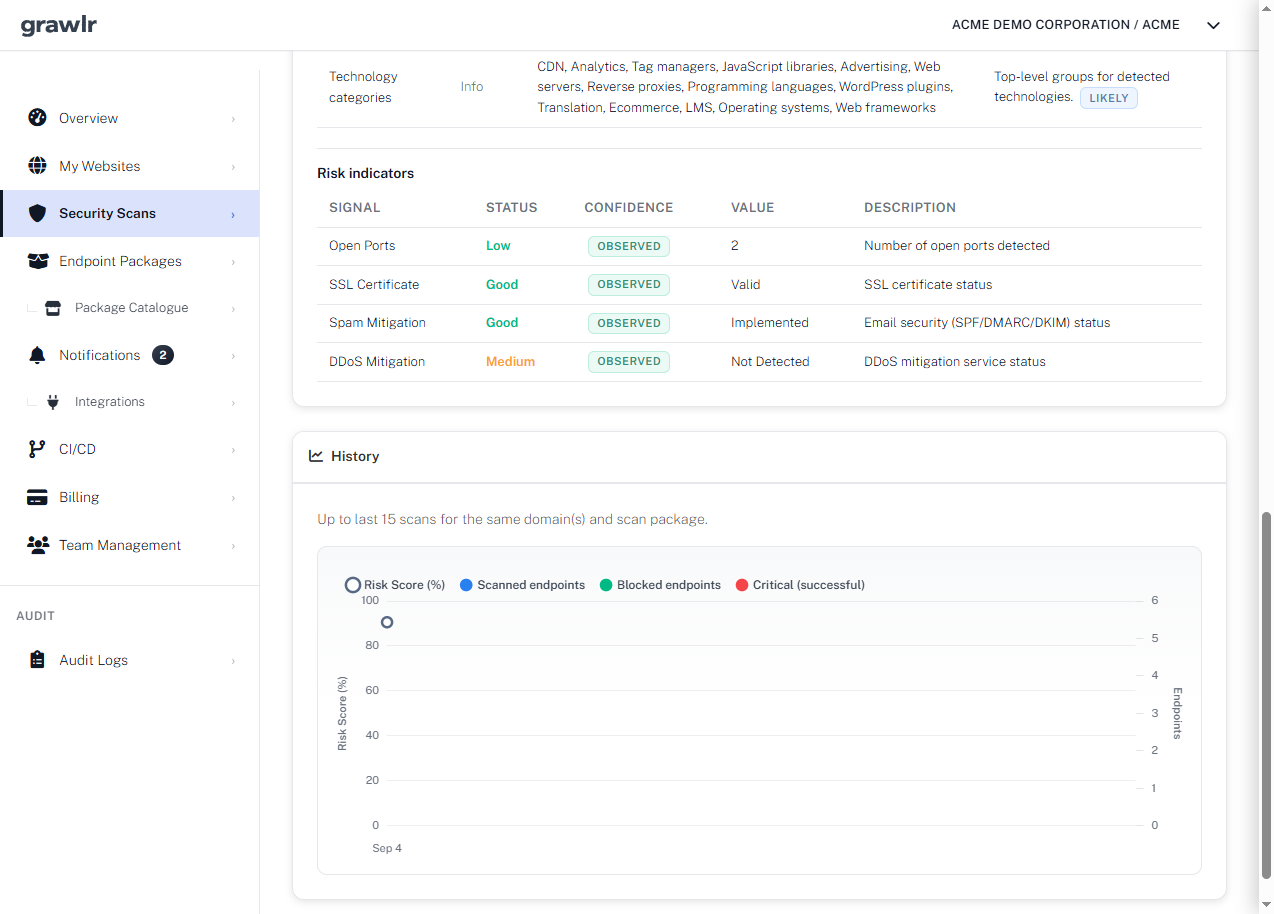
Hver skanning sender forespørslene angripere faktisk bruker mot endepunktene dine og gir resultatet en poengsum, slik at du ser om ting har blitt bedre eller verre siden sist.
Fiendtlige boter prøver i det uendelige og bryr seg ikke om åpningstider. Selv mislykkede forsøk koster serverlast, arbeidstid og noen ganger blokkeringer fra partnerne dine.
Hver skanning lager en PDF-rapport du kan dele med utvikleren eller verten din.
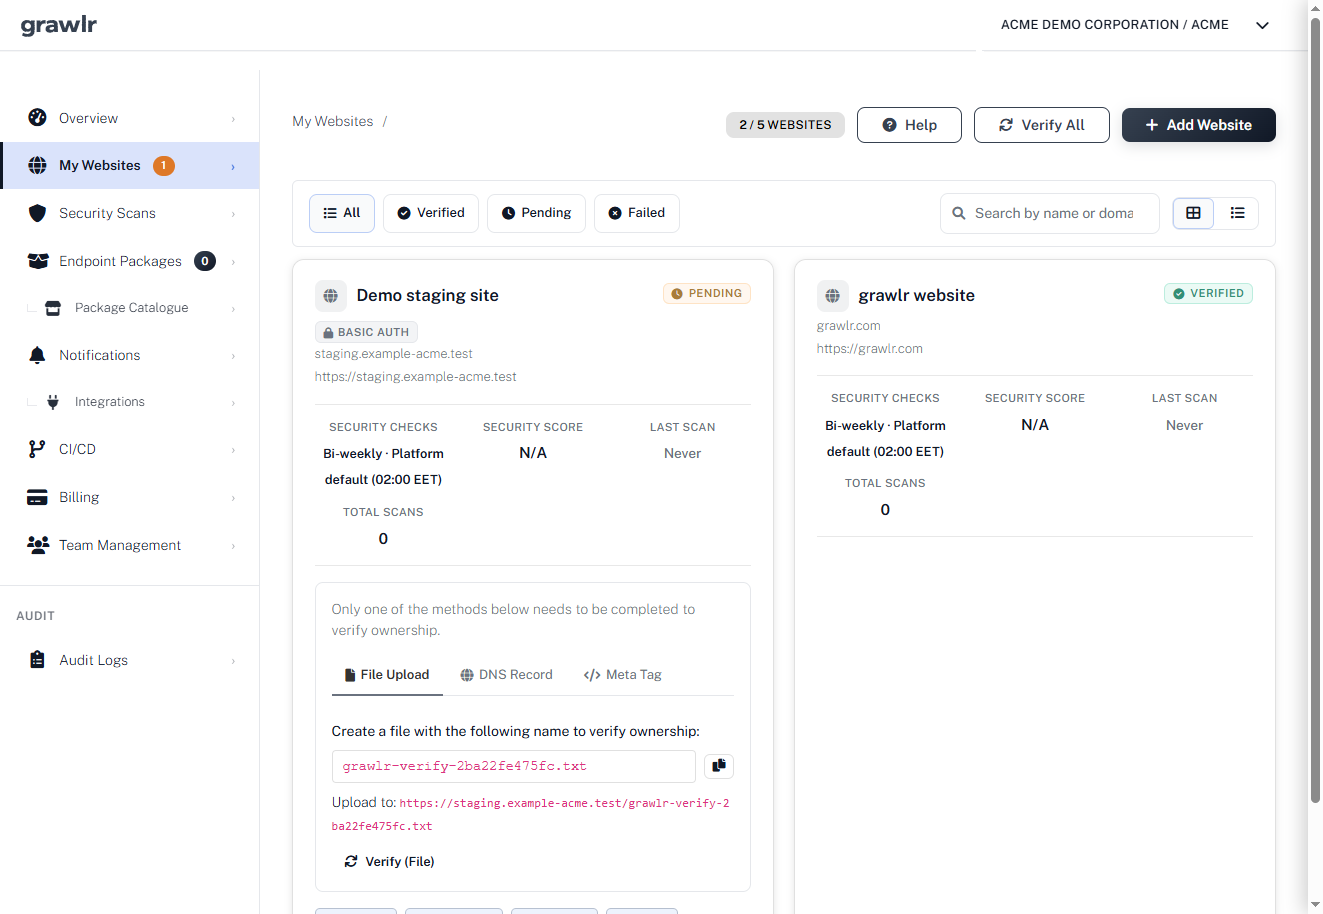
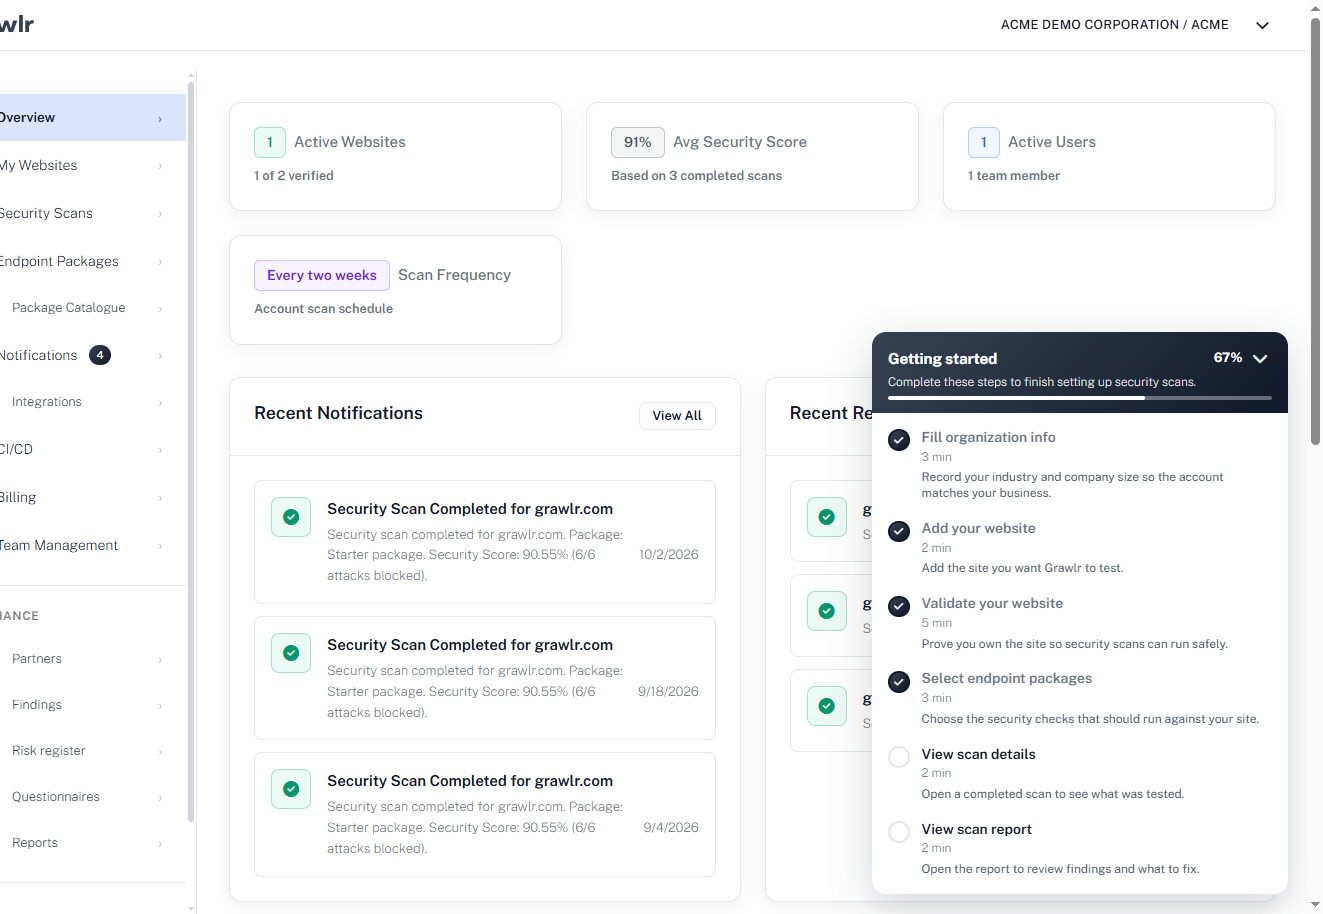
Verifiser et domene og kom i gang på minutter
Legg til domenet ditt, bevis at du eier det, velg en tidsplan. Grawlr tar det derfra og sier fra når noe endrer seg.
En kontroll fra i fjor beskriver ikke denne ukens nettsted. Hvert nytt tema, hver utvidelse eller kodesnutt endrer hva angripere kan nå.
Ikke klar til å registrere deg? Kjør en gratis Quick Scan først.
- Shopify
- WooCommerce
- PrestaShop
- Magento
- Shopware
- BigCommerce
Test veiene som boter og svindelverktøy treffer
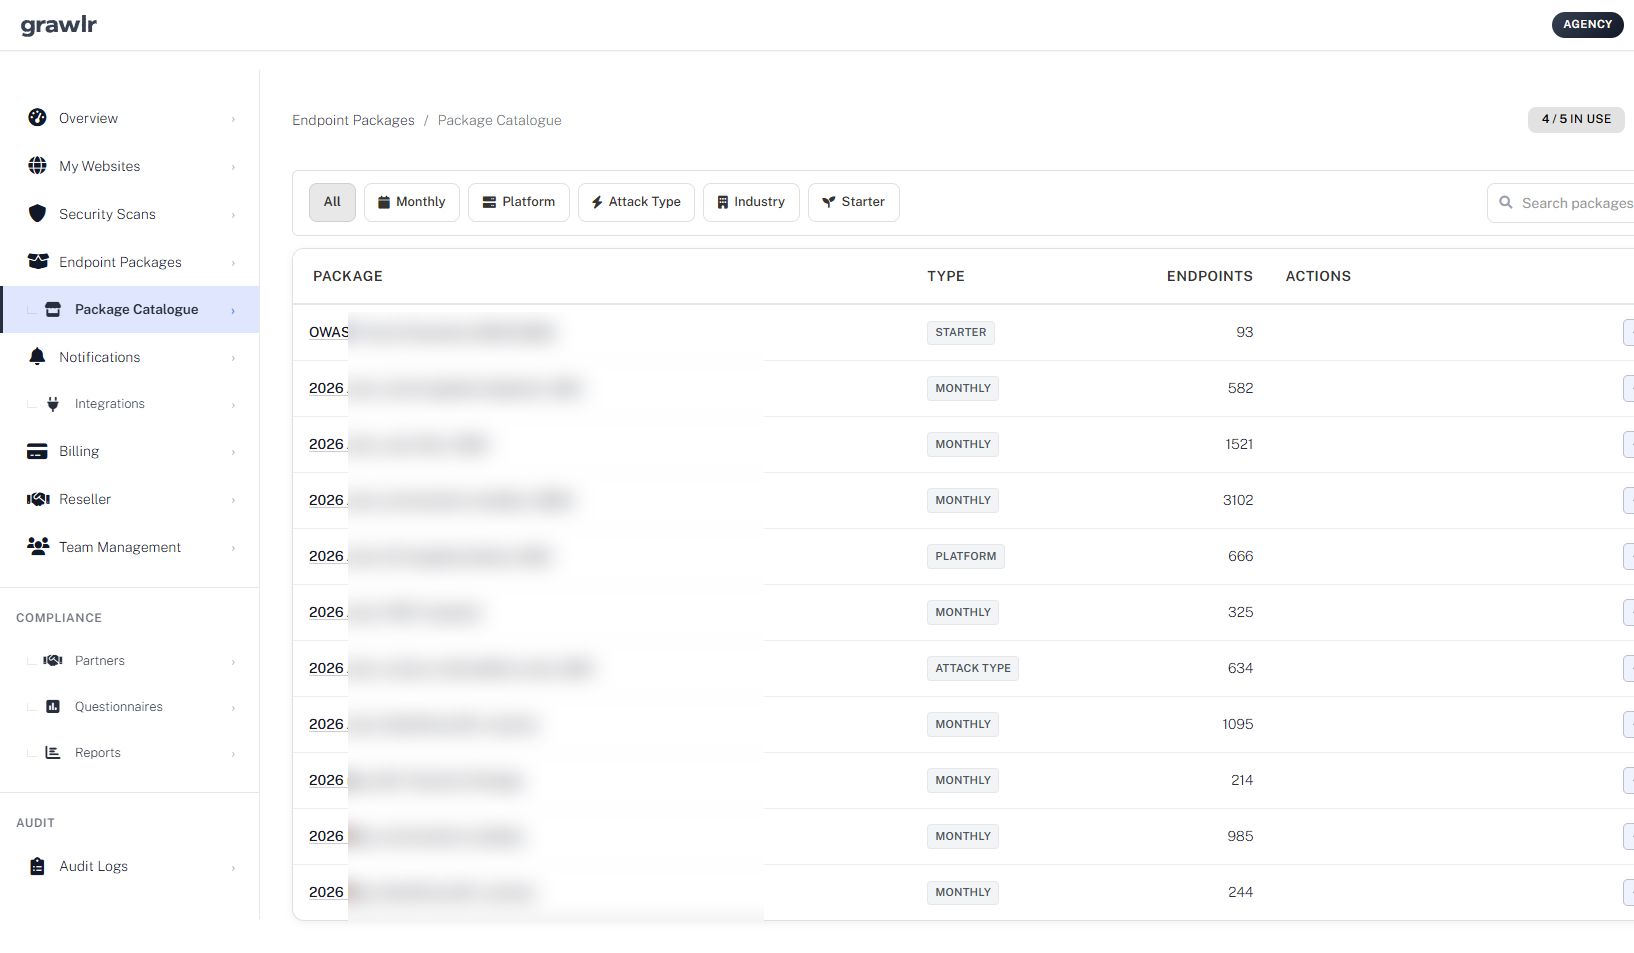
Velg endepunktpakker for plattformen din, som kasse, innlogging, API-er og utvidelser, så holder Grawlr dem under test etter hvert som nye angrepsmønstre dukker opp.
Boter som tester stjålne kort kan få betalingsleverandøren din til å strupe transaksjoner, slik at også ekte kunder får avvist betalinger.
Bla gjennom pakker etter plattform, angrepstype eller bransje.
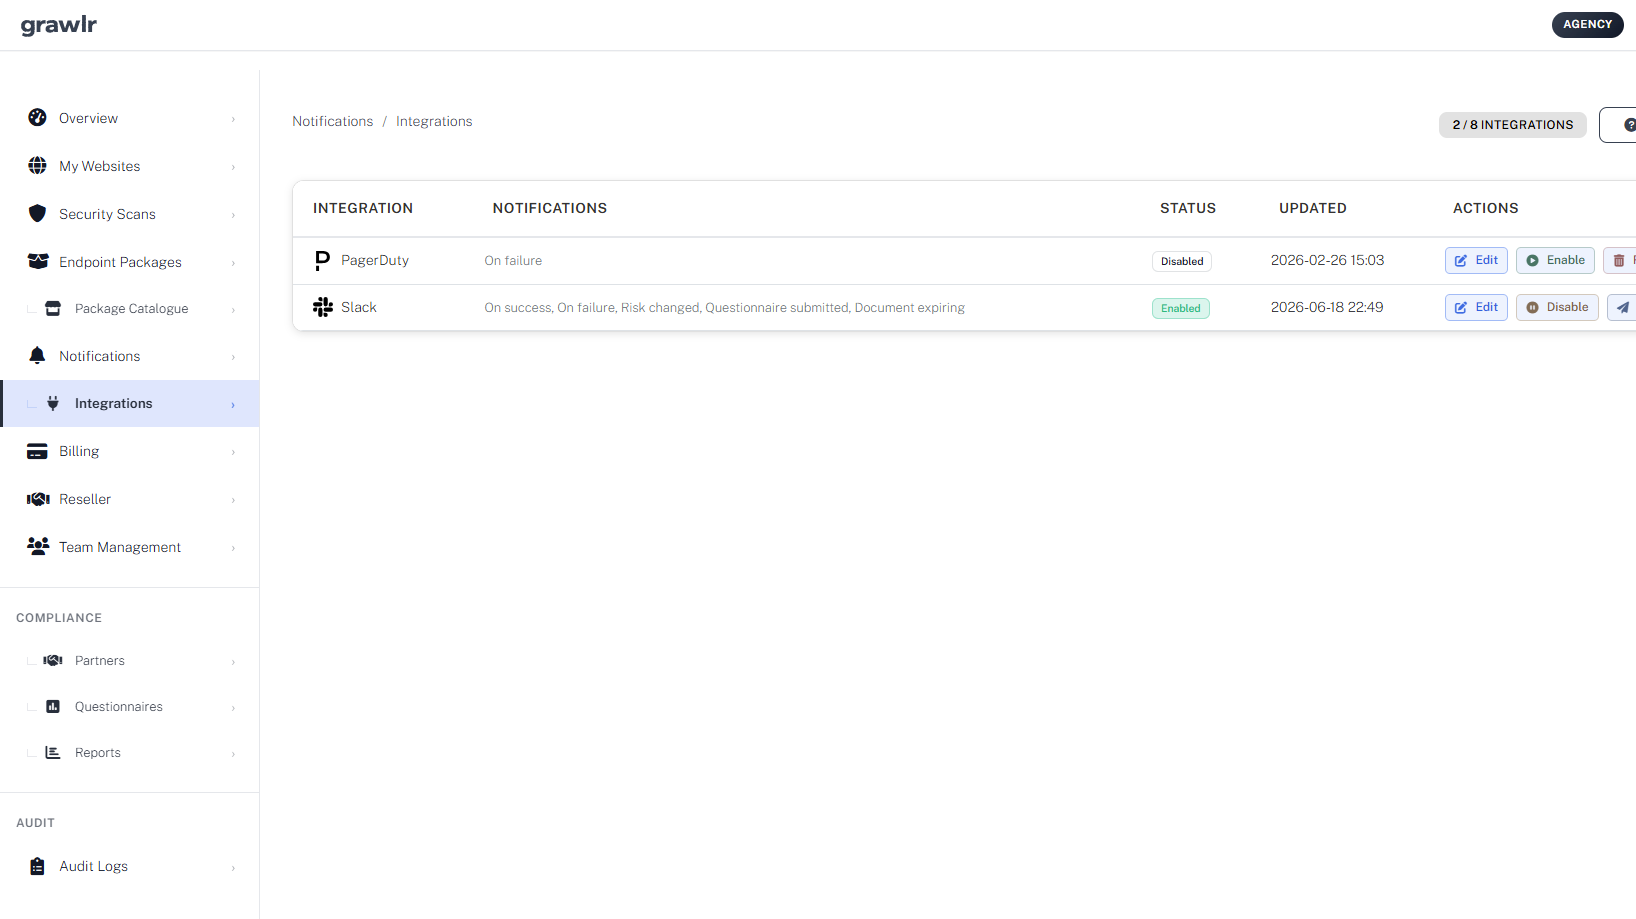
Varsle riktig person når en test feiler
Send feil og risikoendringer til Slack, Discord, PagerDuty, Opsgenie, Zendesk eller Zapier, slik at problemer når den som kan fikse dem før kundene merker det.
Angripere prøver passord som er lekket fra andre nettsteder. En topp i mislykkede innlogginger er ofte det første varselsignalet.
Velg hvilke hendelser som varsler: feil, risikoendringer eller hvert resultat.
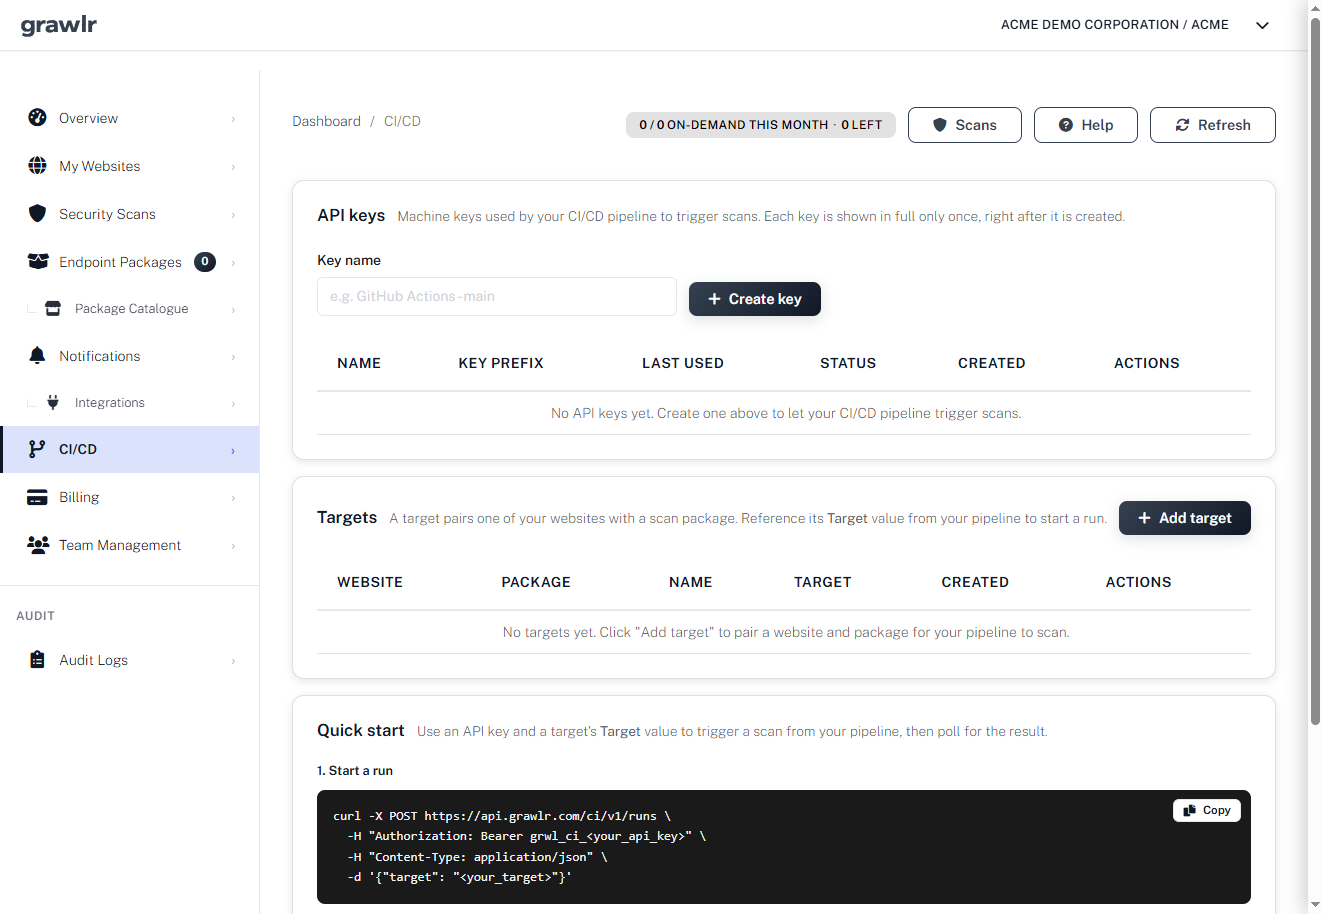
Sjekk på nytt etter hver tema- eller utvidelsesoppdatering
Teknologien din endrer seg hver uke. Kjør en skanning etter behov etter hver lansering, eller start den fra deploy-pipelinen din, og sammenlign poengene side om side.
Et tillegg som slutter å få oppdateringer, eller et skript som er kompromittert ved kilden, kan gjøre en rutineoppdatering til et svakt ledd.
Utløs skanninger fra GitHub Actions eller en hvilken som helst CI/CD-pipeline med en API-nøkkel.
- WordPress
- Shopify
- Laravel
- Spring Boot
- .NET
- React
- Angular
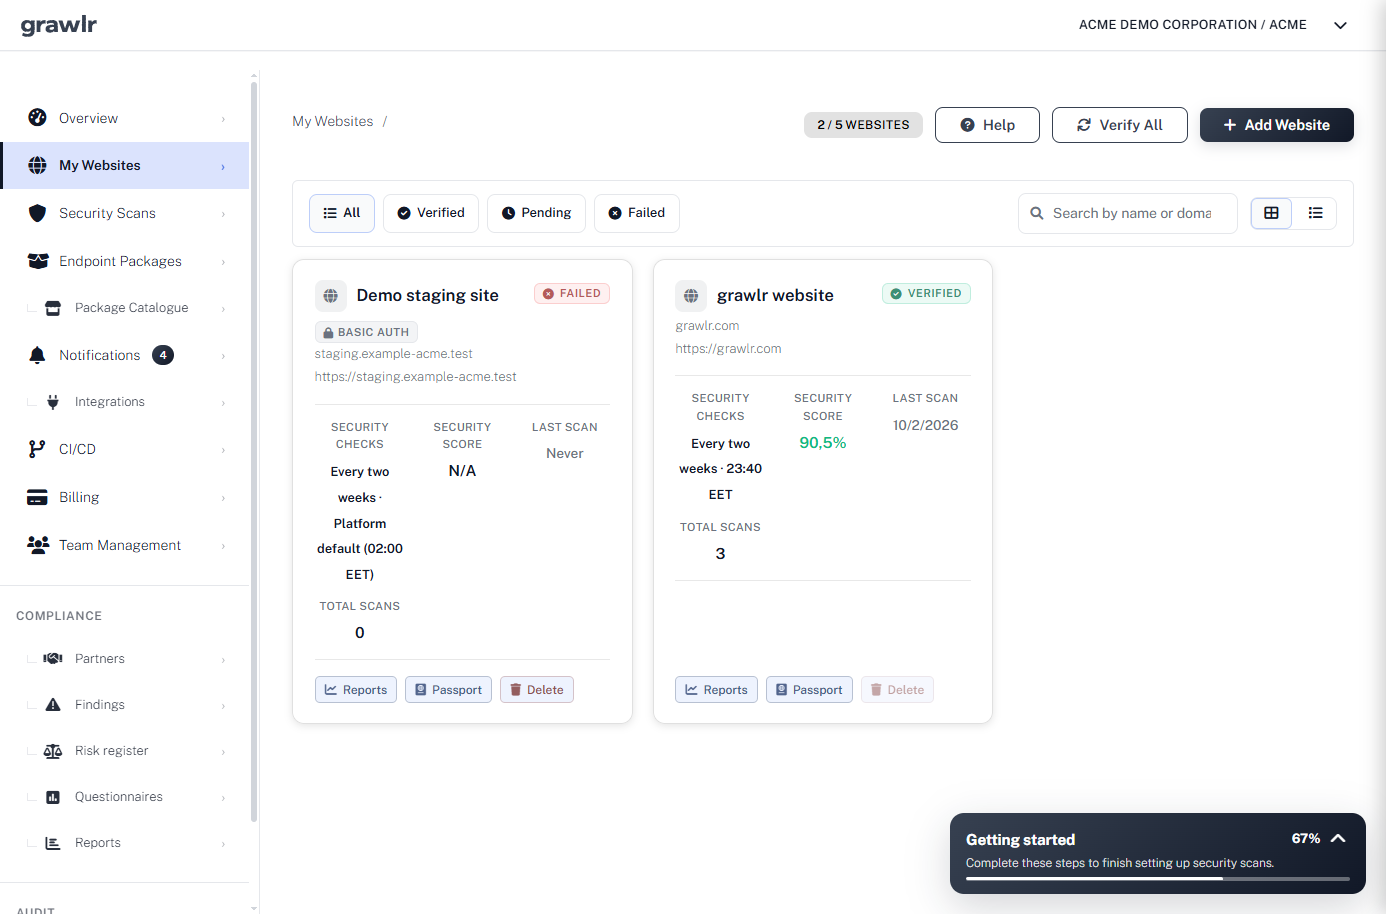
Ta deg av sikkerheten for alle kundene fra én konto
Legg til kundenettsteder i Agency-kontoen din og skann hvert av dem daglig. Med forhandlerprogrammet kan hver kunde få sin egen konto under din.
Kundene dine tror kanskje de er for små til å bli lagt merke til. Automatiserte angrep legger merke til alle, og derfor er løpende kontroller verdt å betale for.
Byråplanen dekker opptil 10 nettsteder med daglige skanninger. Trenger du flere nettsteder, skanninger eller tilpassede tester for skyapper og rammeverk? Vi kan alltid sette sammen en tilpasset pakke.
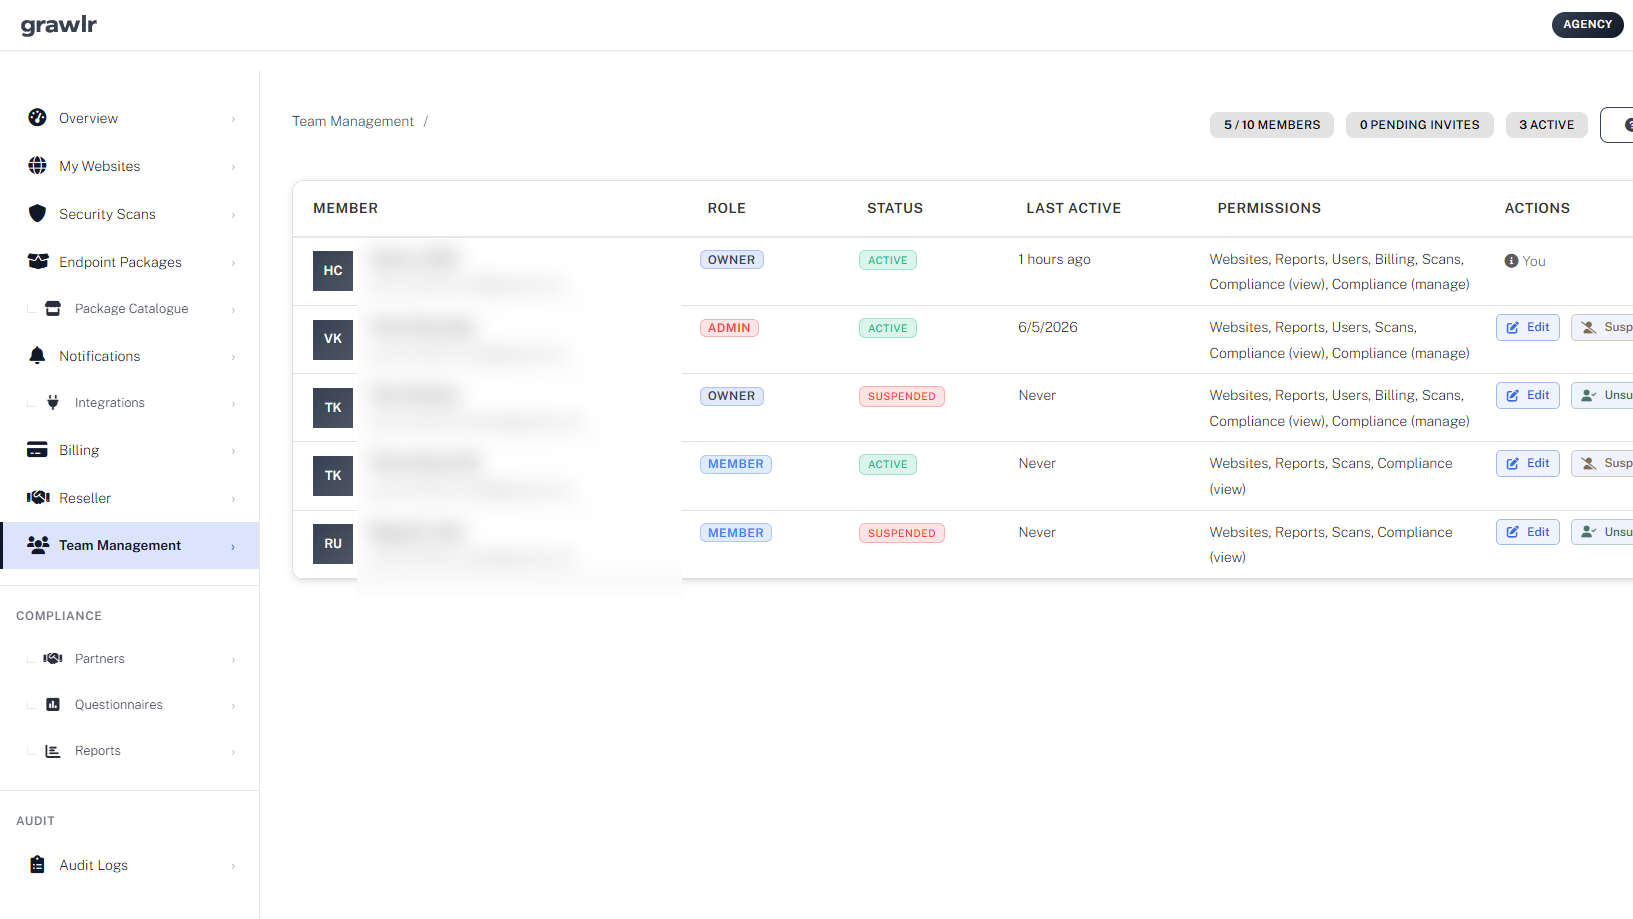
Ta med teamet og kundene dine
Inviter opptil 15 kolleger og kundekontakter, hver med riktig rolle og tillatelser for nettsteder, rapporter og fakturering.
En innleid konsulent som beholder tilgangen etter at prosjektet er over, er en vanlig vei inn. Begrens administratorrettigheter og fjern folk som slutter.
Suspender eller endre tilgang med ett klikk når et prosjekt avsluttes.
Gjør skanneresultater til en tjeneste kundene betaler for
Send kundene grundige rapporter om hva som ble testet, hva som ble blokkert og hva som endret seg, og pakk det inn som en månedlig sikkerhetstjeneste.
En nyttig kontroll ender med en rapport folk kan lese: hva som ble blokkert, hva som ikke ble det og hva som har endret seg siden sist.
Voksende kundeportefølje? Partnerprogrammet gir plass til flere kunder, rapporter med din merkevare, tilpasset fakturering og inntektsdeling.
Hvordan Grawlr fungerer
Fire steg fra registrering til et sikrere nettsted. Etter det går alt av seg selv.
-
Legg til nettstedene dine
Legg til nettstedene dine og bekreft at du eier dem. Ingenting å installere.
-
Test som en angriper
Grawlr spiller av ekte angrepsmønstre mot nettstedene dine etter tidsplanen du velger.
-
Bli varslet
Tydelige rapporter og varsler viser hva som slapp gjennom og hva som har endret seg siden sist.
-
Fiks og sjekk på nytt
Tett hullene, skann på nytt og hold sløyfen i gang etter hvert som nettstedet ditt endrer seg.
Finn ut hva et botnett ser når det ser på nettstedet ditt.
Gratis. Resultater på sekunder.
Partnerovervåking og overholdelse
Hva skjer hvis forretningspartneren din blir utnyttet, og deres systemer er integrert med dine?
51%
av organisasjoner har hatt et datainnbrudd forårsaket av en tredjepart. Kilde: Ponemon Institute
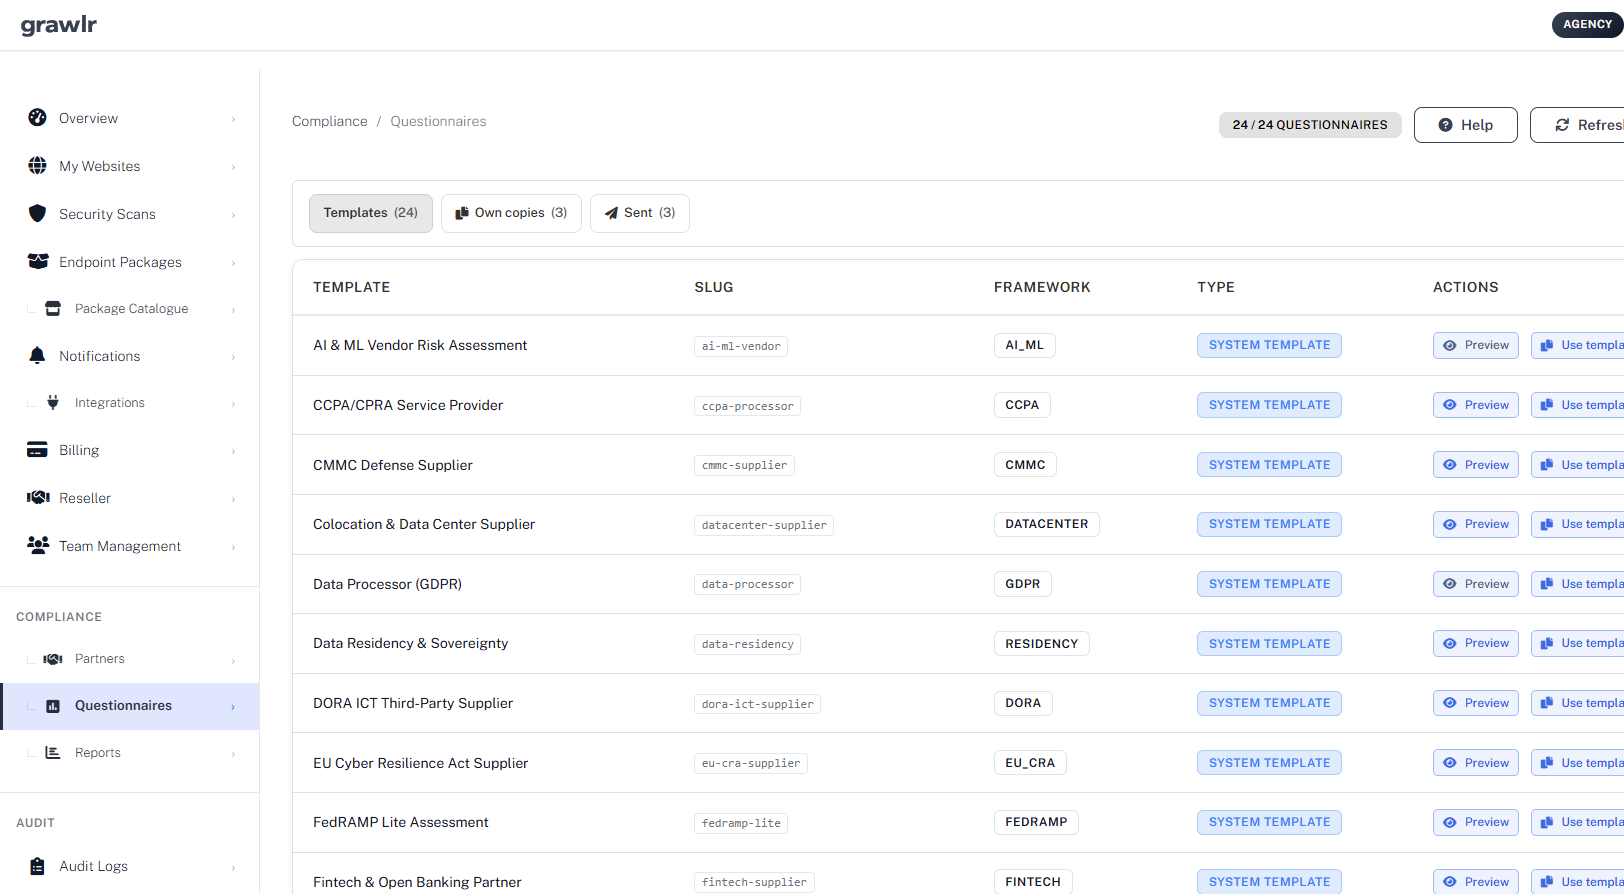
- Send ferdige spørreskjemaer. Velg en mal for GDPR, NIS2, DORA, EU Cyber Resilience Act og mer, og send den til en leverandør med noen få klikk.
- Sjekk krav mot live-skanninger. Sammenlign hva en partner sier om deres sikkerhet med det Grawlr faktisk observerer på deres offentlige systemer.
- Hold deg klar til revisjon. Svar, bevis og endringer lagres på ett sted med et revisjonsspor, klart for din neste gjennomgang.
Inkludert fra Agency-planen.
Alt på én plattform
Fra første skanning til neste revisjon fungerer verktøyene sammen.
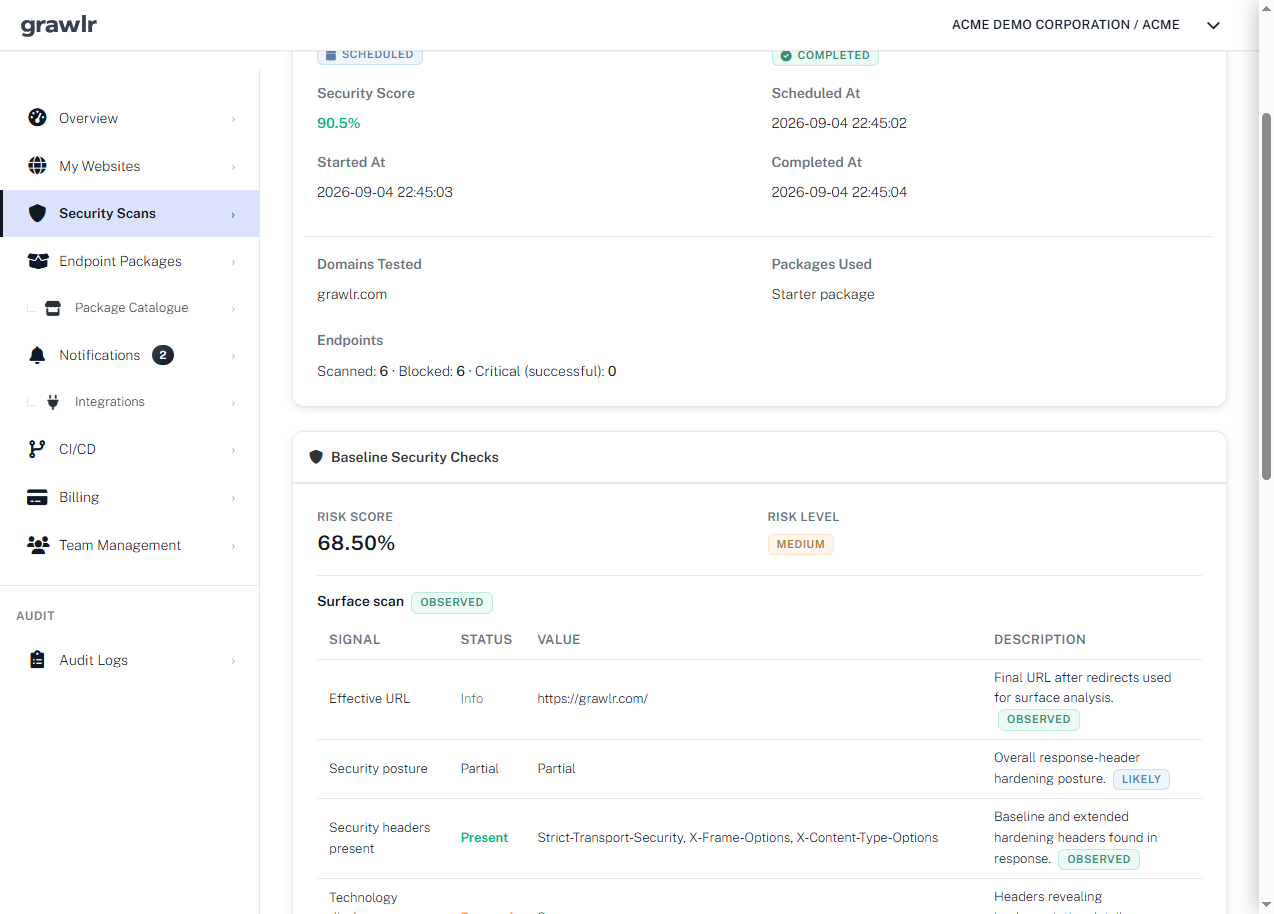
Skanninger som oppfører seg som ekte angripere
Grawlr avspiller angrepsmønstre fanget fra live botnetttrafikk mot endepunktene dine, og scorer deretter det som kom gjennom.
- Sikkerhetspoeng og risikonivå for hvert løp
- Grunnlinjesjekker for overskrifter, TLS og eksponert teknologi
- Historie som viser om du forbedrer deg
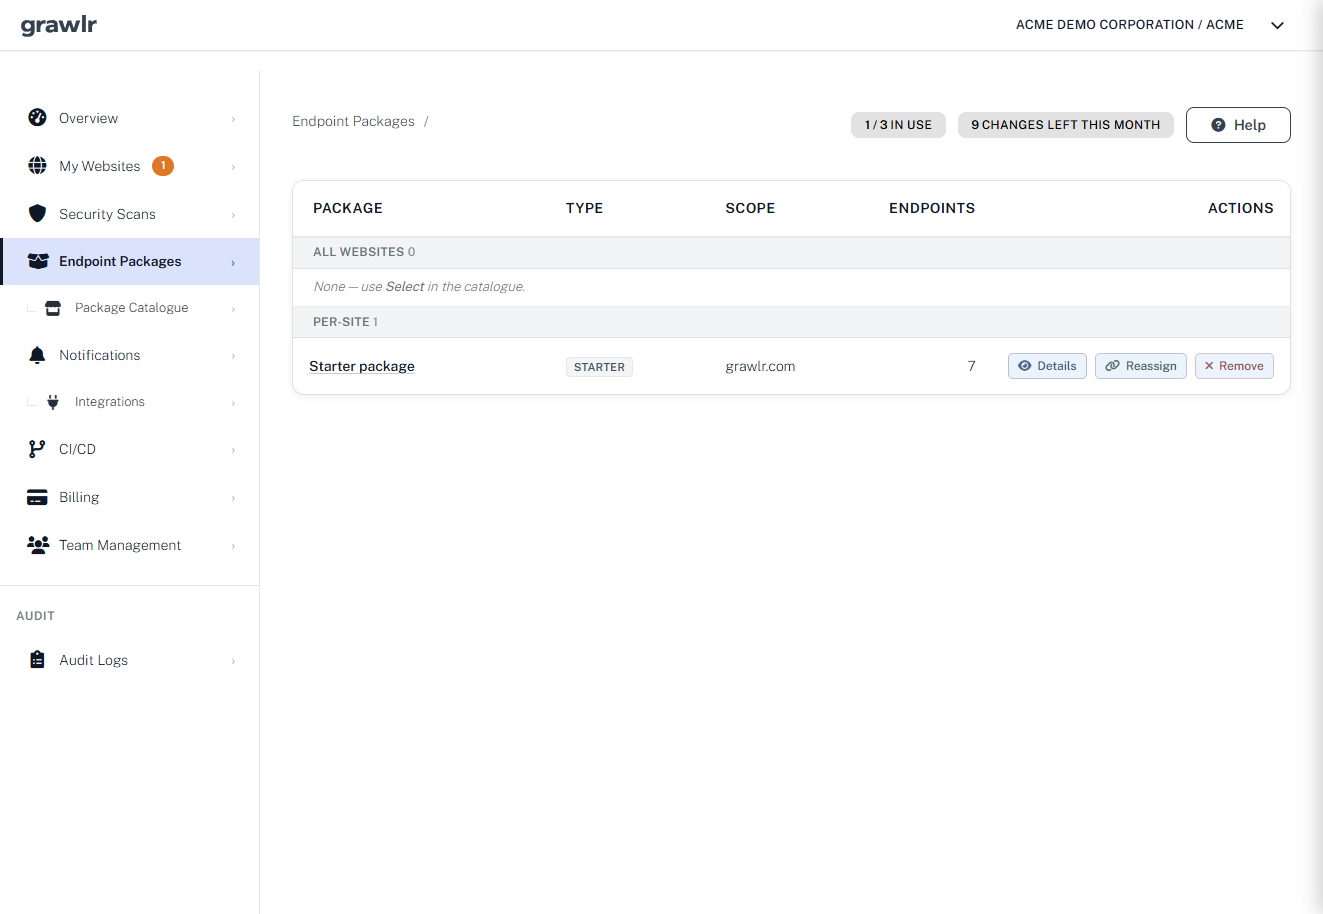
Test banene som betyr noe for stabelen din
Velg kuraterte pakker for din plattform, angrepstype eller industri og tilordne dem til alle nettsteder eller bare ett.
- Pakker for CMS, shop, API og plugin-endepunkter
- Egendefinerte pakker for apper på AWS, Azure eller Google Cloud og rammeverk som Spring Boot, .NET, React eller Angular
- Tildel per nettsted eller på tvers av hele kontoen
- Nye mønstre legges til når angripere endrer taktikk
Problemer når den som kan fikse dem
Send skannefeil, risikoendringer og spørreskjemahendelser til verktøyene teamet ditt allerede ser på.
- Slack, Discord, Opsgenie, Datadog, Zendesk, n8n, Zapier og mer
- Velg hendelser: feil, risikoendringer eller hvert resultat
- Utløs skanninger fra CI/CD-pipeline
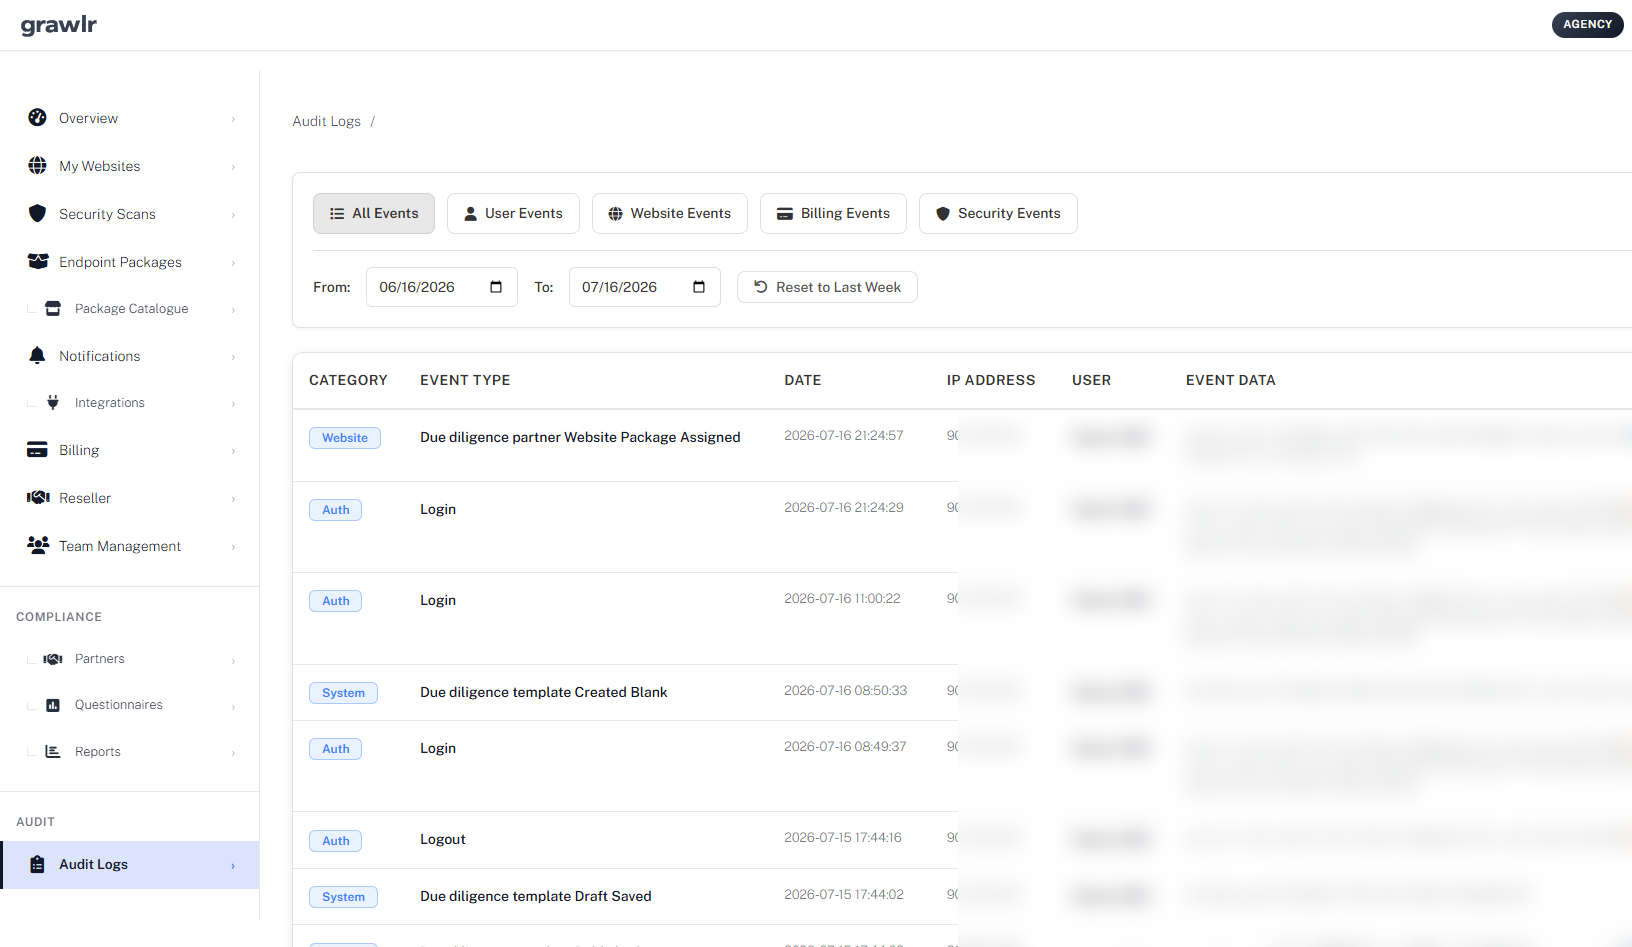
Bevis du kan levere til en revisor
Hver skanning ender i en lesbar rapport, og hver meningsfull kontohandling registreres i revisjonsloggen.
- PDF-rapporter for å dele med utviklere, verter eller klienter
- Revisjonslogg filtrert etter bruker, nettsted, fakturering eller sikkerhetshendelser
- Trender over tid i stedet for enkeltstående øyeblikksbilder
Vet hvilke partnere som setter deg i fare
Spor leverandørene du er avhengig av, send spørreskjemaer, og sammenlign svarene deres med hva skanninger observerer.
- Ferdige maler for store rammeverk
- Partnerposter med skanningsautorisasjon
- Påstander sjekket mot levende bevis
Sammenligning
Er det noe for meg? Se hvordan kontinuerlig angrepstesting står seg mot skannere, brannmurer og engangs penetrasjonstester.
| Sikkerhetstilnærming | Tradisjonelle skannere (Qualys, Nessus) |
Webapplikasjonsbrannmurer (Cloudflare, AWS WAF) |
Penetrasjonstesting (Manuelle tjenester) |
Grawlr (Kontinuerlig angrepstesting) |
|---|---|---|---|---|
| Angrepsvalidering | ||||
| Deteksjonsmetode | Kun statiske signaturer | Blokkering av kjente mønstre | Kun manuell testing | Læring fra reell angrepsatferd |
| Angrepsintelligens | Generisk sårbarhetsdatabase | Regelbasert beskyttelse | Éngangsvurdering | Levende botnett-angrepsmønstre |
| Testfrekvens | Månedlig i beste fall | Ingen testing (kun blokkering) | Kvartalsvis eller årlig | Automatiserte gjentakende skanninger |
| Kompleksitet ved oppsett | Komplekst oppsett | Krever DNS-endringer | Uker med planlegging | 5-minutters domeneverifisering |
| Partnerovervåking og overholdelse | ||||
| Validering av leverandørpåstander | Ingen leverandørspørreskjemaer | Ikke aktuelt | Punktvise spørreskjemaer i beste fall | Påstander sjekket mot live skanningsbevis |
| Leverandørrisiko-spørreskjemaer | Ingen innebygd leverandørrisiko-modul | Ikke aktuelt | Vanligvis et separat konsulentoppdrag | Spørreskjemaer, partnersporing og risikoscoring på ett sted |
| Etterlevelsesrapportering | Eksport av funn, begrenset forretningskontekst | Ingen etterlevelsesbevisrapporter | Manuelle PDF-rapporter per oppdrag | Sammenlignings- og trendrapporter for revisjoner og leverandørgjennomganger |
| Kostnad | ||||
| Kostnadsstruktur | Typisk hundrevis til tusenvis per måned | Bruksbasert beskyttelsesprising | Tusenvis per oppdrag | Fra €8.99 per måned |
Ofte stilte spørsmål
Kan jeg kjøre angrepstester på livesiden min?
Du kan, men behandle det som et skikkelig angrep. Grawlr tester kun domener du har verifisert, kjører pakkene du velger, og unngår destruktiv utnyttelse. Tyngre pakker sender fortsatt ekte angrepstrafikk, noe som kan bremse eller til og med ta ned et skjørt nettsted. Vi anbefaler på det sterkeste å teste et iscenesettelses- eller testmiljø først, holde en oppdatert sikkerhetskopi og planlegge produksjonsskanninger utenom rushtiden. Staging-nettsteder bak HTTP Basic Auth støttes.
Trenger jeg å installere noe?
Nei. Skanning trenger ingen agent, plugin eller endringer på serveren din. Det eneste oppsetttrinnet er en engangseierskapssjekk: last opp en fil, legg til en DNS-post eller legg til en metakode. Etter det tester Grawlr nettstedet ditt fra utsiden som en angriper ville gjort.
Hvordan er dette forskjellig fra en brannmur?
En brannmur blokkerer trafikk den gjenkjenner. Grawlr sjekker om forsvaret ditt faktisk holder ved å spille av ekte botnett-angrepsmønstre mot nettstedet ditt og vise hva som kom gjennom. De to fungerer godt sammen.
Hvordan fungerer leverandørspørreskjemaer?
Velg en ferdig mal, send den til en leverandør, så svarer de gjennom en sikker lenke uten å måtte ha en konto. Svarene deres ligger ved siden av det Grawlr observerer på deres offentlige systemer, slik at du kan oppdage påstander som ikke stemmer overens.
Hvilke rammer dekkes?
Maler inkluderer GDPR, NIS2, DORA, EU Cyber Resilience Act, ISO 27001, SOC 2, PCI DSS, HIPAA og mer. De hjelper deg med å samle bevis fra leverandører; de er ikke en sertifisering av Grawlr eller bedriften din.
Hva inkluderer gratis Quick Scan?
Et øyeblikksbilde av hvor eksponert nettstedet ditt ser ut fra utsiden, klart på sekunder: hvordan du sammenligner deg med bransjen din, om grunnleggende nettleserbeskyttelse er angitt, og hvilke programvaredetaljer nettstedet gir bort. Ingen registrering og ingen kredittkort. Start en prøveperiode for full angrepstesting.
Flere spørsmål? Les hele FAQ
Finn de svake punktene dine før angriperne gjør det
Kjør en gratis Quick ScanGratis Quick Scan. Ingen kredittkort kreves.