Verifizieren Sie Ihre Sicherheit. Validieren Sie Ihre Lieferanten. Vereinfachen Sie Compliance.
Tun Sie alles, um das Cyber-Risiko zu mindern? Grawlr spielt echte Botnet-Angriffsmuster gegen Ihre Websites ab, zeigt, was durchgekommen ist, und überprüft die Partner, von denen Ihr Unternehmen abhängig ist.
- Kostenloser Schnellscan, keine Anmeldung erforderlich
- Keine Plugins oder Agenten auf Ihrem Server
- Echte Botnet-Angriffsmuster, kontinuierlich aktualisiert
- Lieferantenfragebögen für GDPR, NIS2, DORA, EU CRA
- 14-Tagestest, keine Verpflichtung
Ergebnisse in Sekunden. Keine Kreditkarte erforderlich.
NGOs, Online-Shops und SaaS-Unternehmen mit einem Jahresumsatz von 100.000 bis 100 Millionen Euro nutzen und vertrauen darauf
Was passiert, wenn Sie nicht vorbereitet sind?
Angriffe erfolgen automatisiert und hören nie auf. Ein Scheck vom letzten Jahr sagt wenig über die Website aus, die Sie heute betreiben.
600M+
Jeden Tag werden weltweit Cyber-Angriffe versucht
Quelle: Microsoft Digital Defense Report 2024
4,44 Millionen US-Dollar
Durchschnittliche Kosten einer Datenschutzverletzung
Quelle: IBM-Bericht zu den Kosten einer Datenschutzverletzung 2025
Die Rechnung kommt nach dem Angriff: Ausfallzeiten, verlorene Kunden, Reaktion auf Vorfälle und Fragen von Aufsichtsbehörden und Partnern.
Validieren Sie Ihre Website gegen Botnet-Angriffe
Hält Ihre Website Angriffen stand, die nie aufhören?
Botnets testen jeden Tag jede Website im Internet. Grawlr führt die gleichen Angriffe zunächst zu Ihren Bedingungen durch und zeigt Ihnen, was Sie beheben können.
- WordPress
- Joomla
- Drupal
- Wix
- Squarespace
- Webflow
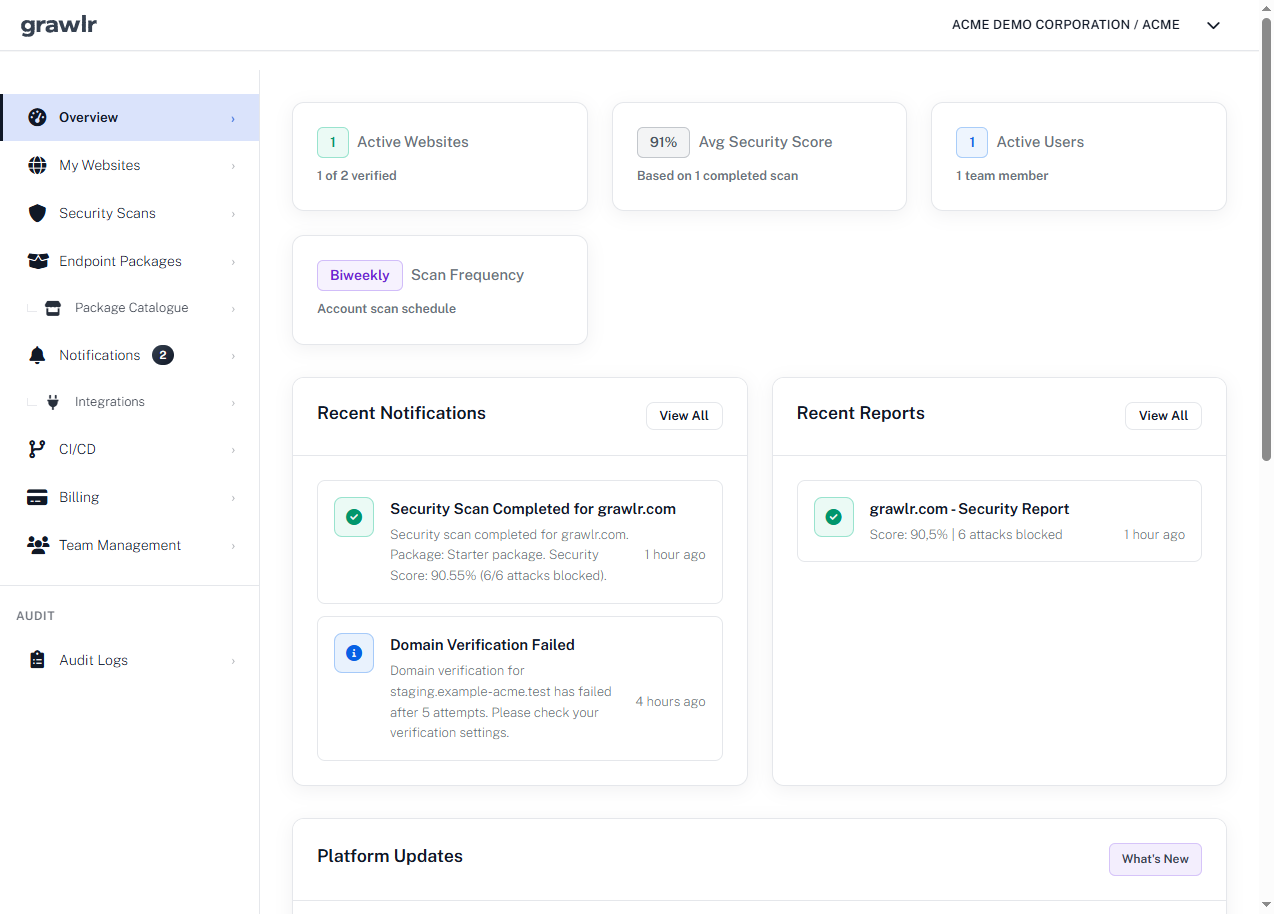
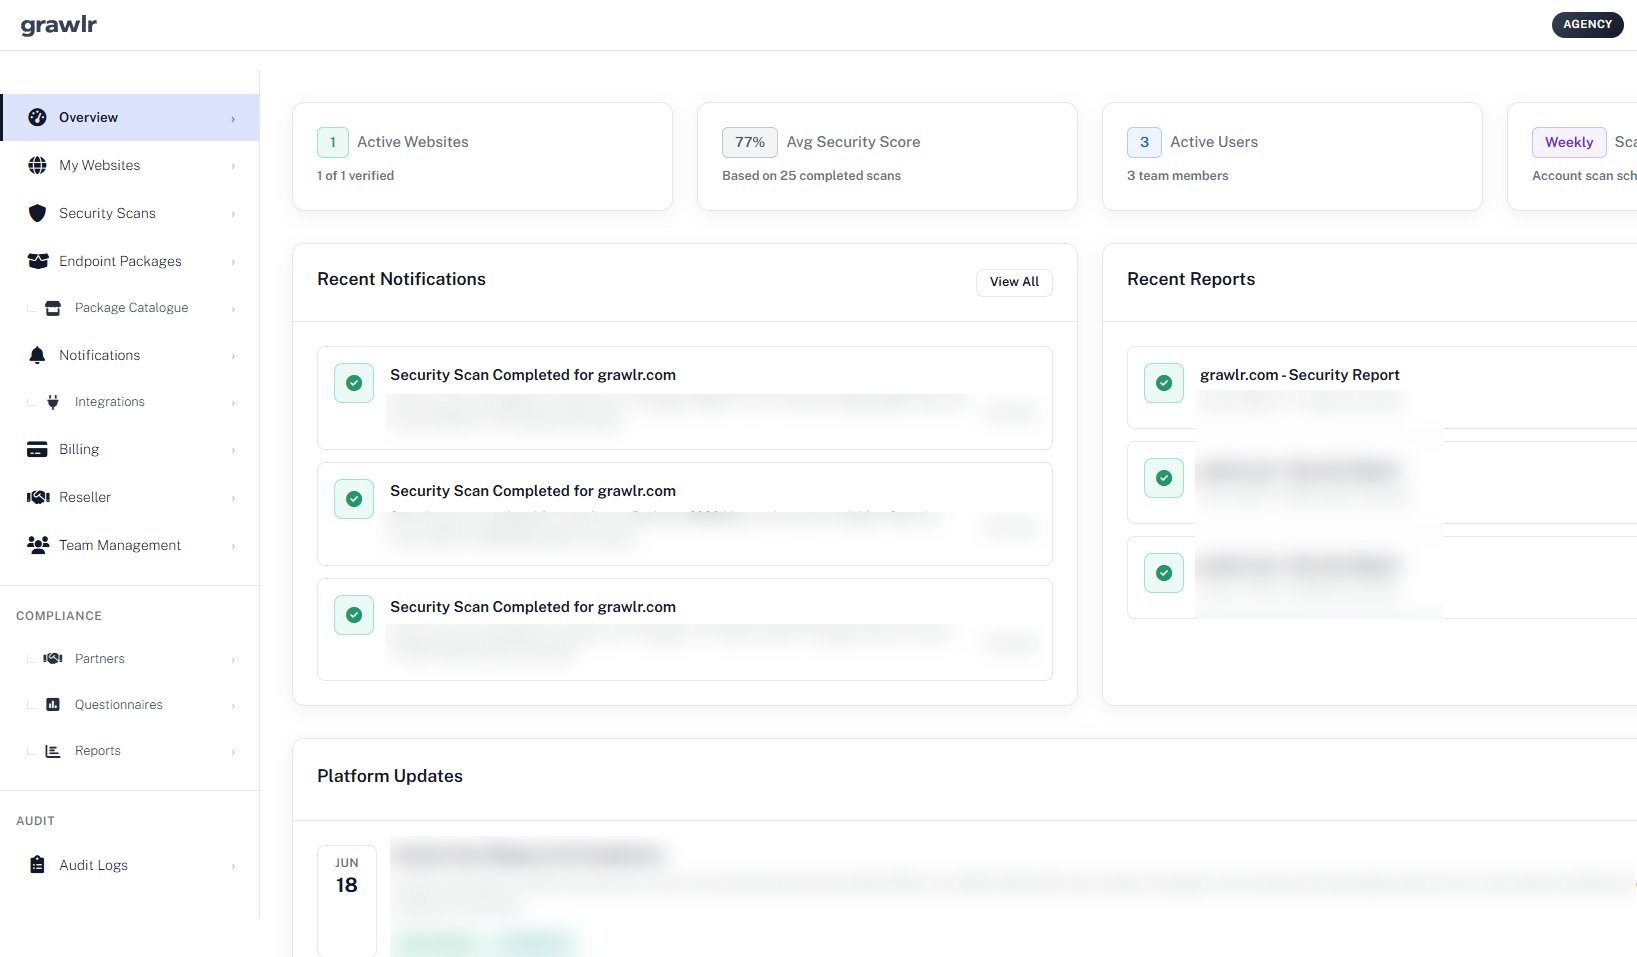
Ihre Angriffsfläche auf einen Blick
Eine Übersicht zeigt, wie viele Websites verifiziert sind, Ihren durchschnittlichen Sicherheitswert und was die letzten Scans gefunden haben, ganz ohne Log-Dateien zu durchsuchen.
Website-Risiken sind selten ein großer Hack. Gestohlene Zugangsdaten, veraltete Plugins, offene Admin-Bereiche und ungetestete Backups sind die Türen, an denen Angreifer am häufigsten rütteln.
Scans laufen nach Ihrem Zeitplan. Auf Ihrem Server muss nichts installiert werden.
Echte Angriffsmuster statt Checklisten-Audits
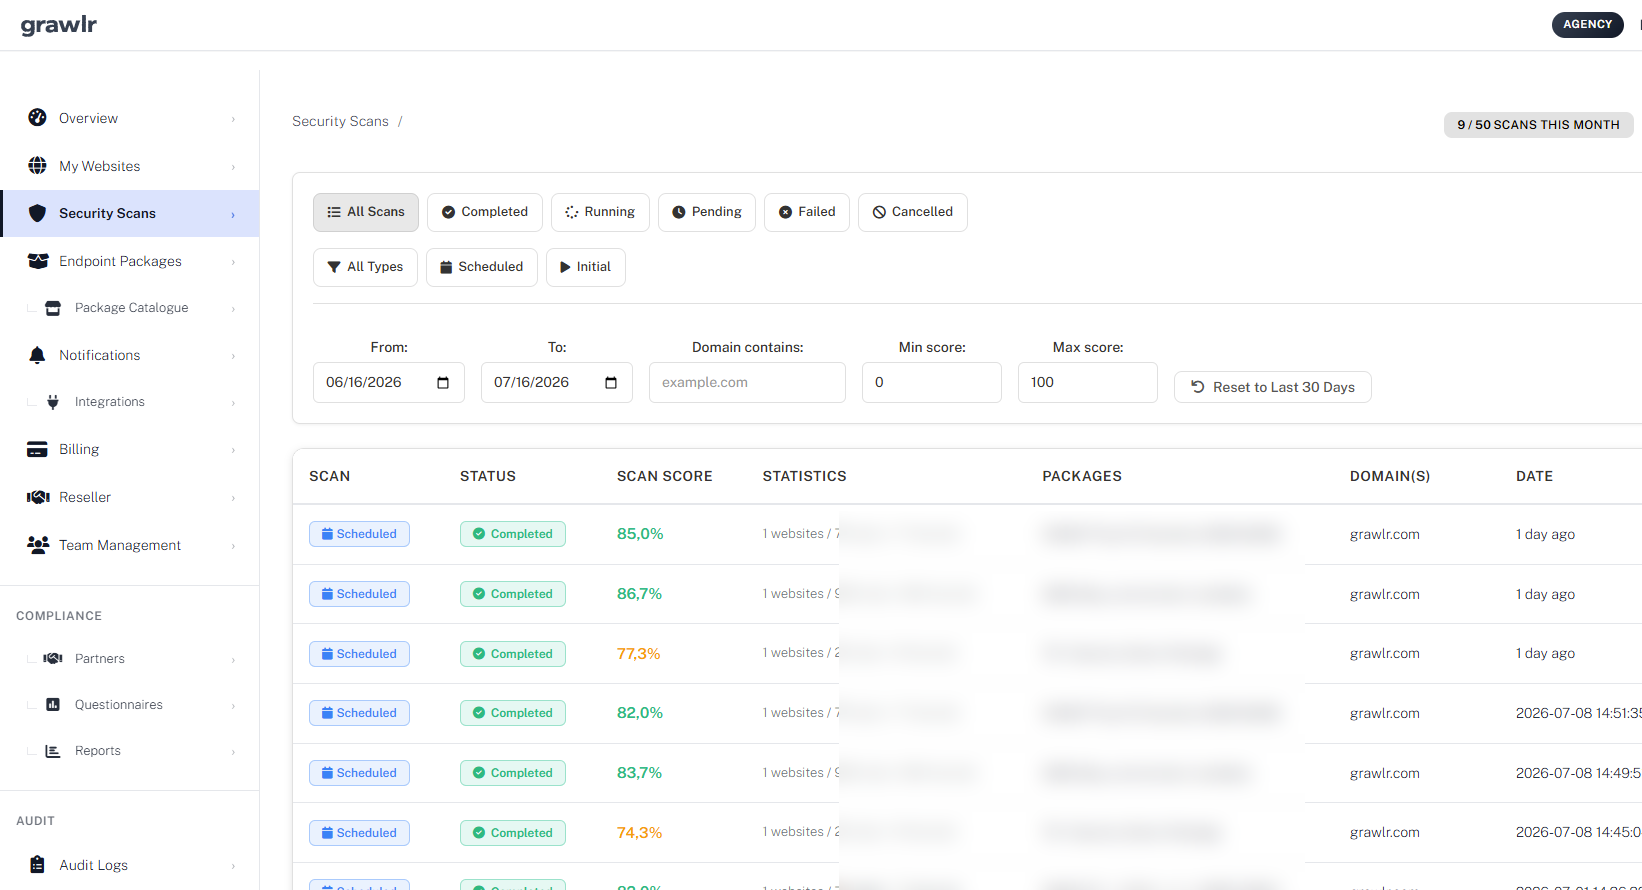
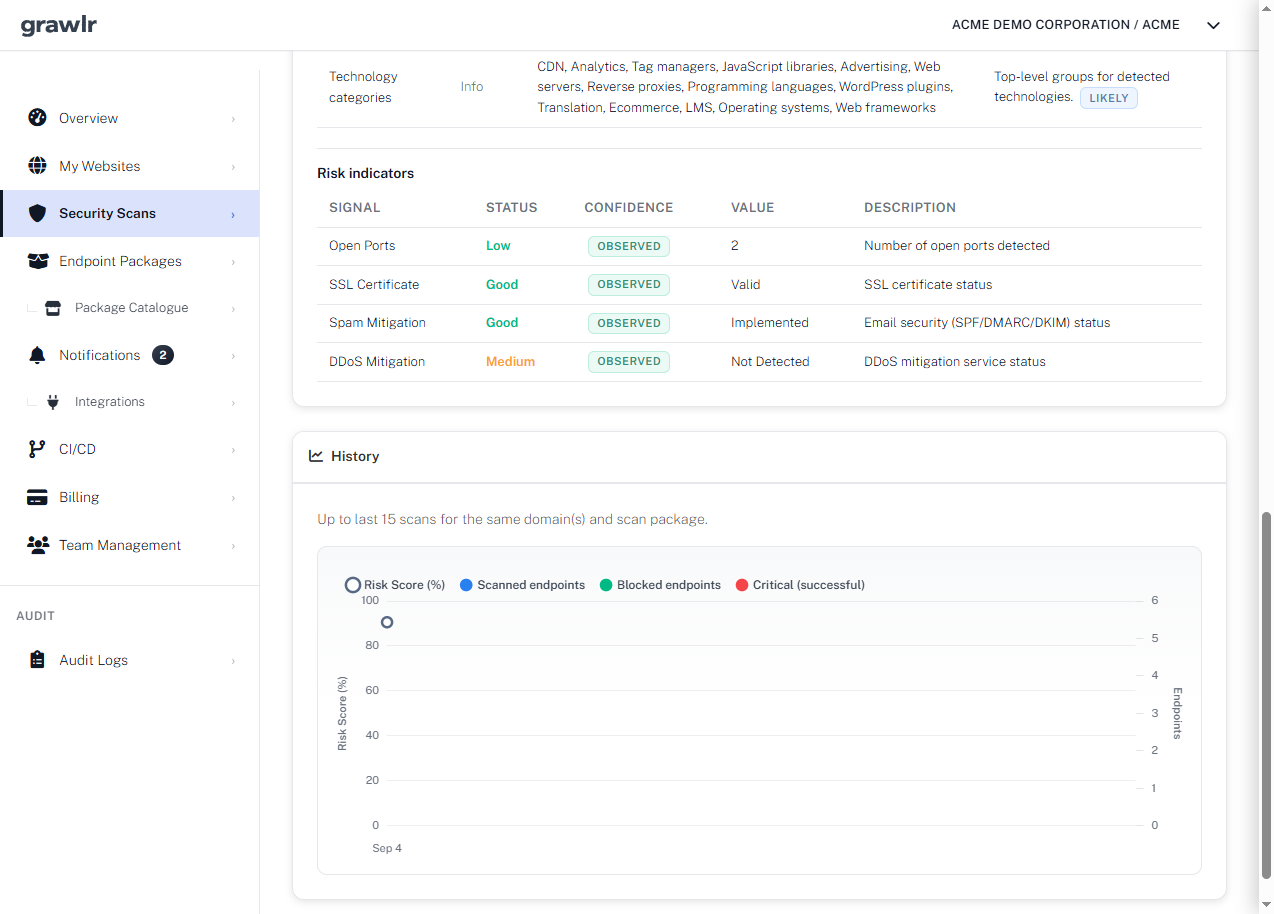
Jeder Scan sendet die Anfragen, die Angreifer tatsächlich gegen Ihre Endpunkte einsetzen, und bewertet das Ergebnis. So sehen Sie, ob es seit dem letzten Mal besser oder schlechter geworden ist.
Feindliche Bots versuchen es endlos und kennen keine Öffnungszeiten. Selbst gescheiterte Versuche kosten Serverlast, Arbeitszeit und manchmal Sperren durch Ihre Partner.
Jeder Scan erzeugt einen PDF-Bericht, den Sie mit Ihrem Entwickler oder Hoster teilen können.
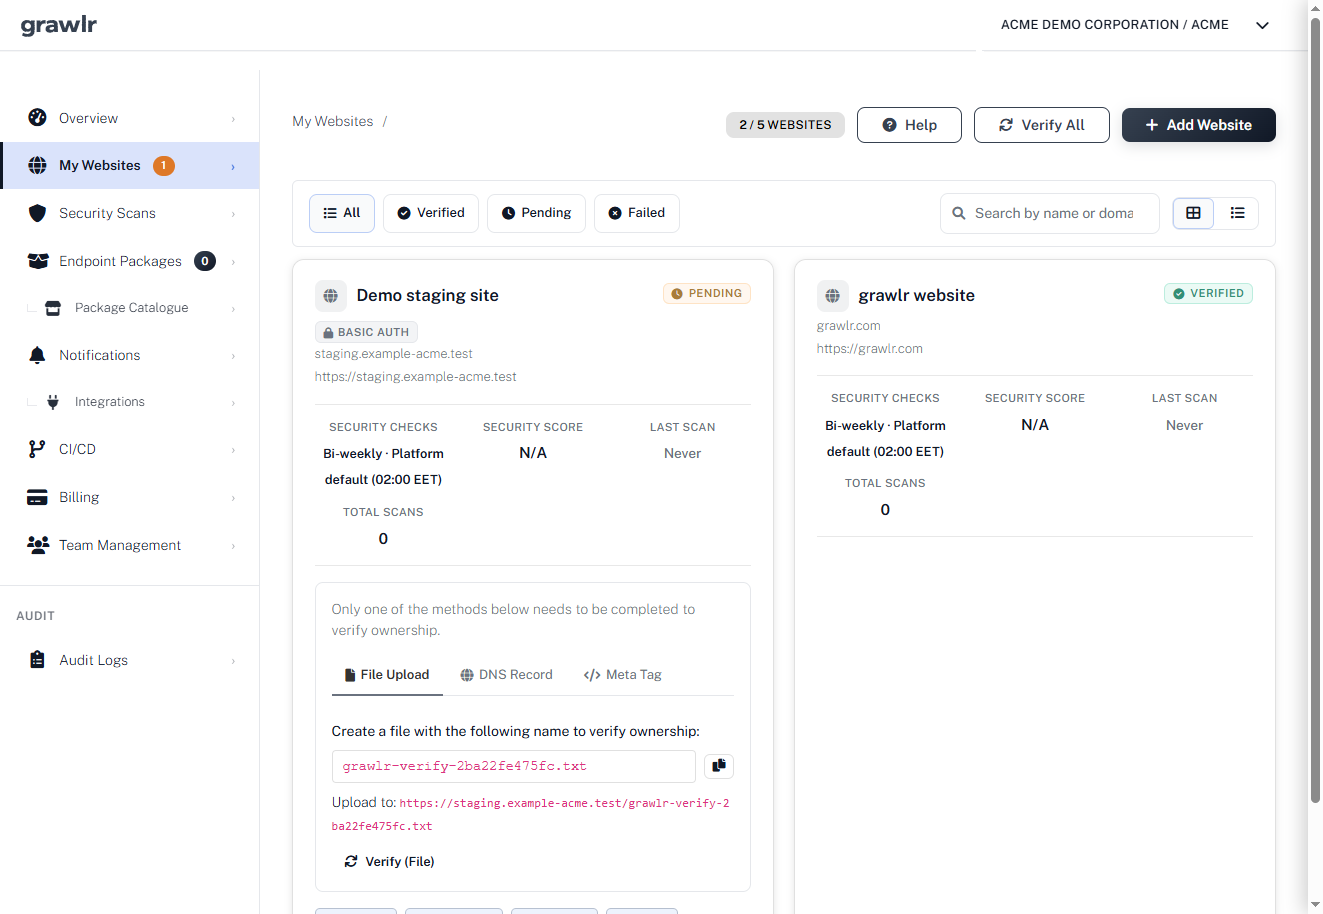
Domain verifizieren und in Minuten starten
Domain hinzufügen, Besitz nachweisen, Zeitplan wählen. Grawlr übernimmt den Rest und meldet sich, wenn sich etwas ändert.
Eine Prüfung vom letzten Jahr beschreibt nicht die Website dieser Woche. Jedes neue Theme, Plugin oder Snippet verändert, was Angreifer erreichen können.
Noch nicht bereit für die Anmeldung? Starten Sie zuerst einen kostenlosen Quick Scan.
- Shopify
- WooCommerce
- PrestaShop
- Magento
- Shopware
- BigCommerce
Testen Sie die Wege, die Bots und Betrugstools nutzen
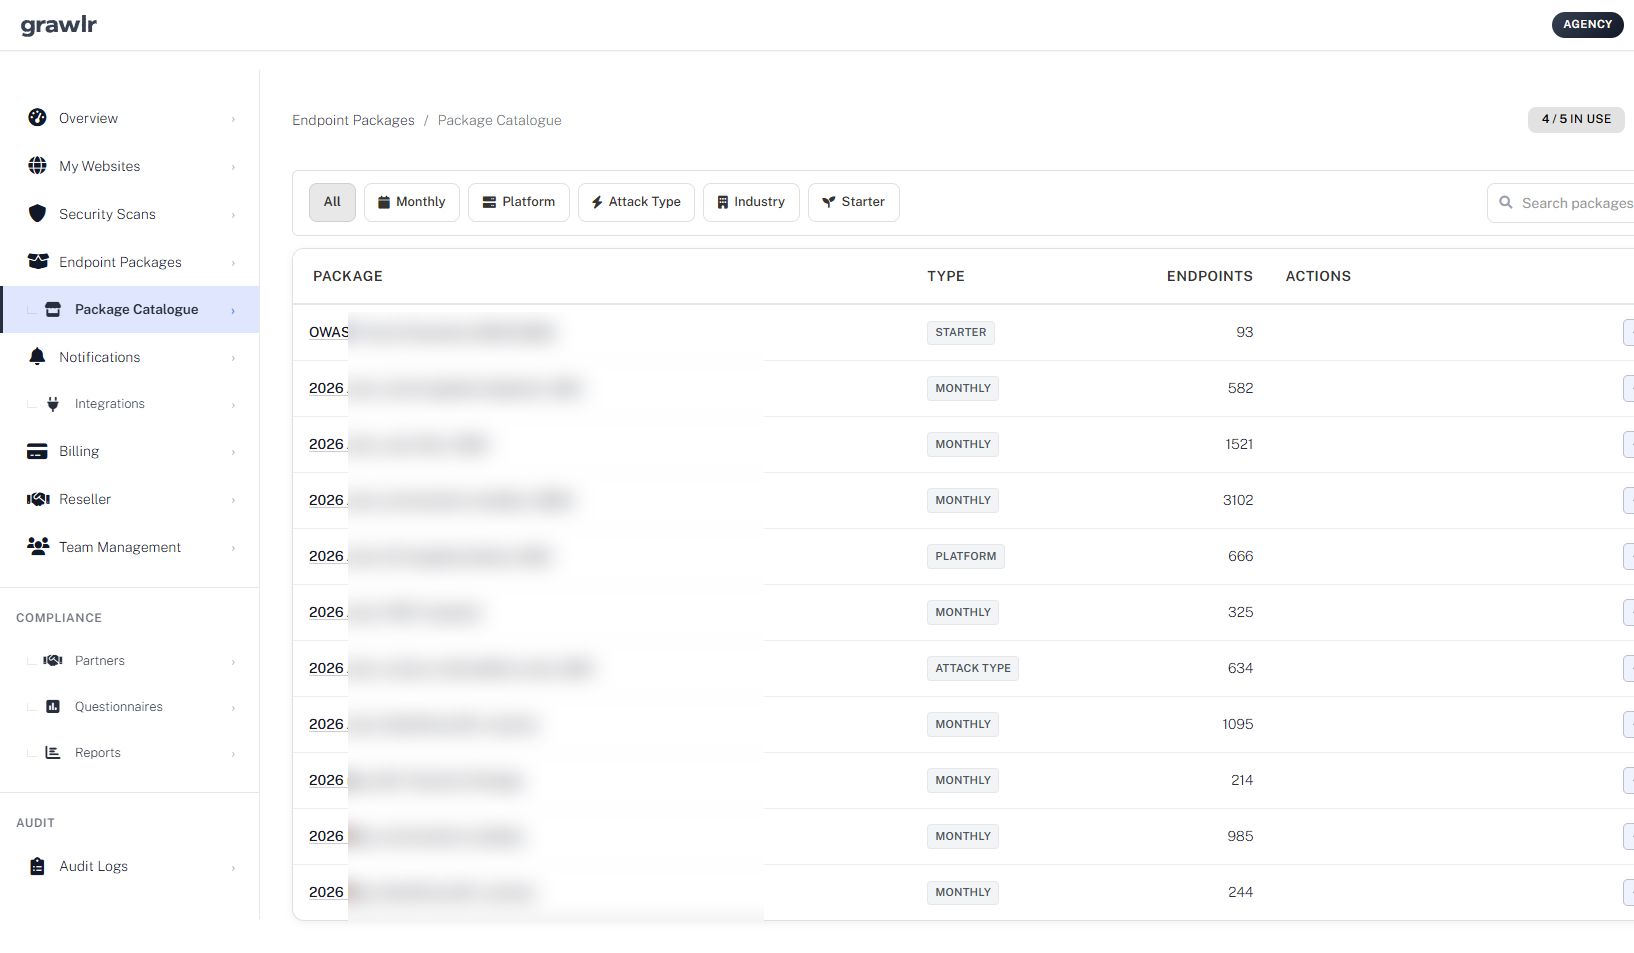
Wählen Sie Endpunkt-Pakete für Ihre Plattform, etwa Checkout, Login, APIs und Plugins, und Grawlr testet sie laufend, sobald neue Angriffsmuster auftauchen.
Bots, die gestohlene Kartendaten testen, können Ihren Zahlungsanbieter dazu bringen, Transaktionen zu drosseln. Dann werden auch echte Kunden abgelehnt.
Pakete nach Plattform, Angriffsart oder Branche durchsuchen.
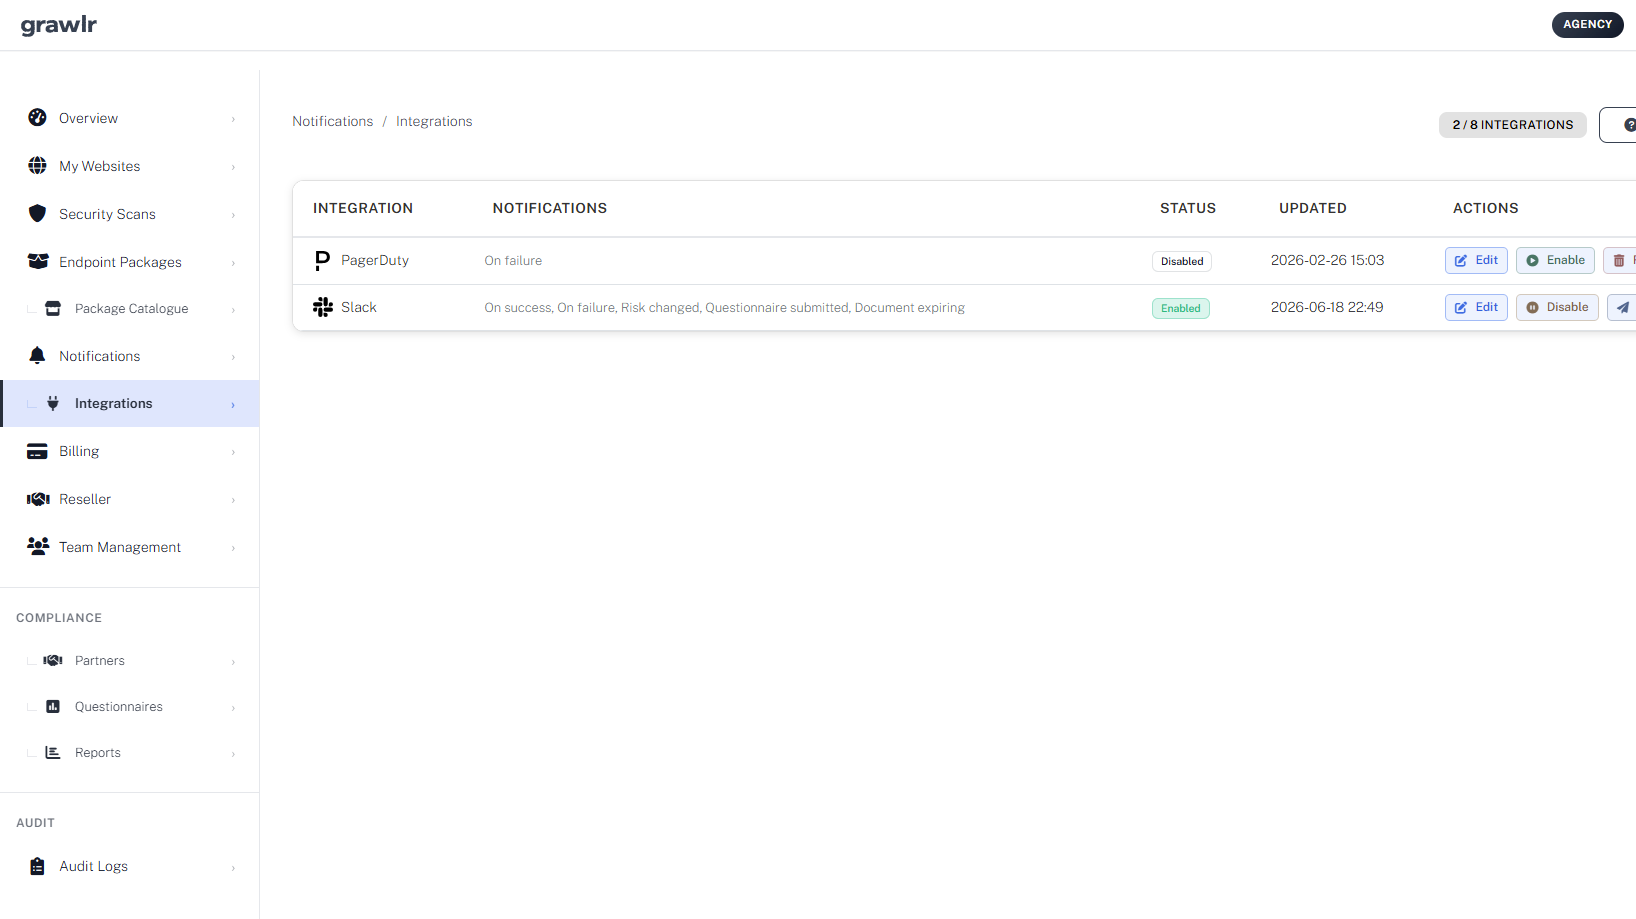
Die richtige Person warnen, wenn ein Test fehlschlägt
Senden Sie Fehler und Risikoänderungen an Slack, Discord, PagerDuty, Opsgenie, Zendesk oder Zapier, damit Probleme denjenigen erreichen, der sie beheben kann, bevor Kunden es bemerken.
Angreifer probieren Passwörter aus, die bei anderen Websites gestohlen wurden. Ein Anstieg fehlgeschlagener Logins ist oft das erste Warnsignal.
Wählen Sie, welche Ereignisse benachrichtigen: Fehlschläge, Risikoänderungen oder jedes Ergebnis.
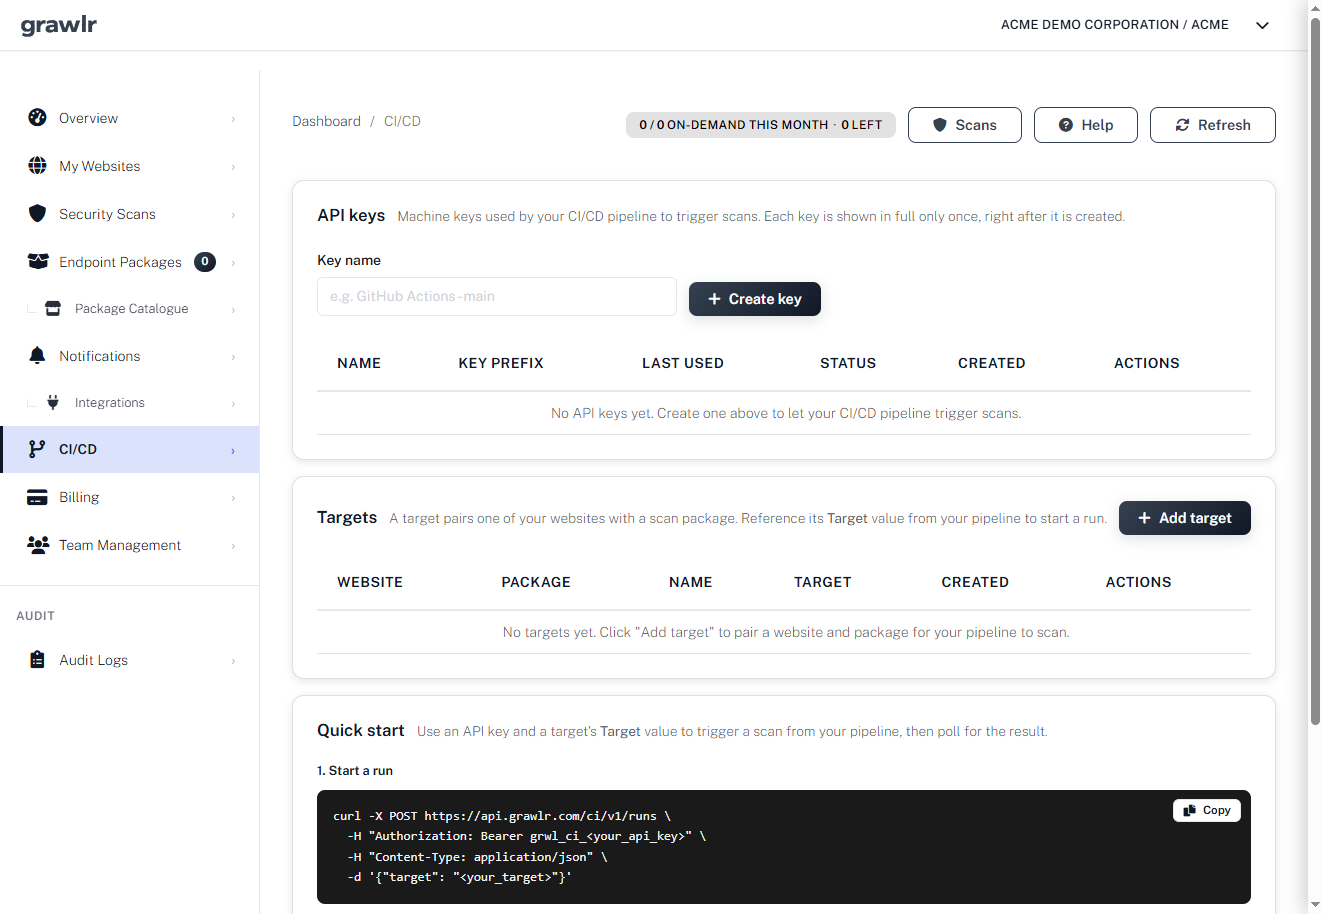
Nach jedem Theme- oder Plugin-Update erneut prüfen
Ihr System ändert sich jede Woche. Starten Sie nach jedem Release einen Scan auf Abruf oder lösen Sie ihn aus Ihrer Deploy-Pipeline aus und vergleichen Sie die Werte nebeneinander.
Ein Add-on, das keine Updates mehr erhält, oder ein an der Quelle kompromittiertes Skript kann ein Routine-Update zur Schwachstelle machen.
Lösen Sie Scans von GitHub Actions oder einer beliebigen CI/CD-Pipeline mit einem API-Schlüssel aus.
- WordPress
- Shopify
- Laravel
- Spring Boot
- .NET
- React
- Angular
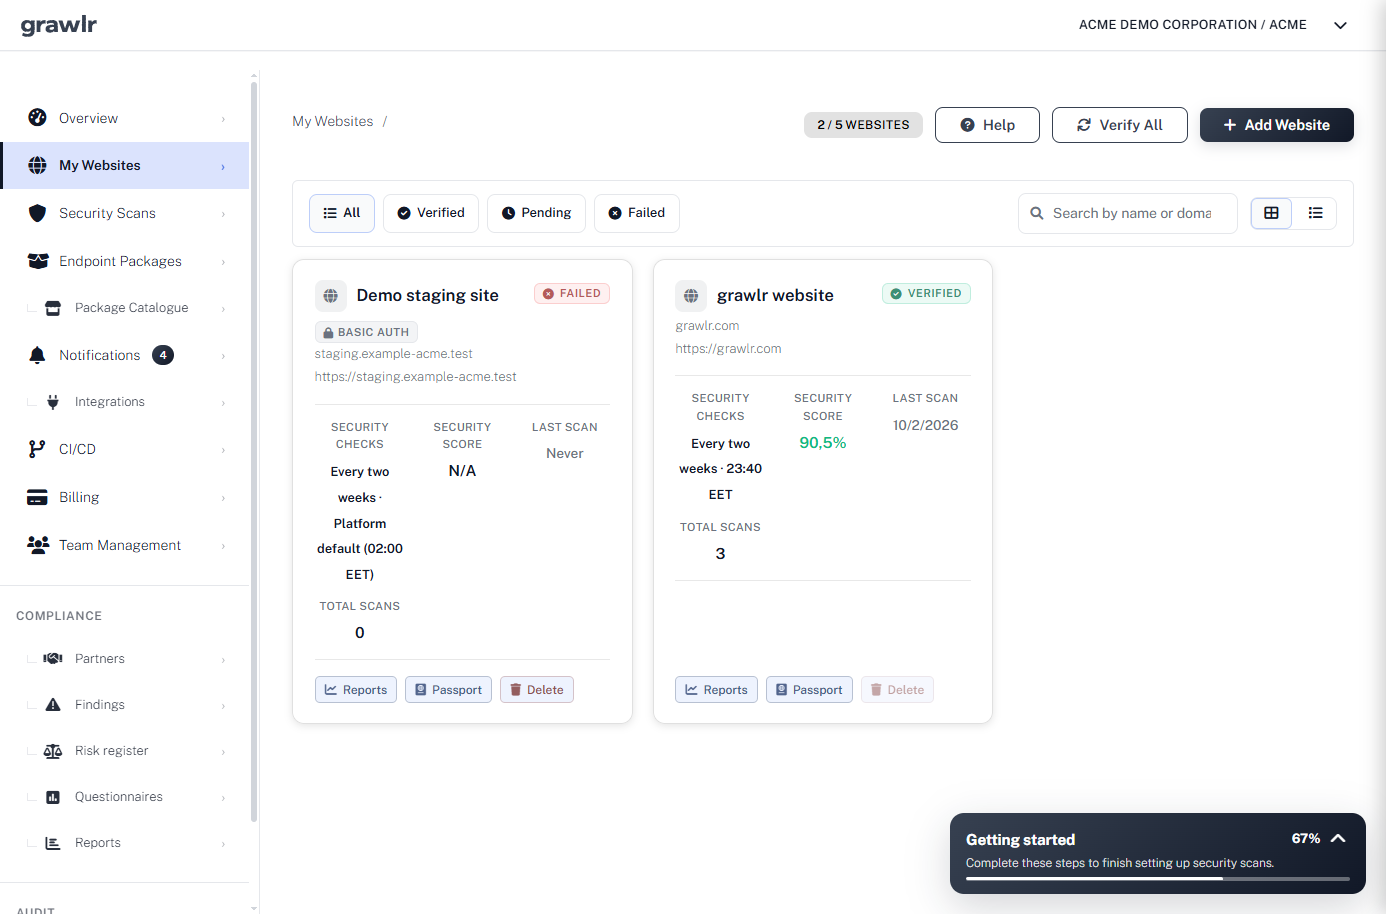
Sicherheit für alle Kunden aus einem Konto
Fügen Sie Kundenwebsites zu Ihrem Agency-Konto hinzu und scannen Sie jede davon täglich. Mit dem Reseller-Programm kann jeder Kunde ein eigenes Konto unter Ihrem erhalten.
Ihre Kunden halten sich vielleicht für zu klein, um aufzufallen. Automatisierte Angriffe treffen jeden, und genau deshalb lohnen sich laufende Prüfungen.
Der Agenturplan deckt bis zu 10 Websites mit täglichen Scans ab. Benötigen Sie weitere Websites, Scans oder benutzerdefinierte Tests für Cloud-Apps und Frameworks? Wir können jederzeit ein individuelles Paket zusammenstellen.
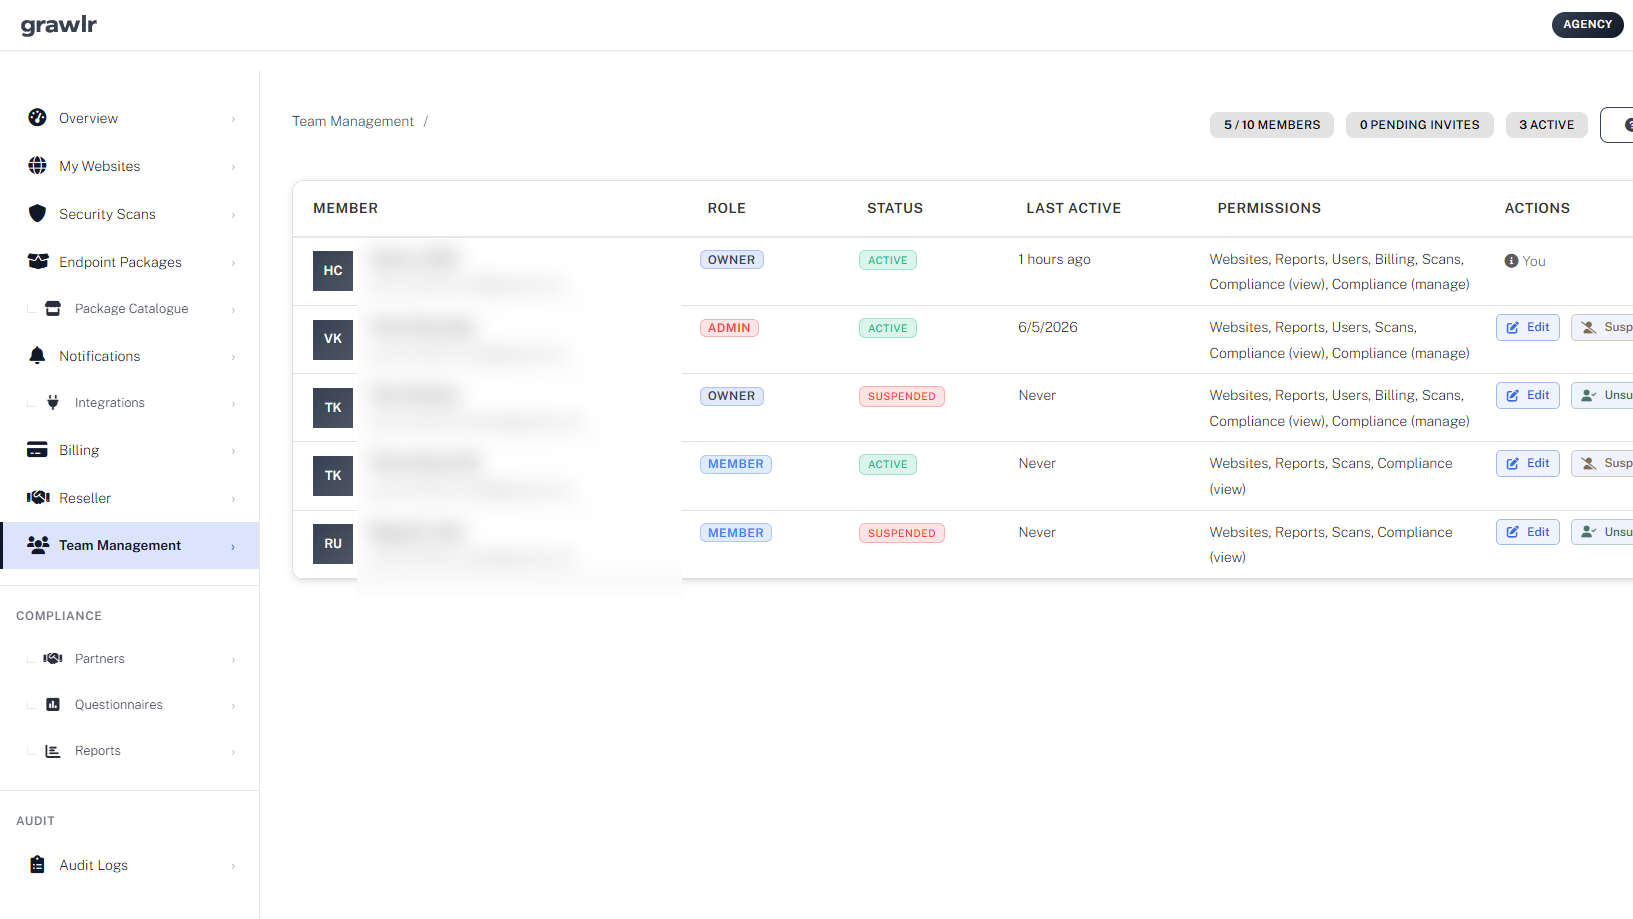
Holen Sie Ihr Team und Ihre Kunden dazu
Laden Sie bis zu 15 Kollegen und Kundenkontakte ein, jeweils mit der passenden Rolle und Berechtigung für Websites, Berichte und Abrechnung.
Ein Dienstleister, der nach Projektende noch Zugang hat, ist ein häufiges Einfallstor. Beschränken Sie Admin-Rechte und entfernen Sie Personen, die gehen.
Sperren oder ändern Sie Zugänge mit einem Klick, wenn ein Projekt endet.
Machen Sie Scan-Ergebnisse zu einem Service, für den Kunden zahlen
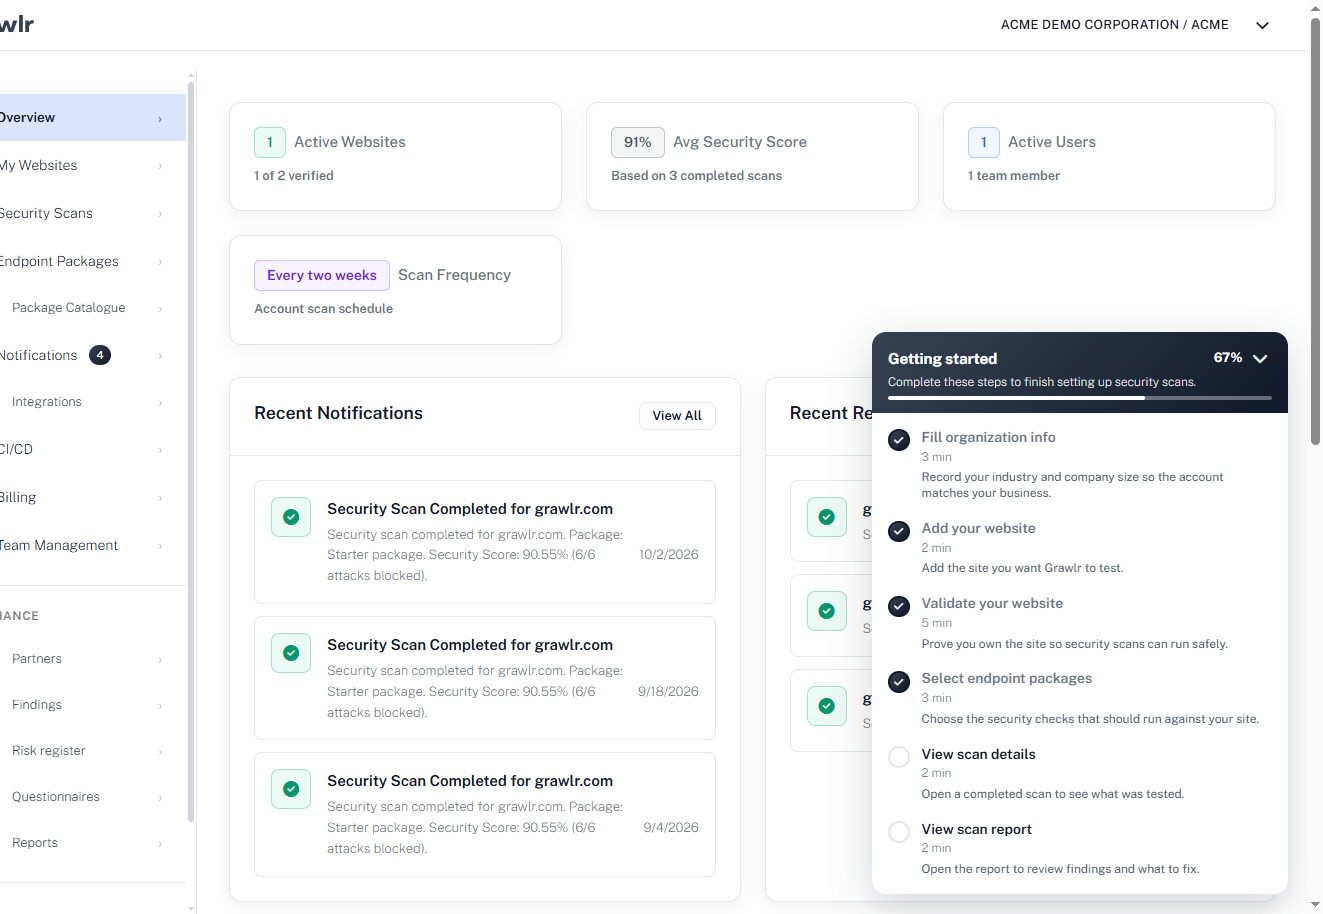
Senden Sie Kunden ausführliche Berichte darüber, was getestet und blockiert wurde und was sich geändert hat, und bieten Sie das als monatlichen Sicherheitsservice an.
Eine sinnvolle Prüfung endet mit einem verständlichen Bericht: was blockiert wurde, was nicht und was sich seit dem letzten Mal geändert hat.
Ihr Kundenstamm wächst? Das Partnerprogramm bietet Platz für mehr Kunden, Berichte mit Ihrem Branding, eigene Rechnungen und Umsatzbeteiligung.
So funktioniert Grawlr
Vier Schritte von der Anmeldung zu einer sichereren Website. Danach läuft alles von selbst weiter.
-
Websites hinzufügen
Fügen Sie Ihre Websites hinzu und bestätigen Sie, dass sie Ihnen gehören. Keine Installation nötig.
-
Wie ein Angreifer testen
Grawlr spielt echte Angriffsmuster nach dem von Ihnen gewählten Zeitplan gegen Ihre Websites ab.
-
Gewarnt werden
Klare Berichte und Benachrichtigungen zeigen, was durchgekommen ist und was sich seit dem letzten Mal geändert hat.
-
Beheben und erneut prüfen
Schließen Sie die Lücken, scannen Sie erneut und halten Sie den Kreislauf am Laufen, während sich Ihre Website verändert.
Finden Sie heraus, was ein Botnetz sieht, wenn es Ihre Website betrachtet.
Kostenlos. Ergebnisse in Sekunden.
Partnerüberwachung und Compliance
Was passiert, wenn Ihr Geschäftspartner ausgenutzt wird und seine Systeme in Ihre integriert werden?
51 %
der Organisationen hatten eine Datenschutzverletzung, die durch Dritte verursacht wurde. Quelle: Ponemon-Institut
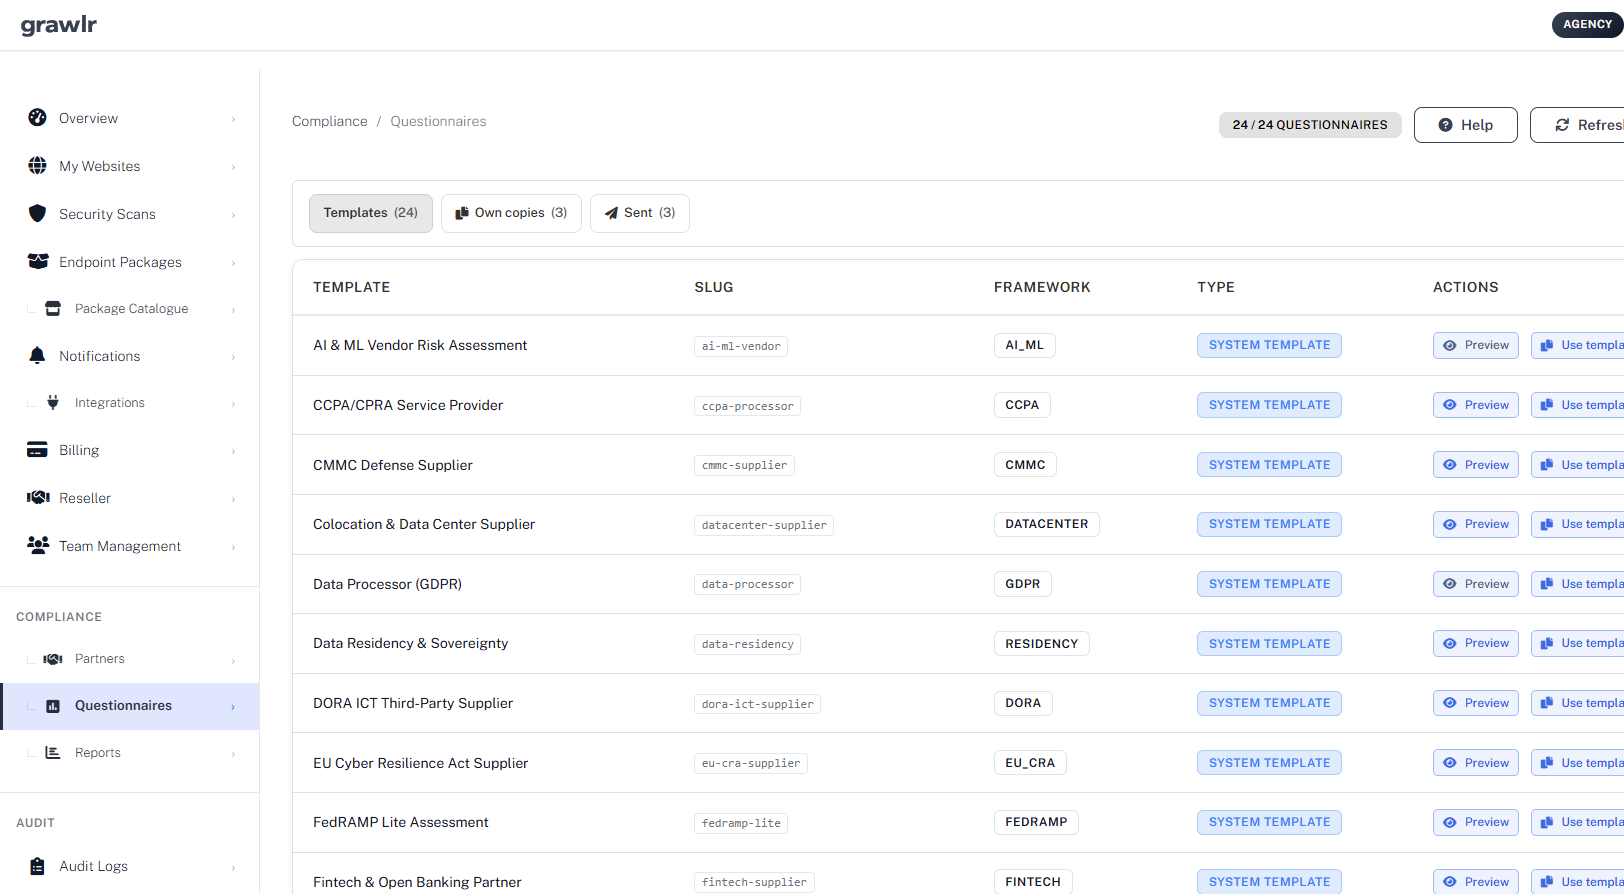
- Versenden Sie vorgefertigte Fragebögen. Wählen Sie eine Vorlage für GDPR, NIS2, DORA, den EU Cyber Resilience Act und mehr aus und senden Sie sie mit wenigen Klicks an einen Lieferanten.
- Überprüfen Sie Ansprüche anhand von Live-Scans. Vergleichen Sie, was ein Partner über seine Sicherheit sagt, mit dem, was Grawlr tatsächlich auf seinen öffentlichen Systemen beobachtet.
- Bleiben Sie prüfungsbereit. Antworten, Beweise und Änderungen werden mit einem Prüfprotokoll an einem Ort aufbewahrt und sind für Ihre nächste Überprüfung bereit.
Im Agency-Plan enthalten.
Alles auf einer Plattform
Vom ersten Scan bis zum nächsten Audit arbeiten die Tools zusammen.
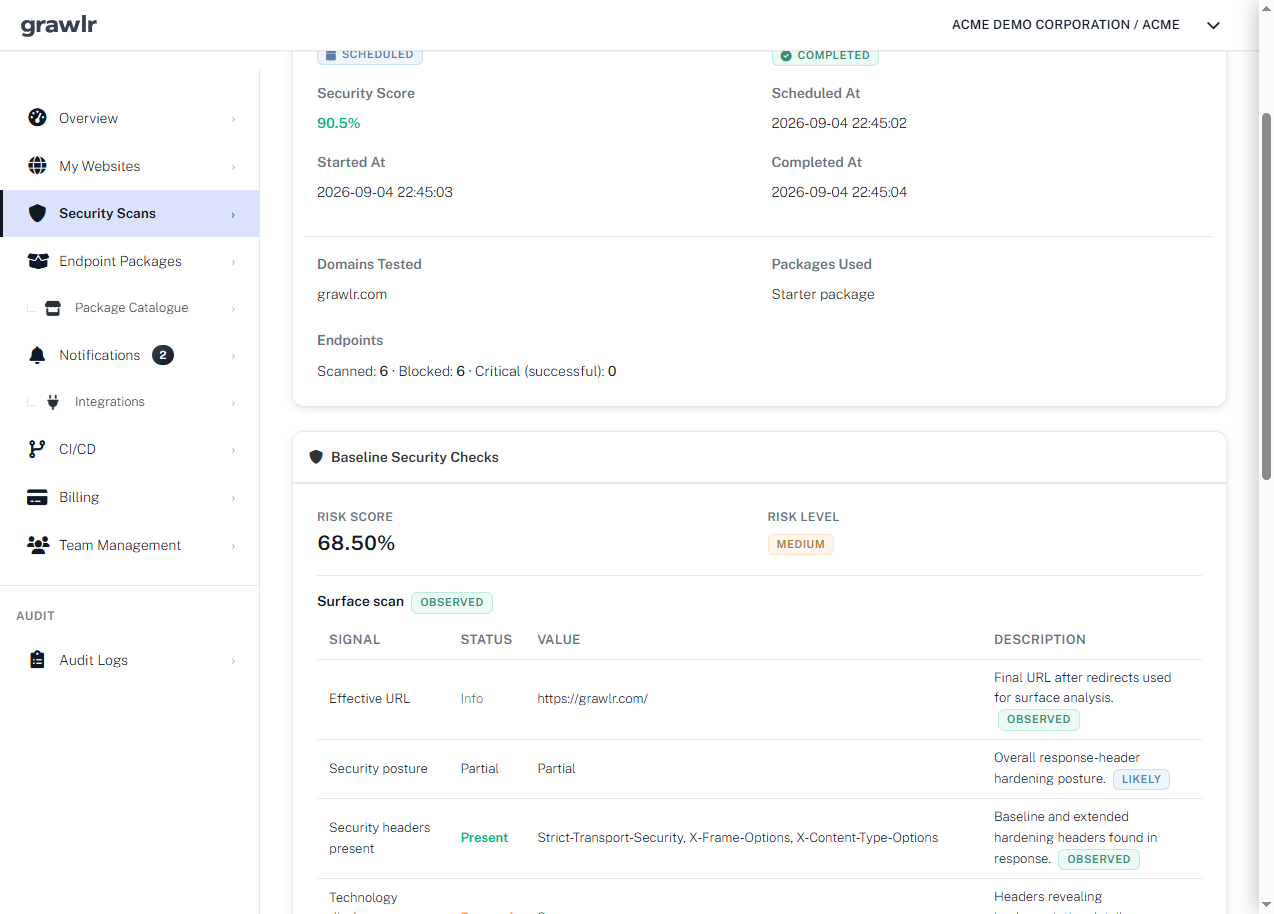
Scans, die sich wie echte Angreifer verhalten
Grawlr spielt Angriffsmuster, die aus dem Live-Botnet-Verkehr erfasst wurden, auf Ihren Endpunkten erneut ab und bewertet dann, was durchgekommen ist.
- Sicherheitsbewertung und Risikostufe für jeden Lauf
- Basisprüfungen für Header, TLS und offengelegte Technologie
- Verlauf, der zeigt, ob Sie sich verbessern
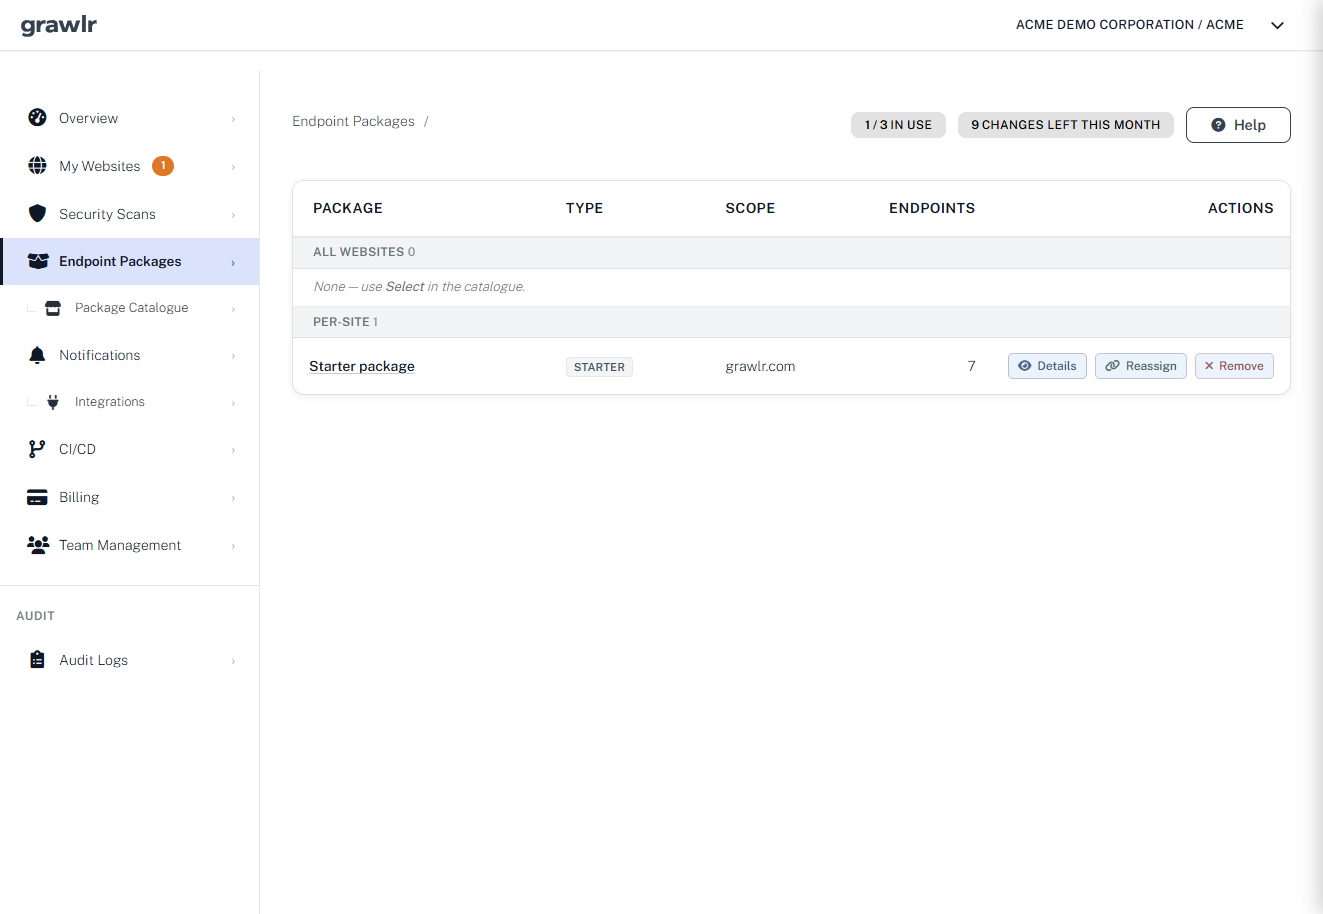
Testen Sie die Pfade, die für Ihren Stack wichtig sind
Wählen Sie kuratierte Pakete für Ihre Plattform, Angriffsart oder Branche und weisen Sie sie allen Websites oder nur einer zu.
- Pakete für CMS-, Shop-, API- und Plugin-Endpunkte
- Benutzerdefinierte Pakete für Apps auf AWS, Azure oder Google Cloud und Frameworks wie Spring Boot, .NET, React oder Angular
- Weisen Sie pro Site oder für das gesamte Konto zu
- Neue Muster werden hinzugefügt, wenn Angreifer ihre Taktik ändern
Probleme erreichen die Person, die sie beheben kann
Senden Sie Scanfehler, Risikoänderungen und Fragebogenereignisse an die Tools, die Ihr Team bereits überwacht.
- Slack, Discord, Opsgenie, Datadog, Zendesk, n8n, Zapier und mehr
- Wählen Sie Ereignisse aus: Ausfälle, Risikoänderungen oder jedes Ergebnis
- Lösen Sie Scans aus Ihrer CI/CD-Pipeline aus
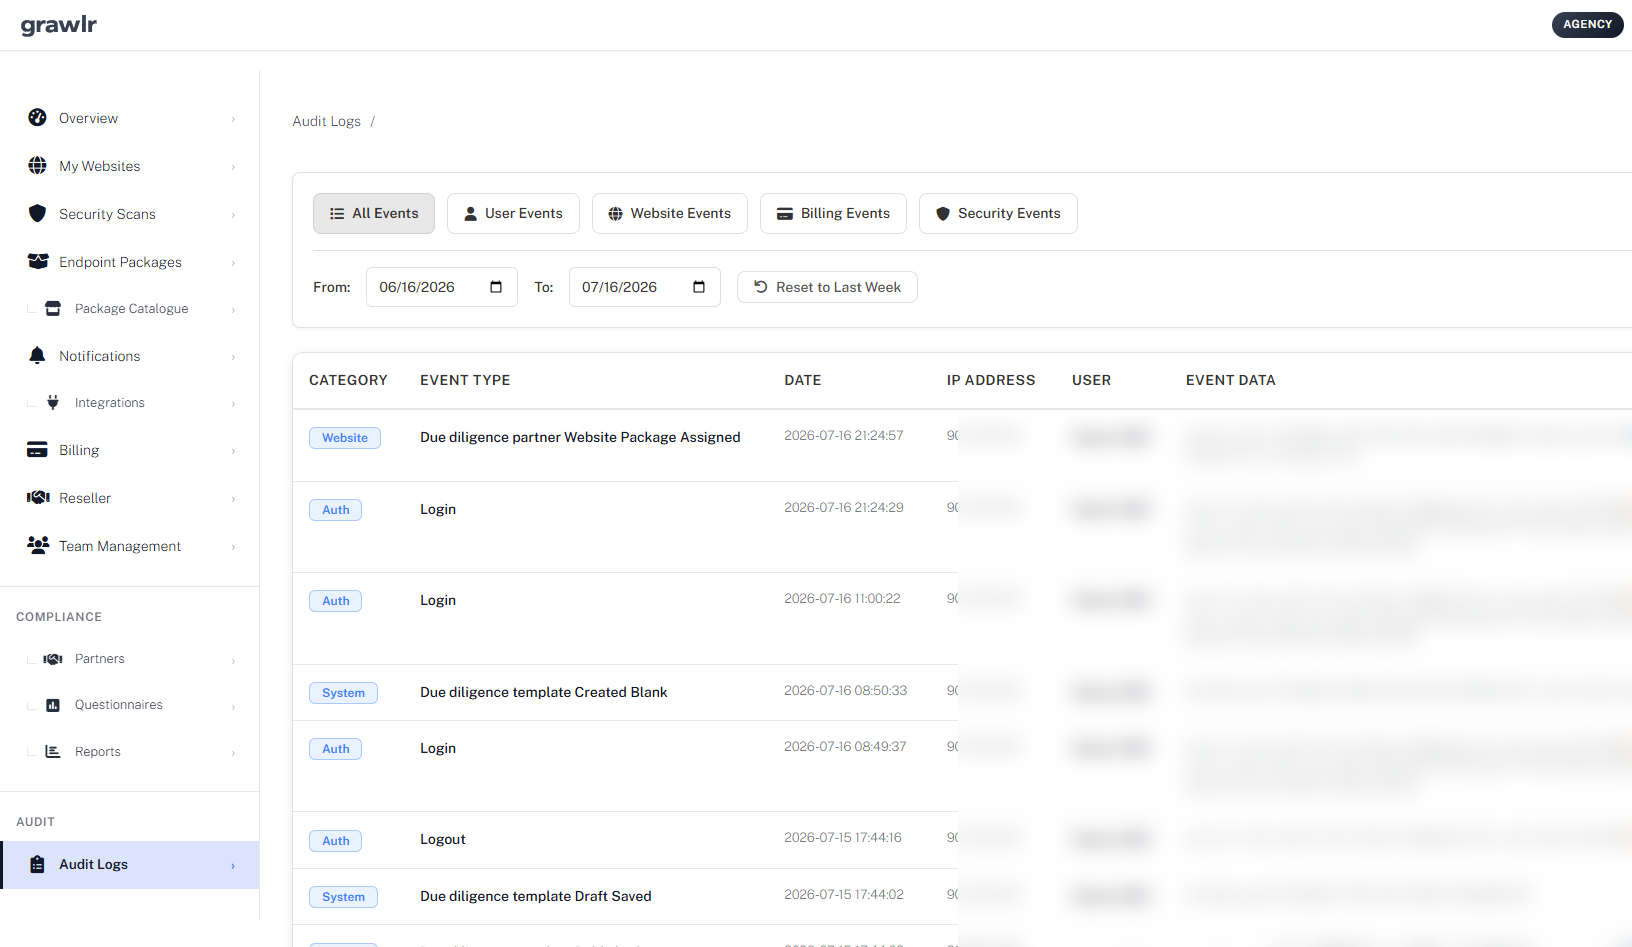
Nachweise, die Sie einem Prüfer vorlegen können
Jeder Scan endet in einem lesbaren Bericht und jede sinnvolle Kontoaktion wird im Audit-Protokoll aufgezeichnet.
- PDF-Berichte zum Teilen mit Entwicklern, Hosts oder Kunden
- Audit-Protokoll gefiltert nach Benutzer-, Website-, Abrechnungs- oder Sicherheitsereignissen
- Trends im Zeitverlauf statt einmalige Momentaufnahmen
Wissen Sie, welche Partner Sie einem Risiko aussetzen
Verfolgen Sie die Lieferanten, auf die Sie angewiesen sind, senden Sie Fragebögen und vergleichen Sie deren Antworten mit den Ergebnissen der Scans.
- Vorgefertigte Vorlagen für wichtige Frameworks
- Partnerdatensätze mit Scanberechtigung
- Ansprüche anhand von Live-Beweisen überprüft
Vergleich
Ist das etwas für mich? Sehen Sie, wie sich kontinuierliche Angriffstests von Scannern, Firewalls und einmaligen Penetrationstests unterscheiden.
| Sicherheitsansatz | Traditionelle Scanner (Qualys, Nessus) |
Web-App-Firewalls (Cloudflare, AWS WAF) |
Penetration Testing (Manuelle Services) |
Grawlr (Kontinuierliche Angriffstests) |
|---|---|---|---|---|
| Angriffsvalidierung | ||||
| Erkennungsmethode | Nur statische Signaturen | Blockierung bekannter Muster | Nur manuelle Tests | Lernen aus realem Angriffsverhalten |
| Angriffsintelligenz | Allgemeine Schwachstellendatenbank | Regelbasierter Schutz | Einmalige Bewertung | Live-Botnet-Angriffsmuster |
| Testfrequenz | Monatlich im besten Fall | Kein Testing (nur Blockierung) | Vierteljährlich oder jährlich | Automatisierte wiederkehrende Scans |
| Einrichtungsaufwand | Komplexe Bereitstellung | DNS-Änderungen erforderlich | Wochenlange Terminplanung | 5-Minuten-Domain-Verifizierung |
| Partnerüberwachung und Compliance | ||||
| Validierung von Lieferantenaussagen | Keine Lieferantenfragebögen | Nicht anwendbar | Höchstens punktuelle Fragebögen | Aussagen gegen Live-Scan-Nachweise geprüft |
| Lieferantenrisiko-Fragebögen | Kein integriertes Lieferantenrisiko-Modul | Nicht anwendbar | Meist separates Beratungsengagement | Fragebögen, Partner-Tracking und Risikobewertung an einem Ort |
| Compliance-Berichterstattung | Findings-Export, begrenzter Geschäftskontext | Keine Compliance-Nachweisberichte | Manuelle PDF-Berichte pro Engagement | Vergleichs- und Trendberichte für Audits und Lieferantenprüfungen |
| Kosten | ||||
| Kostenstruktur | Typischerweise Hunderte bis Tausende pro Monat | Nutzungsbasierte Schutzpreise | Tausende pro Engagement | Ab €8.99 pro Monat |
Häufig gestellte Fragen
Kann ich Angriffstests auf meiner Live-Site durchführen?
Sie können es, aber behandeln Sie es wie einen echten Angriff. Grawlr testet nur von Ihnen verifizierte Domänen, führt die von Ihnen ausgewählten Pakete aus und vermeidet zerstörerische Ausnutzung. Schwerere Pakete senden immer noch echten Angriffsverkehr, der eine fragile Site verlangsamen oder sogar lahmlegen kann. Wir empfehlen dringend, zunächst eine Staging- oder Testumgebung zu testen, ein aktuelles Backup zu führen und Produktionsscans außerhalb der Spitzenzeiten zu planen. Staging-Sites hinter HTTP Basic Auth werden unterstützt.
Muss ich etwas installieren?
Nein. Für das Scannen sind kein Agent, Plugin oder Änderungen an Ihrem Server erforderlich. Der einzige Einrichtungsschritt ist eine einmalige Besitzüberprüfung: Laden Sie eine Datei hoch, fügen Sie einen DNS-Eintrag hinzu oder fügen Sie ein Meta-Tag hinzu. Danach testet Grawlr Ihre Website von außen, wie es ein Angreifer tun würde.
Wie unterscheidet sich das von einer Firewall?
Eine Firewall blockiert den von ihr erkannten Datenverkehr. Grawlr prüft, ob Ihre Abwehrmaßnahmen tatsächlich bestehen, indem es echte Botnet-Angriffsmuster gegen Ihre Website nachspielt und zeigt, was durchgekommen ist. Die beiden arbeiten gut zusammen.
Wie funktionieren Lieferantenfragebögen?
Wählen Sie eine vorgefertigte Vorlage aus, senden Sie sie an einen Lieferanten und dieser antwortet über einen sicheren Link, ohne dass ein Konto erforderlich ist. Ihre Antworten werden neben den Beobachtungen von Grawlr in ihren öffentlichen Systemen angezeigt, sodass Sie Behauptungen erkennen können, die nicht übereinstimmen.
Welche Frameworks werden abgedeckt?
Zu den Vorlagen gehören GDPR, NIS2, DORA, der EU Cyber Resilience Act, ISO 27001, SOC 2, PCI DSS, HIPAA und mehr. Sie helfen Ihnen, Beweise von Lieferanten zu sammeln; Sie stellen keine Zertifizierung von Grawlr oder Ihres Unternehmens dar.
Was beinhaltet der kostenlose Schnellscan?
Eine in Sekundenschnelle fertige Momentaufnahme, wie exponiert Ihre Website von außen aussieht: Wie Sie im Vergleich zu Ihrer Branche abschneiden, ob grundlegende Browserschutzmaßnahmen eingestellt sind und welche Softwaredetails Ihre Website preisgibt. Keine Anmeldung und keine Kreditkarte. Starten Sie für vollständige Angriffstests eine Testversion.
Weitere Fragen? Lesen Sie die vollständigen FAQ
Finden Sie Ihre Schwachstellen, bevor Angreifer es tun
Kostenlosen Quick Scan startenKostenloser Schnellscan. Keine Kreditkarte erforderlich.
Starten Sie eine kostenlose 14-Tage-Testversion Kontakt aufnehmen