Kontrolli oma turvalisust. Valideeri oma tarnijaid. Lihtsusta vastavust.
Kas teete kõik selleks, et küberriski maandada? Grawlr taasesitab teie saitide vastu suunatud tõelised botnettide rünnakumustrid, näitab, mis läbi sai, ja kontrollib partnereid, kellest teie ettevõte sõltub.
- Tasuta Quick Scan, registreerumine pole vajalik
- Teie serveris pole pistikprogramme ega agente
- Tõelised botneti rünnakumustrid, mida pidevalt uuendatakse
- Tarnijate küsimustikud GDPR, NIS2, DORA, EU CRA jaoks
- 14-päevane prooviperiood, kohustusteta
Tulemused sekunditega. Krediitkaarti pole vaja.
Kasutavad ja usaldavad valitsusvälised organisatsioonid, veebipoed ja SaaS-i ettevõtted, mille aastane tulu on 100 000–100 miljonit eurot
Mis juhtub, kui te pole valmis?
Rünnakud on automatiseeritud ega lõpe kunagi. Eelmise aasta kontroll ütleb vähe selle lehe kohta, mida sa täna haldad.
600M+
Küberrünnakuid proovitakse iga päev üle maailma
Allikas: Microsofti digitaalse kaitse aruanne 2024
4,44 mln $
Andmerikkumise keskmine kulu
Allikas: IBM 2025. aasta andmete rikkumise aruande maksumus
Arve saabub pärast rünnakut: seisakud, kadunud kliendid, intsidentidele reageerimine ning reguleerijate ja partnerite küsimused.
Kontrollige oma saiti botneti rünnakute vastu
Kas teie sait peab vastu rünnakutele, mis ei peatu kunagi?
Botivõrgud testivad iga päev Internetis iga saiti. Grawlr käivitab kõigepealt samad rünnakud teie tingimustel ja näitab teile, mida parandada.
- WordPress
- Joomla
- Drupal
- Wix
- Squarespace
- Webflow
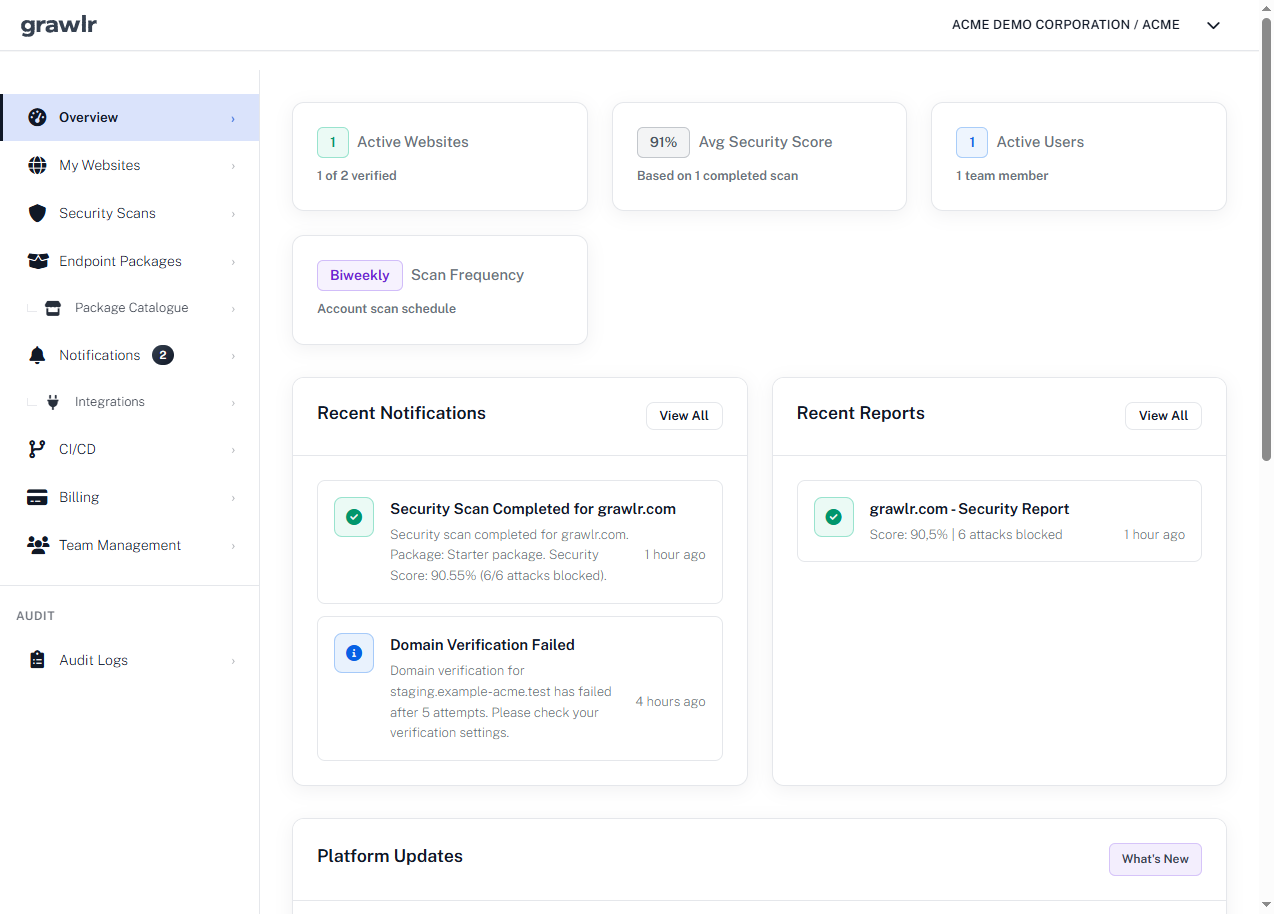
Näe oma riske ühe pilguga
Üks ülevaade näitab, mitu lehte on kinnitatud, sinu keskmist turvaskoori ja seda, mida viimased skaneeringud leidsid, ilma logides tuhnimata.
Veebilehe risk on harva üks suur häkk. Varastatud paroolid, aegunud pluginad, avatud halduspaneelid ja testimata varukoopiad on uksed, mida ründajad kõige rohkem kompavad.
Skaneeringud töötavad sinu määratud ajakava järgi. Serverisse pole vaja midagi paigaldada.
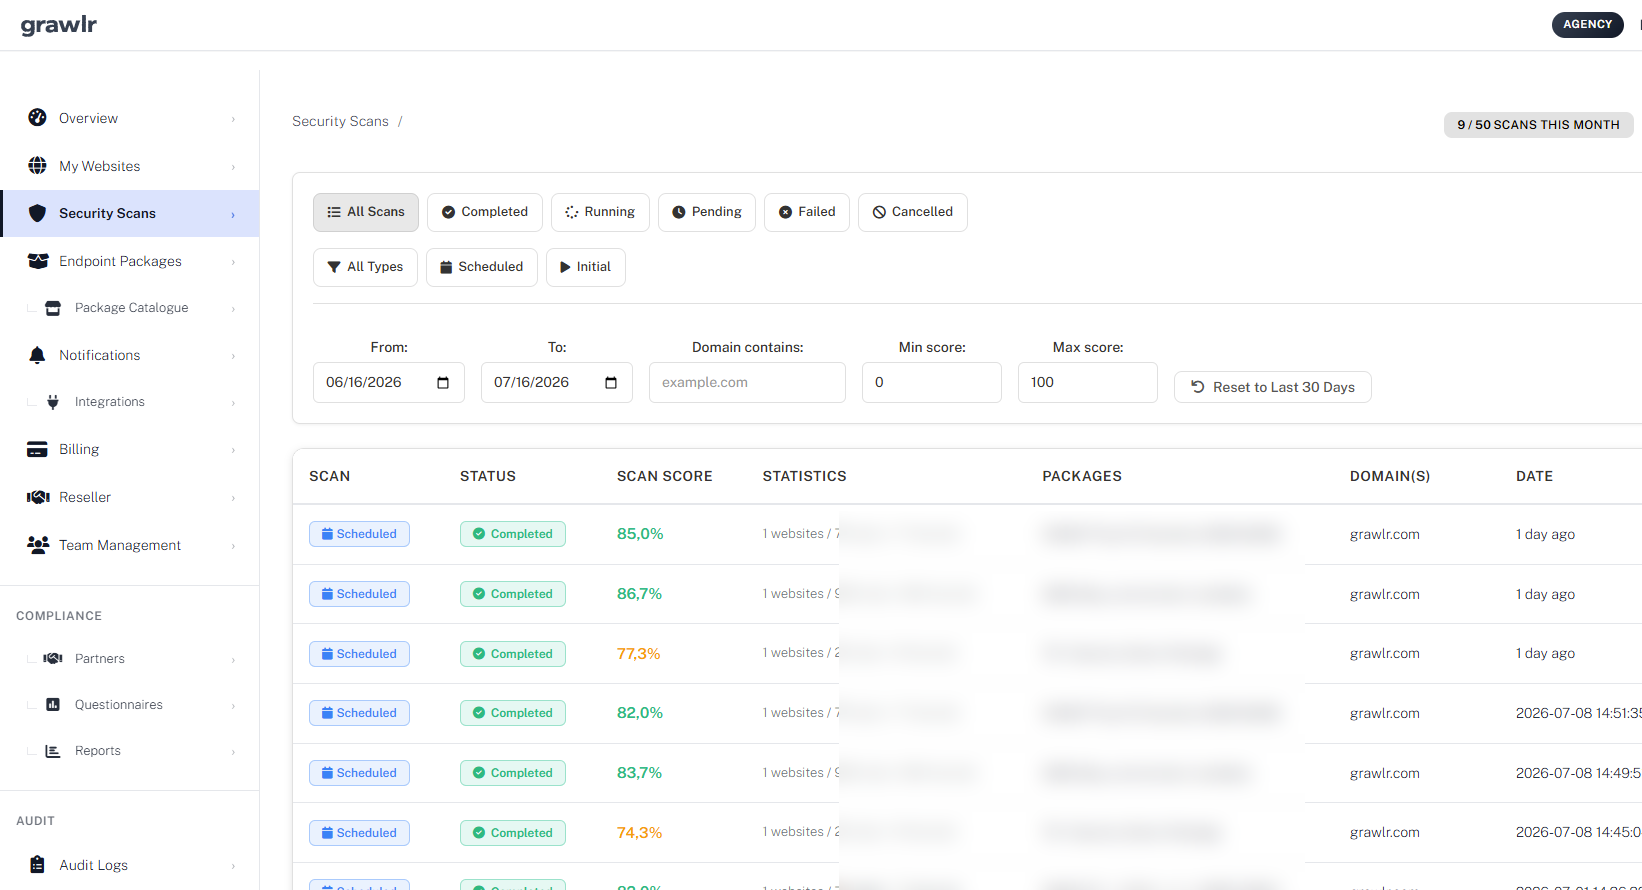
Korda päris rünnakuid, mitte linnukeste auditeid
Iga skaneering saadab sinu otspunktidele just need päringud, mida ründajad päriselt kasutavad, ja hindab tulemust, et näeksid, kas olukord on eelmisest korrast paranenud või halvenenud.
Pahatahtlikud botid proovivad lõputult ega hooli tööaegadest. Isegi ebaõnnestunud katsed maksavad serverikoormuse, töötajate aja ja vahel ka partnerite blokeeringute näol.
Iga skaneering loob PDF-aruande, mida saad jagada oma arendaja või majutajaga.
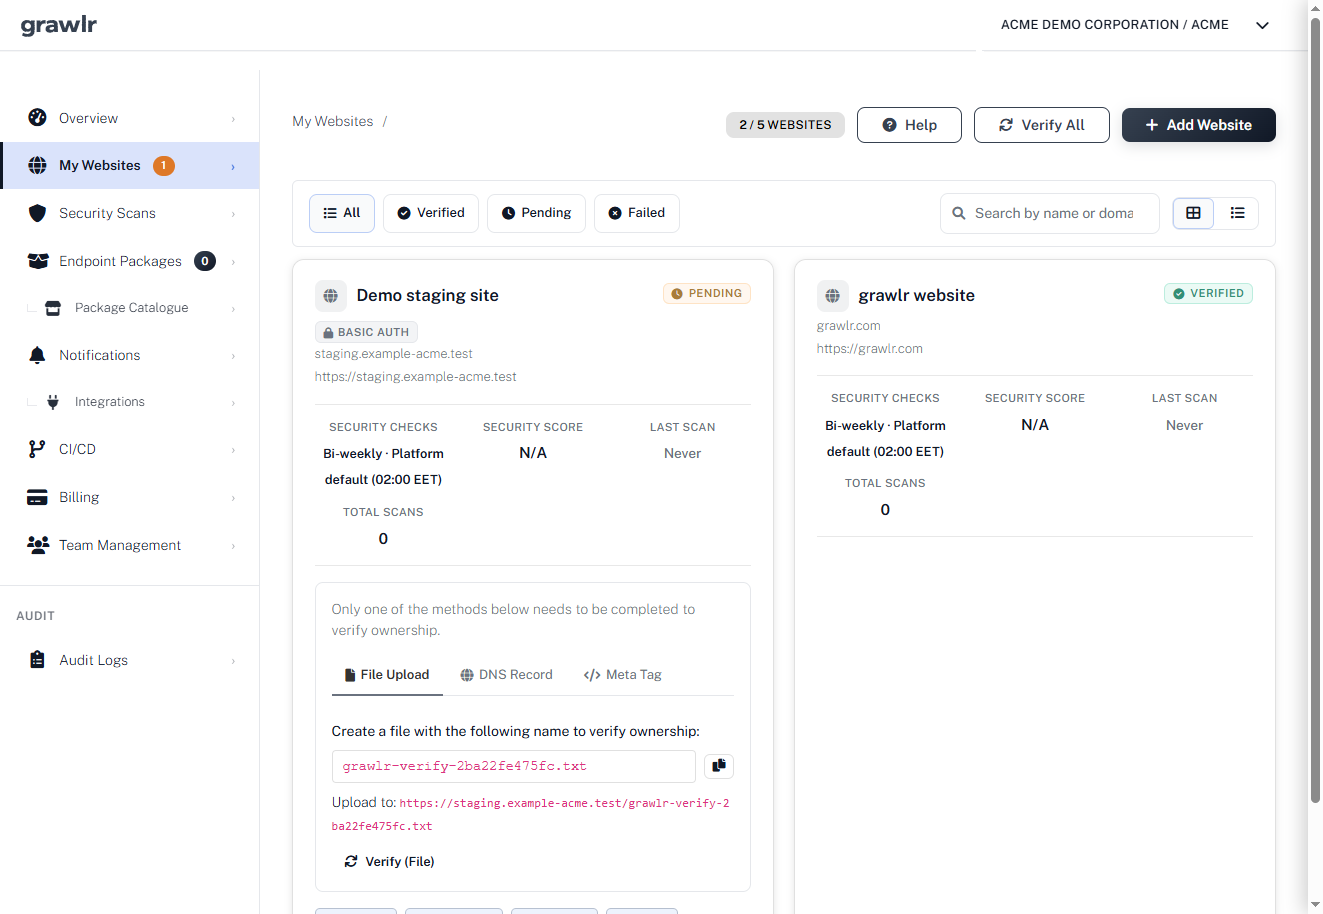
Kinnita domeen ja alusta mõne minutiga
Lisa domeen, tõesta omandiõigus, vali ajakava. Grawlr võtab sealt üle ja annab teada, kui midagi muutub.
Eelmise aasta kontroll ei kirjelda selle nädala lehte. Iga uus teema, plugin või koodijupp muudab seda, kuhu ründajad ulatuvad.
Pole veel valmis registreeruma? Tee kõigepealt tasuta Quick Scan.
- Shopify
- WooCommerce
- PrestaShop
- Magento
- Shopware
- BigCommerce
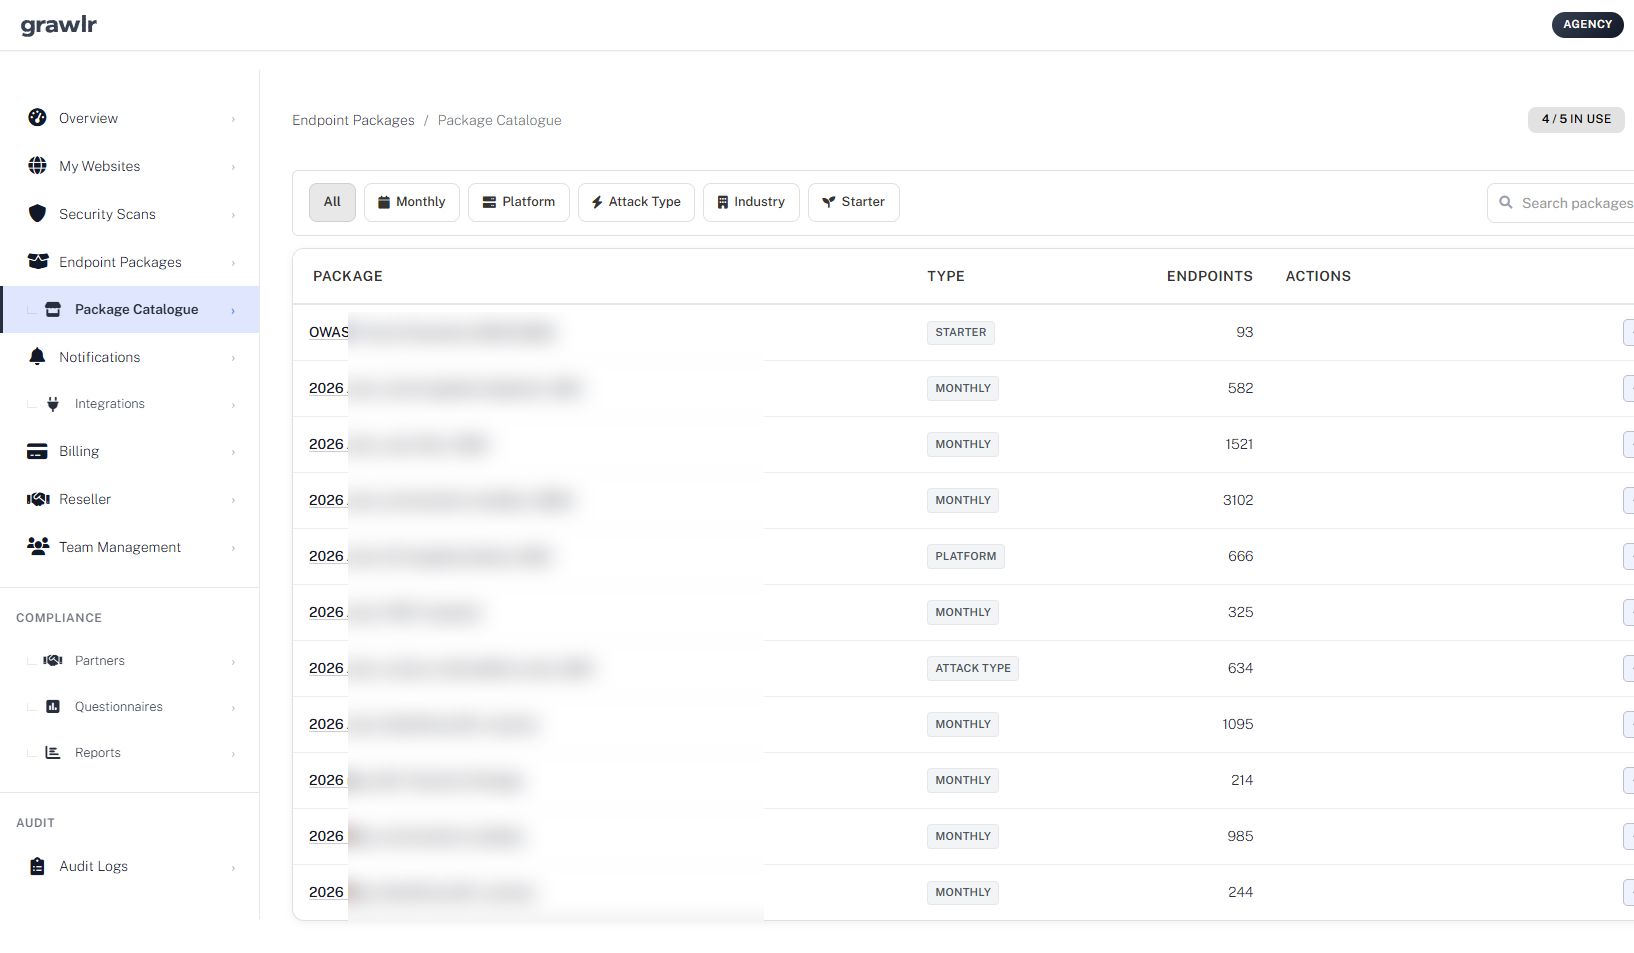
Testi teid, mida botid ja pettusetööriistad tabavad
Vali oma platvormile otspunktipaketid, näiteks ostukorv, sisselogimine, API-d ja pluginad, ning Grawlr hoiab neid testimise all, kui ilmuvad uued ründemustrid.
Varastatud kaarte testivad botid võivad panna sinu makseteenuse pakkuja tehinguid piirama, nii et ka päris kliendid saavad keeldumisi.
Sirvi pakette platvormi, ründetüübi või valdkonna järgi.
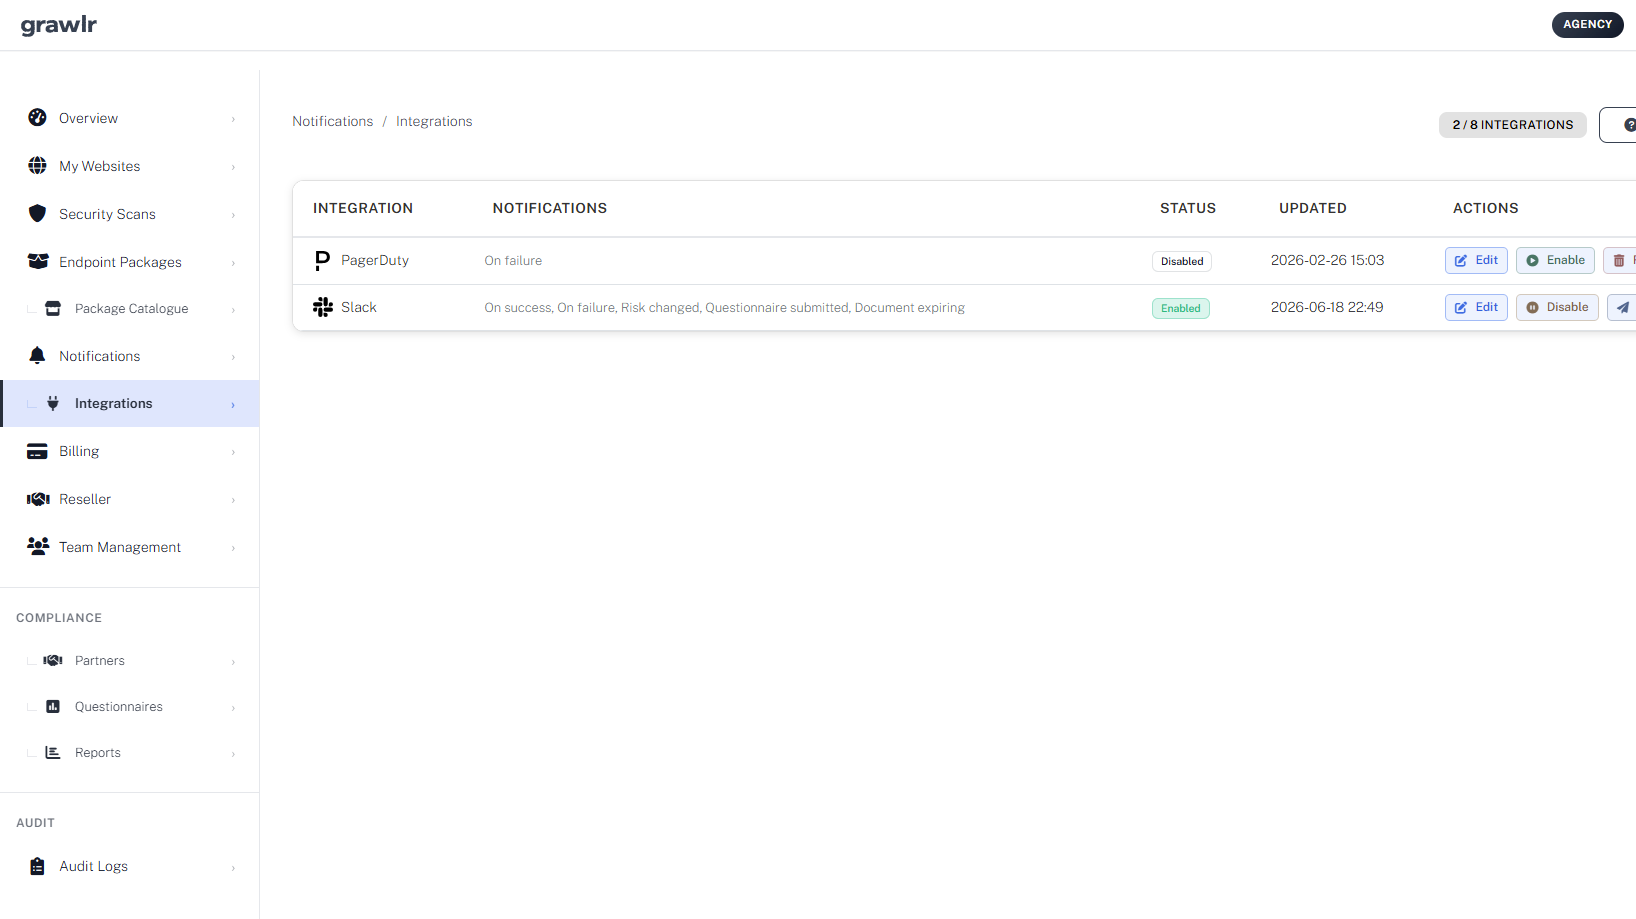
Teavita õiget inimest, kui test ebaõnnestub
Saatke tõrked ja riskimuudatused Slackile, Discordile, PagerDutyle, Opsgenie'le, Zendeskile või Zapierile, et probleemid jõuaksid nendeni, kes suudavad need parandada enne, kui kliendid märkavad.
Ründajad proovivad teistelt lehtedelt lekkinud paroole. Ebaõnnestunud sisselogimiste järsk kasv on sageli esimene hoiatusmärk.
Vali, millised sündmused teavitavad: ebaõnnestumised, riskimuutused või iga tulemus.
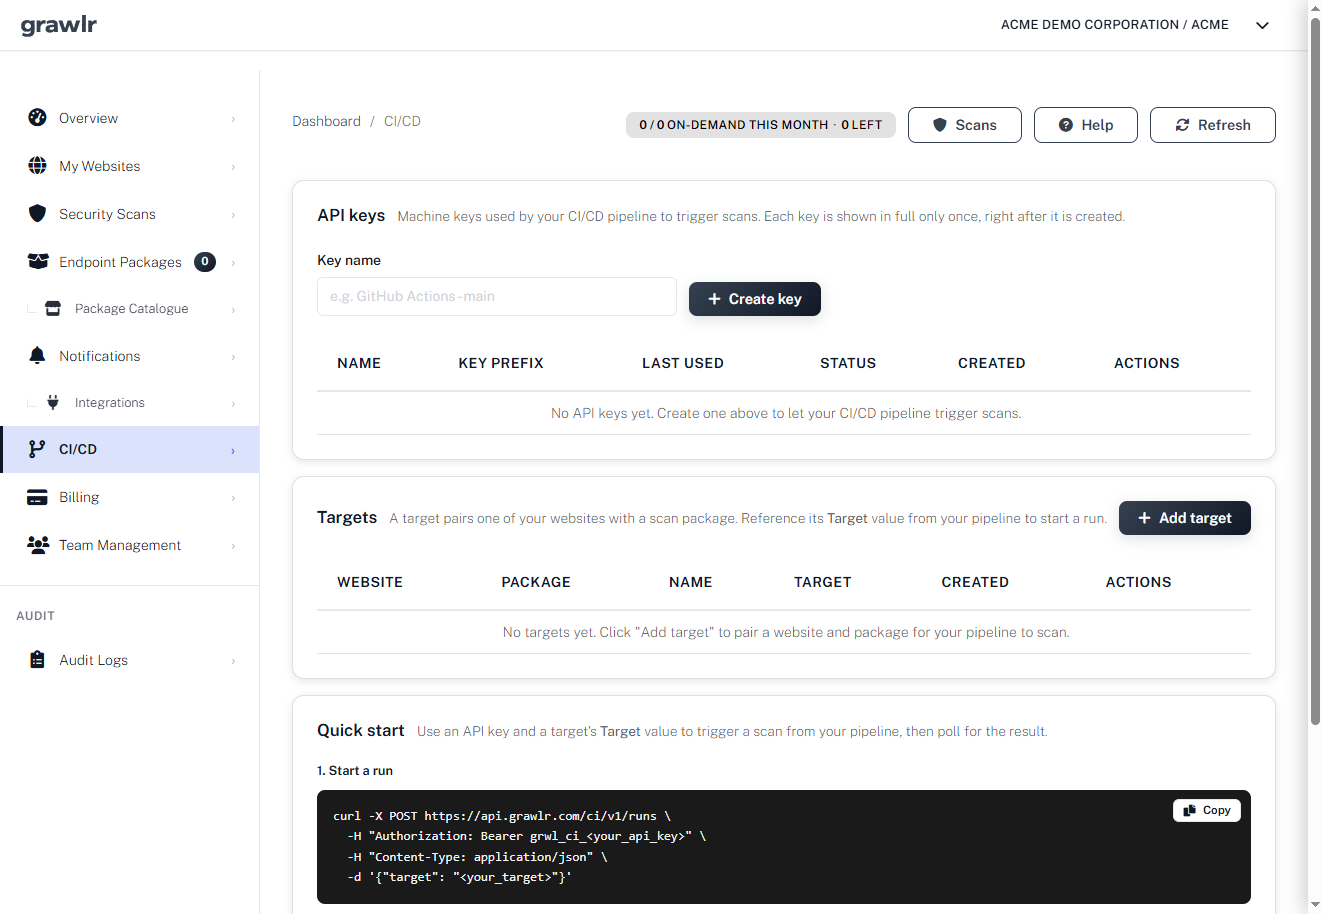
Kontrolli uuesti pärast iga teema või plugina uuendust
Sinu tehnoloogia muutub iga nädal. Käivita pärast iga väljalaset skaneering või lase see käivituda juurutustorust ja võrdle skoore kõrvuti.
Lisamoodul, mis enam uuendusi ei saa, või allikas kompromiteeritud skript võib muuta tavapärase uuenduse nõrgaks lüliks.
Käivitage skannimised GitHub Actionsist või mis tahes CI/CD torujuhtmest API-võtmega.
- WordPress
- Shopify
- Laravel
- Spring Boot
- .NET
- React
- Angular
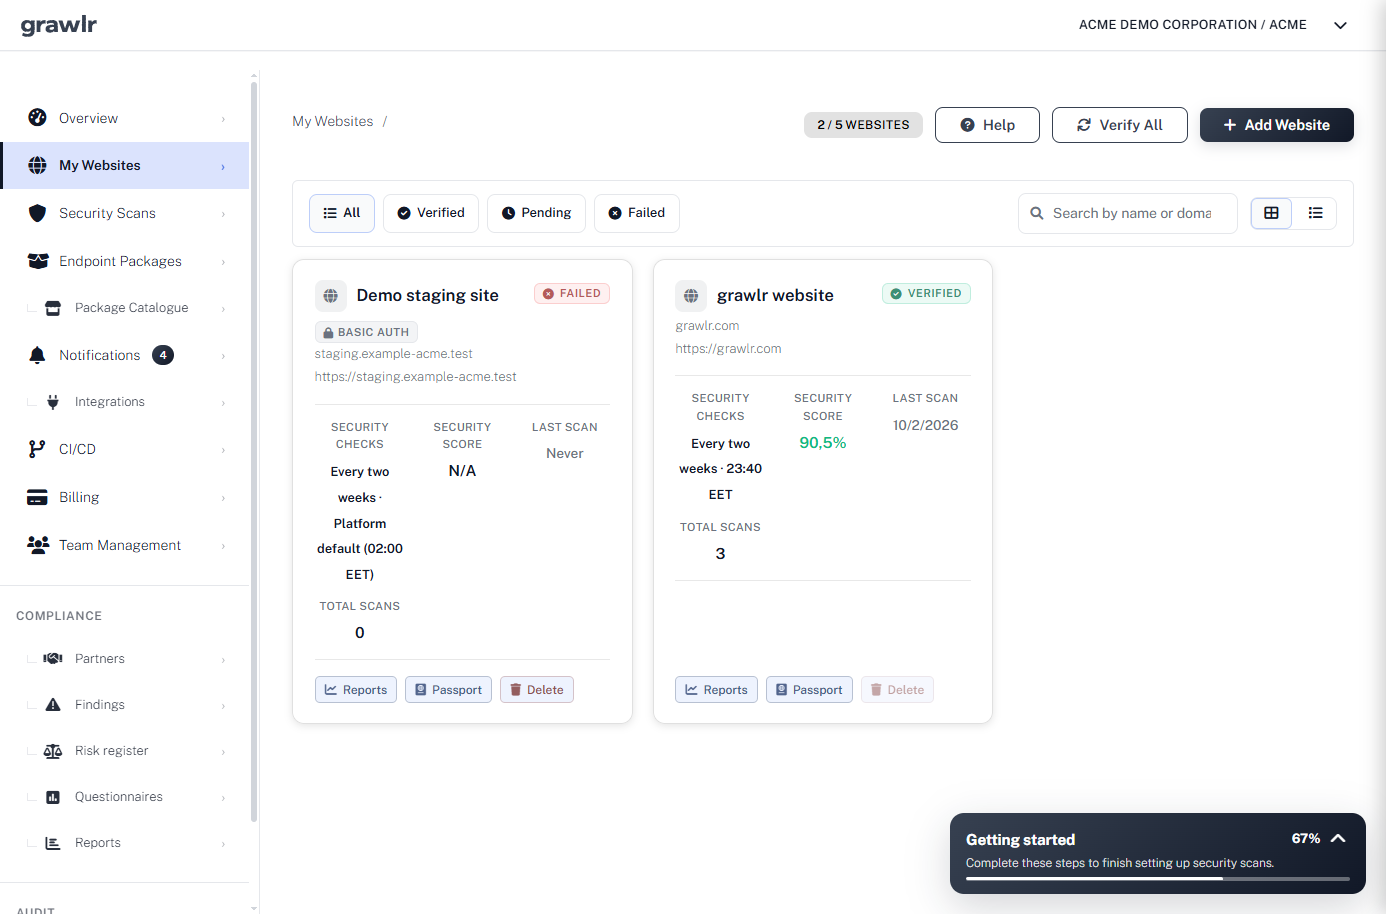
Halda kõigi klientide turvalisust ühest kontost
Lisa klientide veebilehed oma Agency kontole ja skaneeri igaüht neist iga päev. Edasimüügiprogrammiga saab iga klient sinu konto alla oma konto.
Sinu kliendid võivad arvata, et nad on märkamiseks liiga väikesed. Automatiseeritud rünnakud märkavad kõiki ja just seepärast tasub pideva kontrolli eest maksta.
Agentuuri plaan hõlmab kuni 10 veebisaiti, mida kontrollitakse iga päev. Kas vajate pilverakenduste ja -raamistike jaoks rohkem saite, skaneeringuid või kohandatud teste? Saame alati kokku panna kohandatud paketi.
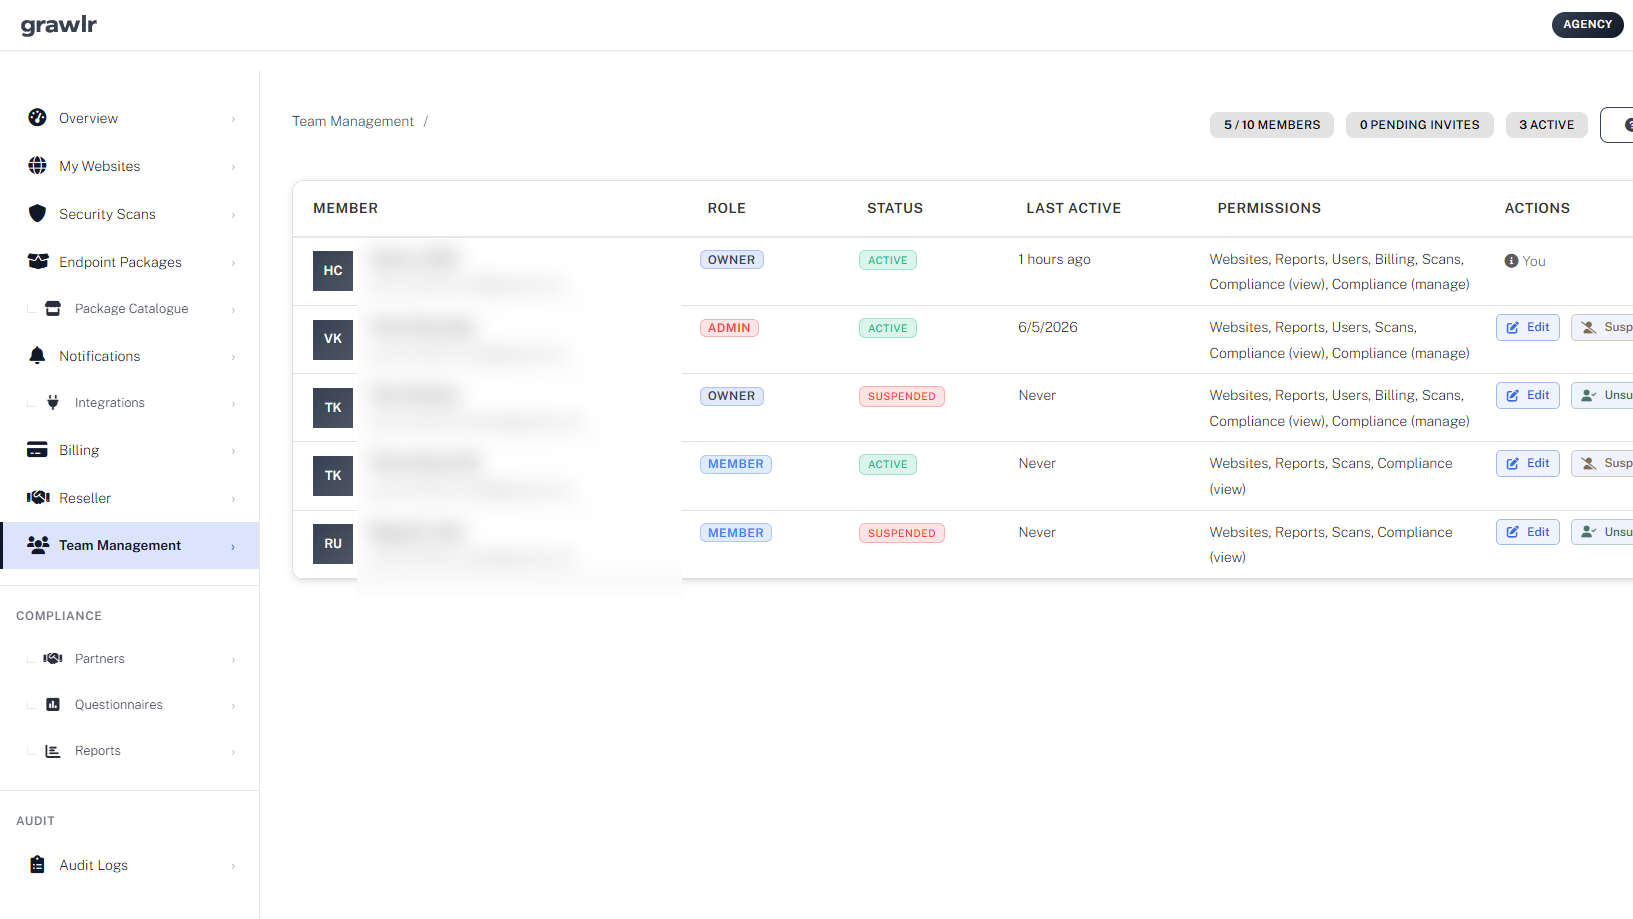
Too kaasa oma meeskond ja kliendid
Kutsu kuni 15 kolleegi ja kliendi kontaktisikut, igaühel sobiv roll ja õigused veebilehtede, aruannete ja arvelduse jaoks.
Alltöövõtja, kellel säilib ligipääs pärast projekti lõppu, on levinud sissepääsutee. Piira administraatoriõigusi ja eemalda lahkujad.
Peata või muuda ligipääsu ühe klikiga, kui projekt lõpeb.
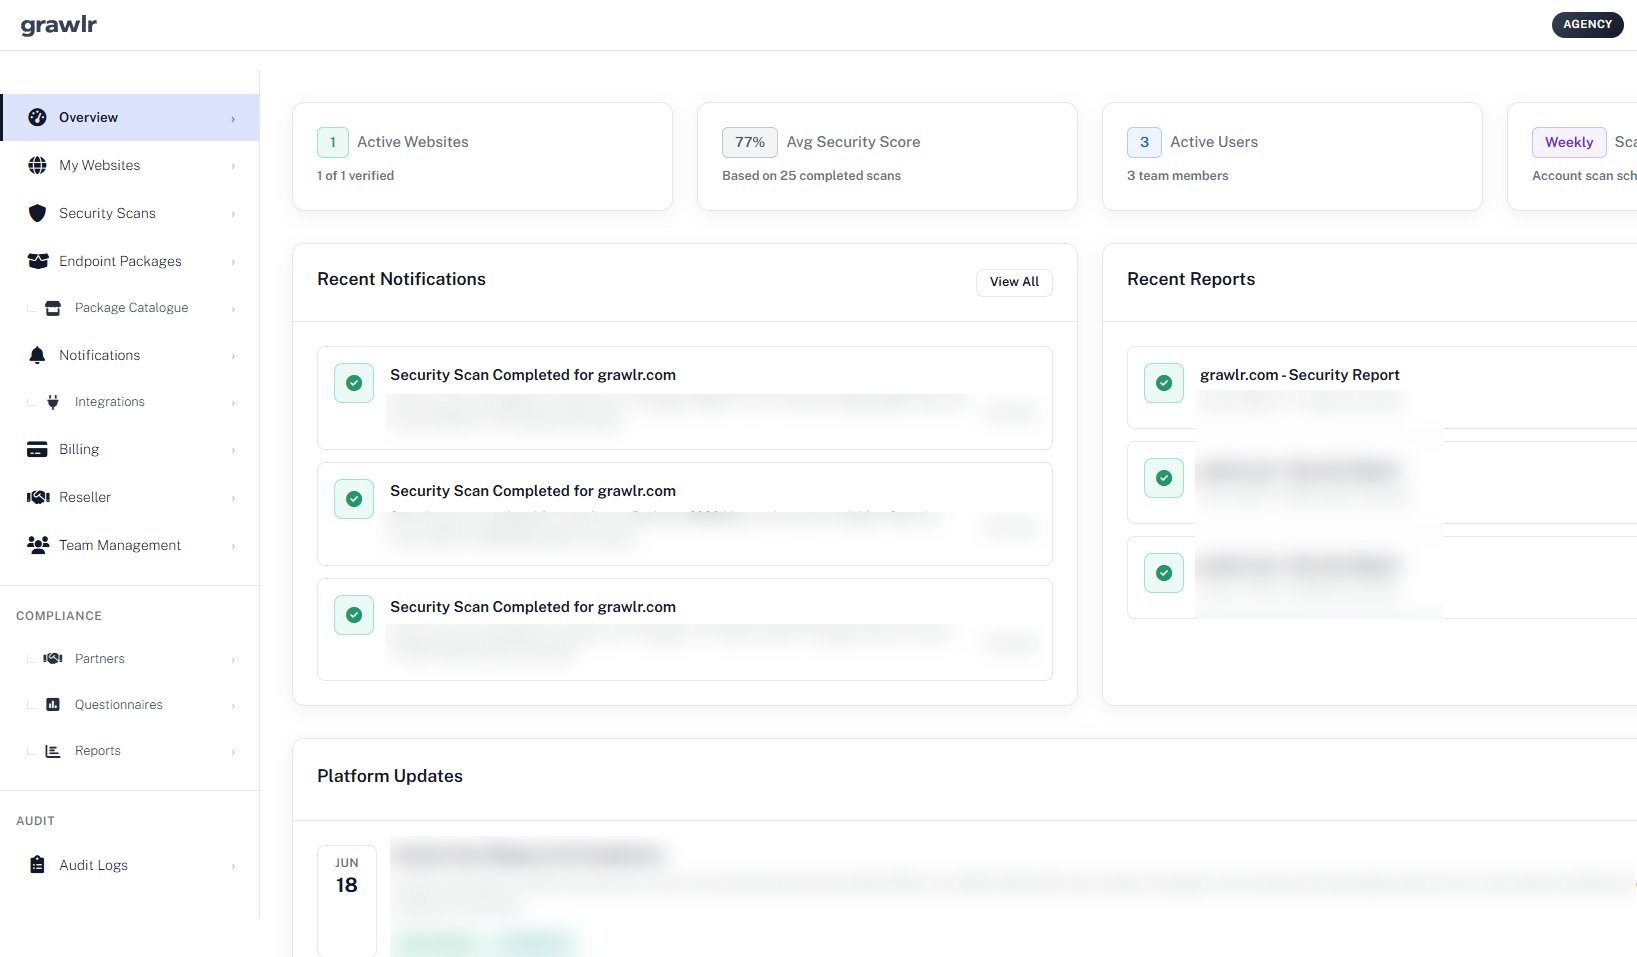
Muuda skaneeringute tulemused teenuseks, mille eest kliendid maksavad
Saada klientidele põhjalikud aruanded selle kohta, mida testiti, mis blokeeriti ja mis muutus, ning paku seda igakuise turvateenusena.
Kasulik kontroll lõpeb arusaadava aruandega: mis blokeeriti, mis mitte ja mis on eelmisest korrast muutunud.
Kliendibaas kasvab? Partnerprogramm lisab ruumi rohkematele klientidele, sinu brändiga aruanded, kohandatud arved ja tulude jagamise.
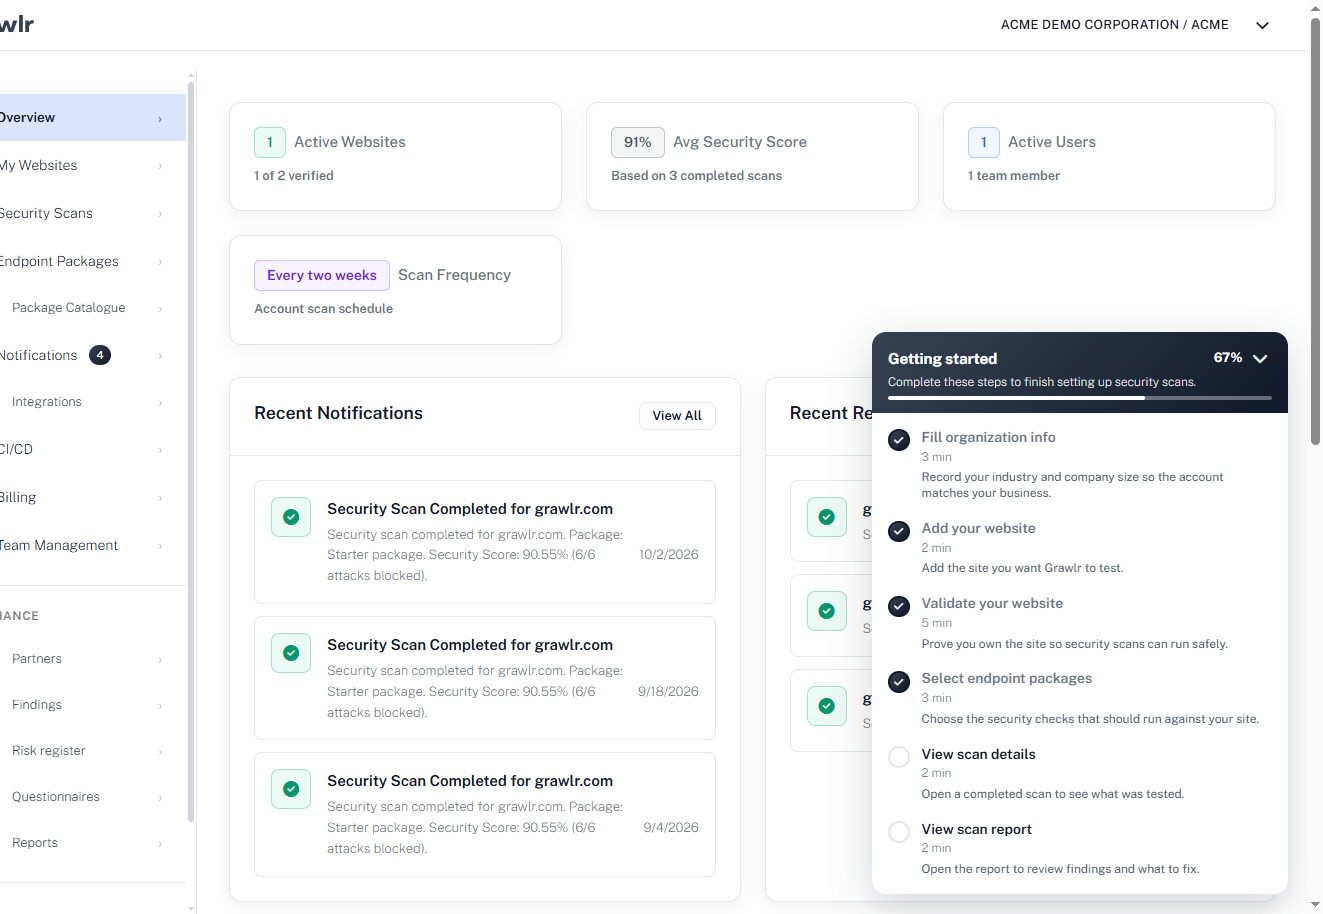
Kuidas Grawlr töötab
Neli sammu registreerumisest turvalisema veebileheni. Edasi töötab kõik iseenesest.
-
Lisa oma lehed
Lisa oma veebilehed ja kinnita, et need kuuluvad sulle. Midagi pole vaja paigaldada.
-
Testi nagu ründaja
Grawlr kordab päris ründemustreid sinu lehtede vastu sinu valitud ajakava järgi.
-
Saa hoiatus
Selged aruanded ja teavitused näitavad, mis läbi pääses ja mis on eelmisest korrast muutunud.
-
Paranda ja kontrolli uuesti
Sulge augud, skaneeri uuesti ja hoia tsükkel käimas, kui sinu leht muutub.
Saate teada, mida botnet teie saiti vaadates näeb.
Tasuta. Tulemused sekunditega.
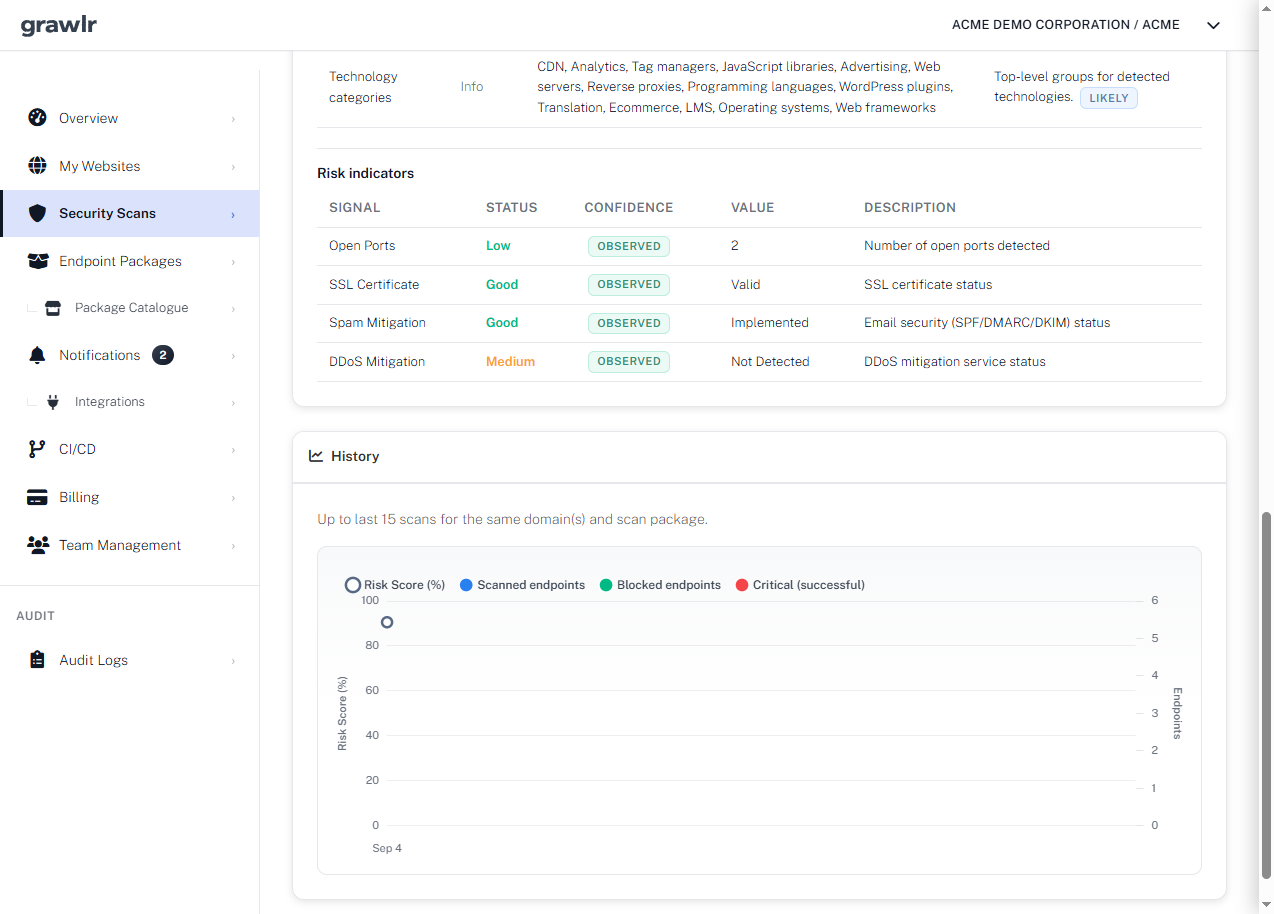
Partnerite jälgimine ja järgimine
Mis juhtub, kui teie äripartnerit kasutatakse ära ja tema süsteemid integreeritakse teie süsteemidega?
51%
organisatsioonide puhul on esinenud kolmanda osapoole põhjustatud andmerikkumine. Allikas: Ponemoni instituut
- Saada valmis küsimustikud. Vali GDPR-i, NIS2, DORA, EU Cyber Resilience Act või muu mall ja saada see tarnijale mõne klõpsuga.
- Kontrollige nõudeid reaalajas skaneerimisega. Võrrelge seda, mida partner oma turvalisuse kohta ütleb, sellega, mida Grawlr oma avalikes süsteemides tegelikult jälgib.
- Olge auditiks valmis. Vastuseid, tõendeid ja muudatusi hoitakse ühes kohas koos kontrolljäljega, mis on teie järgmiseks ülevaatuseks valmis.
Kaasatud plaanist Agency.
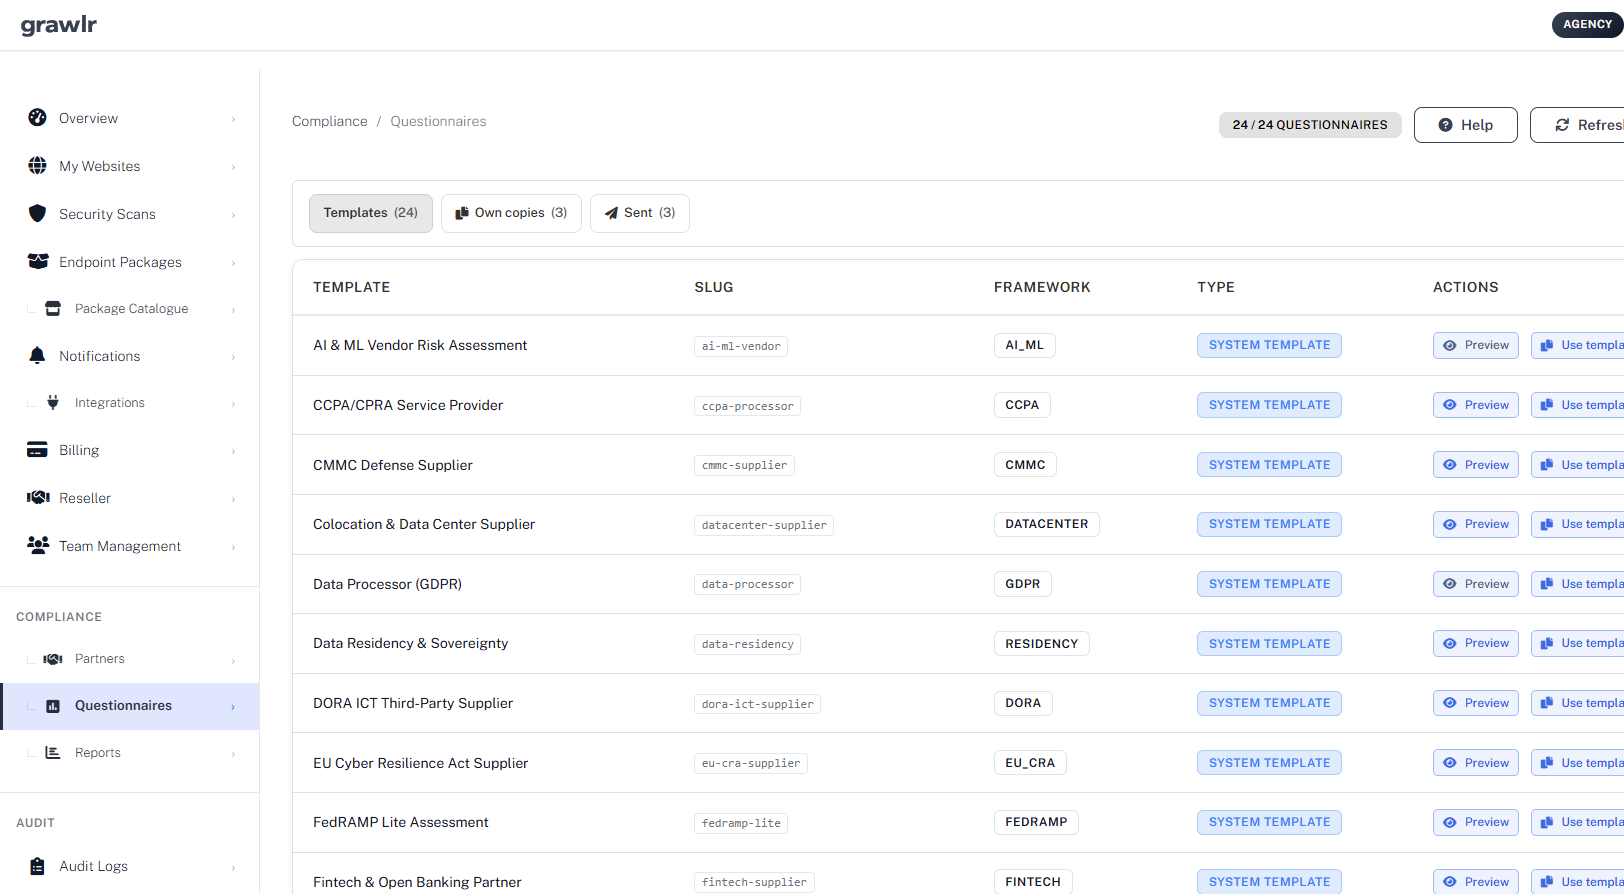
Kõik ühel platvormil
Alates esimesest skannimisest kuni järgmise auditini töötavad tööriistad koos.
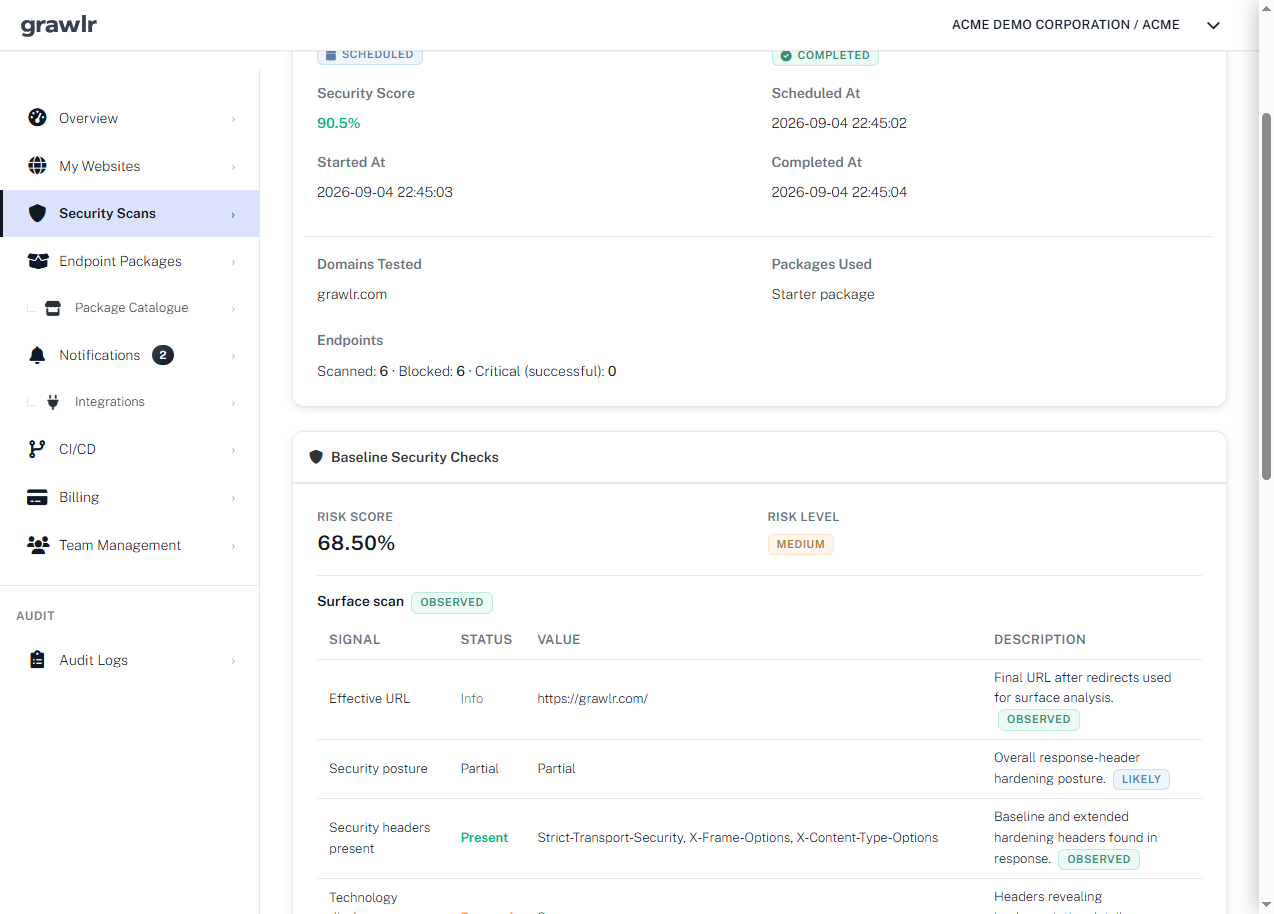
Skaneeringud, mis käituvad nagu tõelised ründajad
Grawlr taasesitab reaalajas botnetiliiklusest jäädvustatud rünnakumustrid teie lõpp-punktide vastu ja hindab seejärel, mis läbi sai.
- Turvaskoor ja riskitase iga jooksu kohta
- Päiste, TLS-i ja eksponeeritud tehnoloogia algtaseme kontrollid
- Ajalugu, mis näitab, kas olete paranemas
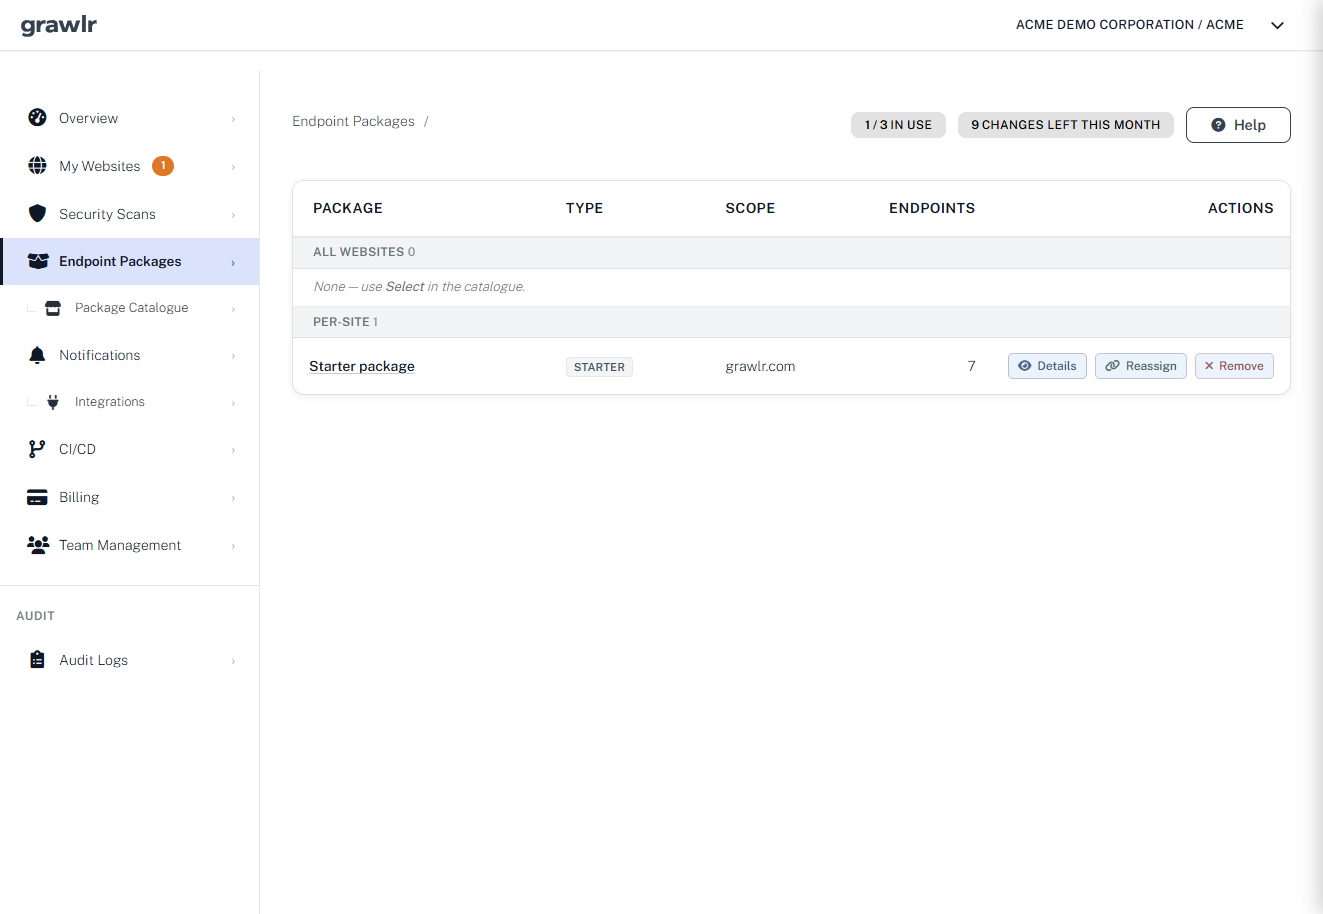
Testige oma virna jaoks olulisi teid
Valige oma platvormi, rünnakutüübi või valdkonna jaoks kureeritud paketid ja määrake need kõigile või ainult ühele veebisaidile.
- CMS-i, poe, API ja pistikprogrammi lõpp-punktide paketid
- Kohandatud paketid AWS-i, Azure'i või Google Cloudi rakenduste ja raamistike jaoks, nagu Spring Boot, .NET, React või Angular
- Määra saidile või kogu kontole
- Ründajate taktikat muutes lisanduvad uued mustrid
Probleemid jõuavad inimeseni, kes suudab need lahendada
Saatke skannimistõrked, riskimuudatused ja küsimustiku sündmused tööriistadele, mida teie meeskond juba jälgib.
- Slack, Discord, Opsgenie, Datadog, Zendesk, n8n, Zapier ja palju muud
- Valige sündmused: ebaõnnestumised, riskimuutused või iga tulemus
- Käivitage skannimised oma CI/CD torujuhtmest
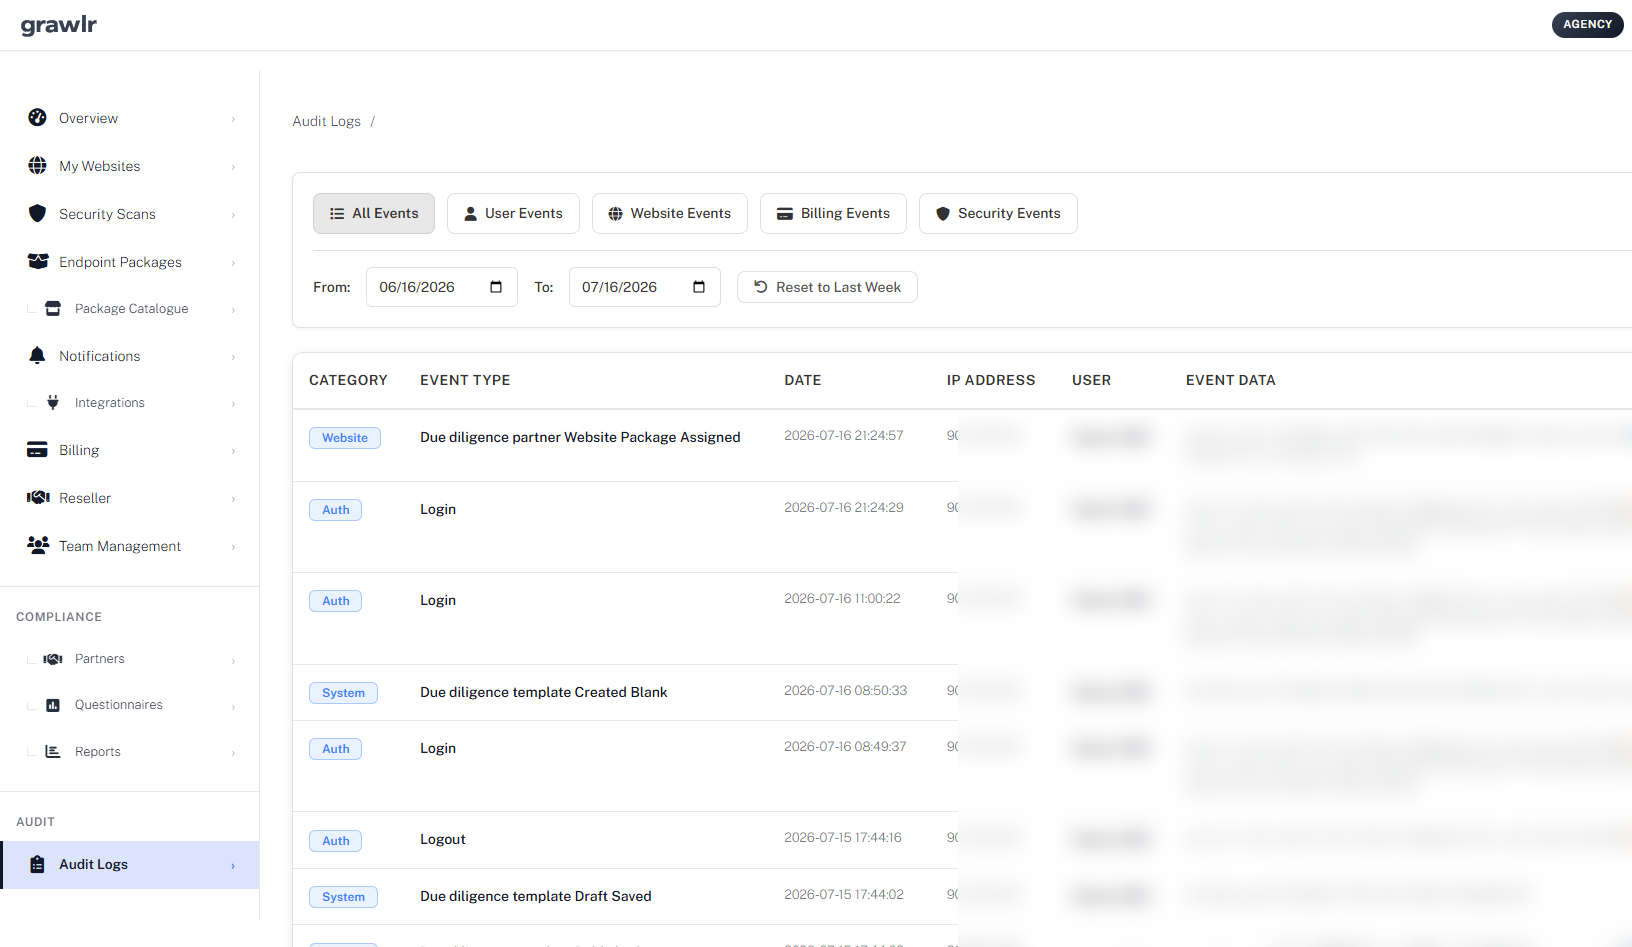
Tõendid, mille saate audiitorile üle anda
Iga skannimine lõpeb loetava aruandega ja iga sisuline kontotoiming salvestatakse auditi logisse.
- PDF-aruanded, mida saate arendajate, hostide või klientidega jagada
- Kasutaja, veebisaidi, arvelduse või turvasündmuste järgi filtreeritud auditilogi
- Ajasuunalised suundumused ühekordsete hetktõmmiste asemel
Tea, millised partnerid panevad teid ohtu
Jälgige tarnijaid, kellest sõltute, saatke küsimustikke ja võrrelge nende vastuseid skaneeringutega.
- Valmis mallid suuremate raamistike jaoks
- Partnerkirjed skannimisvolitusega
- Nõudeid kontrolliti elavate tõenditega
Võrdlus
Kas see on minu jaoks? Vaata, kuidas pidev ründetestimine erineb skanneritest, tulemüüridest ja ühekordsetest läbistustestidest.
| Turbelähenemine | Traditsioonilised skannerid (Qualys, Nessus) |
Veebirakenduse tulemüürid (Cloudflare, AWS WAF) |
Penetratsioonitestimine (Manuaalsed teenused) |
Grawlr (Pidev ründetestimine) |
|---|---|---|---|---|
| Rünnaku kinnitamine | ||||
| Tuvastamismeetod | Ainult staatilised signatuurid | Teadaolevate mustrite blokeerimine | Ainult manuaalne testimine | Õpib päris ründekäitumisest |
| Ründeintellekt | Üldine haavatavuste andmebaas | Reeglipõhine kaitse | Ühekordne hindamine | Reaalajas botneti ründemustrid |
| Testimise sagedus | Parimal juhul kord kuus | Testimist pole (ainult blokeerimine) | Kord kvartalis või aastas | Automatiseeritud korduvad skannid |
| Seadistuse keerukus | Keerukas juurutus | Vajalikud DNS-muudatused | Nädalatepikkune planeerimine | 5-minutiline domeeni kinnitamine |
| Partnerite jälgimine ja järgimine | ||||
| Tarnija väidete valideerimine | Tarnija küsimustikke pole | Ei kohaldu | Parimal juhul ühekordsed küsimustikud | Väiteid kontrollitakse elava skaneerimistõendi suhtes |
| Tarnija riskiküsimustikud | Sisseehitatud tarnija riskimoodulit pole | Ei kohaldu | Tavaliselt eraldi konsultatsiooniprojekt | Küsimustikud, partnerite jälgimine ja riskiskoor ühes kohas |
| Vastavuse aruandlus | Leidude eksport, piiratud ärikontekst | Vastavuse tõendusaruandeid pole | Käsitsi PDF-aruanded projekti kohta | Võrdlus- ja trendiaruanded audititeks ja tarnija ülevaadeteks |
| Maksumus | ||||
| Hinnastruktuur | Tavaliselt sadu kuni tuhandeid kuus | Kasutuspõhine kaitse hinnastamine | Tuhanded projekti kohta | Alates €8.99 kuus |
Korduma kippuvad küsimused
Kas ma saan oma reaalajas saidil rünnakuteste käitada?
Saate, kuid käsitlege seda kui tõelist rünnakut. Grawlr testib ainult teie kinnitatud domeene, käitab teie valitud pakette ja väldib hävitavat ärakasutamist. Raskemad paketid saadavad endiselt tõelist rünnakuliiklust, mis võib nõrga saidi aeglustada või isegi maha võtta. Soovitame tungivalt esmalt testida lavastus- või testkeskkonda, säilitada praegune varukoopia ja ajastada tootmisskannimised väljaspool tipptunde. Toetatakse HTTP Basic Authi taga olevaid lavastussaite.
Kas ma pean midagi installima?
Ei. Skannimine ei vaja teie serveris agenti, pistikprogrammi ega muudatusi. Ainus seadistusetapp on ühekordne omandiõiguse kontroll: laadige üles fail, lisage DNS-kirje või lisage metasilt. Pärast seda testib Grawlr teie saiti väljastpoolt nagu ründaja.
Mille poolest see tulemüürist erineb?
Tulemüür blokeerib liikluse, mille ta ära tunneb. Grawlr kontrollib, kas teie kaitsemehhanismid tegelikult kehtivad, taasesitades teie saidi vastu tõelisi botnettide rünnakumustreid ja näidates, mis läbi sai. Need kaks töötavad hästi koos.
Kuidas tarnijate küsimustikud töötavad?
Valige valmis mall, saatke see tarnijale ja ta vastab turvalise lingi kaudu ilma kontot vajamata. Nende vastused on kõrvuti sellega, mida Grawlr nende avalikes süsteemides jälgib, nii et saate märgata väiteid, mis ei ühti.
Millised raamistikud on kaetud?
Mallid hõlmavad GDPR-i, NIS2, DORA, EU Cyber Resilience Act, ISO 27001, SOC 2, PCI DSS, HIPAA ja muud. Need aitavad koguda tarnijatelt tõendeid; need ei ole Grawlri ega sinu ettevõtte sertifikaadid.
Mida tasuta Quick Scan sisaldab?
Pilt sellest, kui eksponeeritud teie sait väljastpoolt vaadates, valmis mõne sekundiga: kuidas te võrdlete oma tegevusalaga, kas brauseri põhikaitsed on määratud ja milliseid tarkvara üksikasju teie sait annab. Pole registreerumist ega krediitkaarti. Rünnaku täielikuks testimiseks alustage prooviversiooni.
Veel küsimusi? Lugege täielikku KKK-d
Leia oma nõrgad kohad enne ründajaid
Tee tasuta Quick ScanTasuta Quick Scan. Krediitkaarti pole vaja.