Verifichi la sua sicurezza. Validi i suoi fornitori. Semplifichi la conformità.
Stai facendo di tutto per mitigare il rischio cyber? Grawlr riproduce modelli di attacco botnet reali contro i tuoi siti, mostra cosa è riuscito a passare e controlla i partner da cui dipende la tua attività.
- Scansione rapida gratuita, non è necessaria la registrazione
- Nessun plugin o agente sul tuo server
- Modelli di attacco botnet reali, continuamente aggiornati
- Questionari fornitori per GDPR, NIS2, DORA, EU CRA
- 14 giorni di prova, senza impegno
Risultati in pochi secondi. Nessuna carta di credito richiesta.
Utilizzato e apprezzato da ONG, negozi online e aziende SaaS con un fatturato annuo compreso tra 100.000 e 100 milioni di euro
Cosa succede se non sei preparato?
Gli attacchi sono automatizzati e non si fermano mai. Un controllo dell'anno scorso dice poco sul sito che gestisci oggi.
Oltre 600 milioni
Attacchi informatici tentati ogni giorno in tutto il mondo
Fonte: Rapporto Microsoft sulla difesa digitale 2024
$ 4,44 milioni
Costo medio di una violazione dei dati
Fonte: Report sul costo IBM di una violazione dei dati 2025
Il conto arriva dopo l’attacco: tempi di inattività, clienti persi, risposta agli incidenti e domande da parte di regolatori e partner.
Convalida il tuo sito contro gli attacchi botnet
Il tuo sito resiste ad attacchi che non si fermano mai?
Le botnet testano ogni sito su Internet, ogni giorno. Grawlr esegue prima gli stessi attacchi, alle tue condizioni, e ti mostra cosa risolvere.
- WordPress
- Joomla
- Drupal
- Wix
- Squarespace
- Webflow
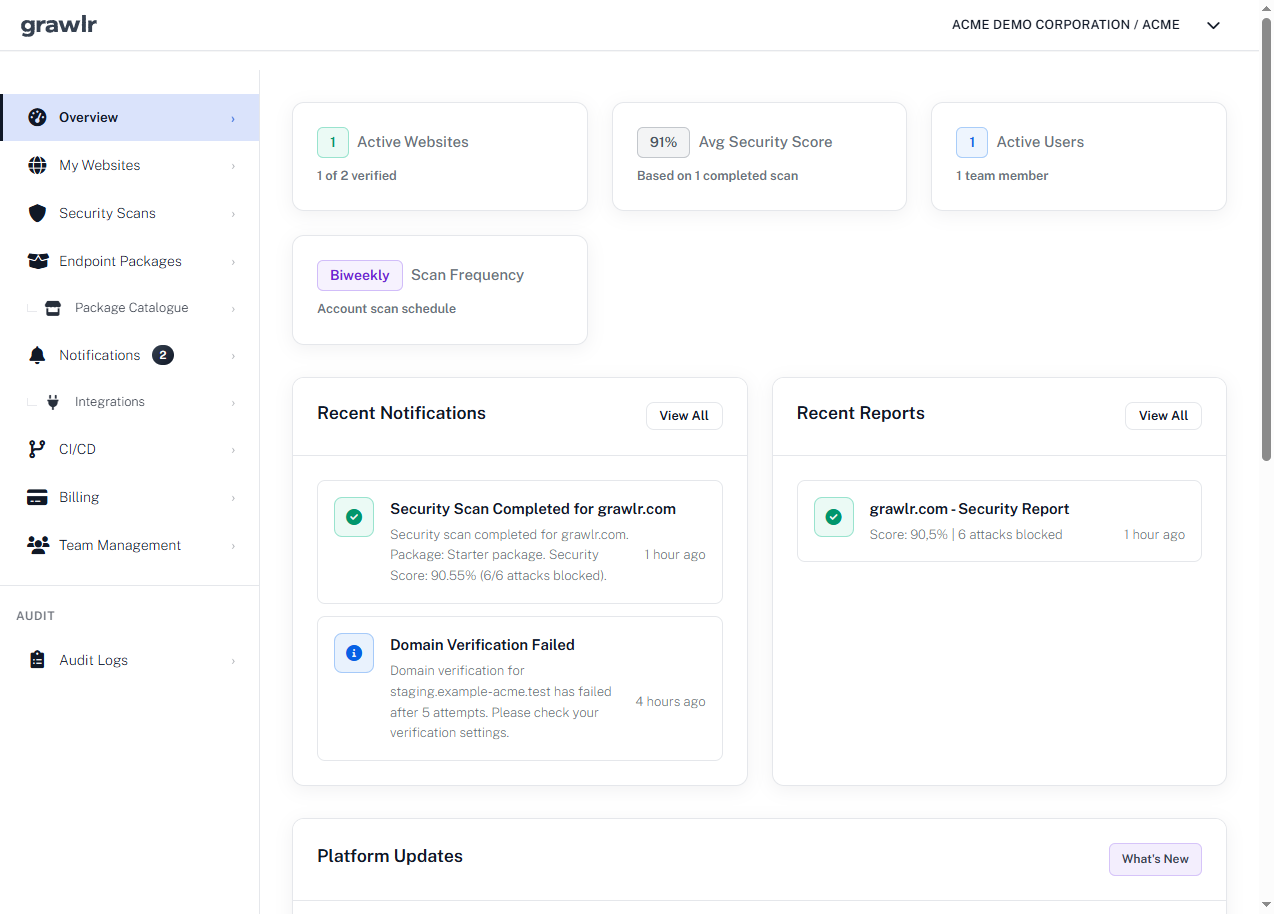
Veda la sua esposizione a colpo d'occhio
Un'unica panoramica mostra quanti siti sono verificati, il suo punteggio medio di sicurezza e cosa hanno trovato le ultime scansioni, senza scavare nei log.
Il rischio per un sito raramente è un unico grande attacco. Credenziali rubate, plugin obsoleti, aree di amministrazione esposte e backup mai testati sono le porte che gli attaccanti forzano di più.
Le scansioni seguono il calendario che imposta. Nulla da installare sul suo server.
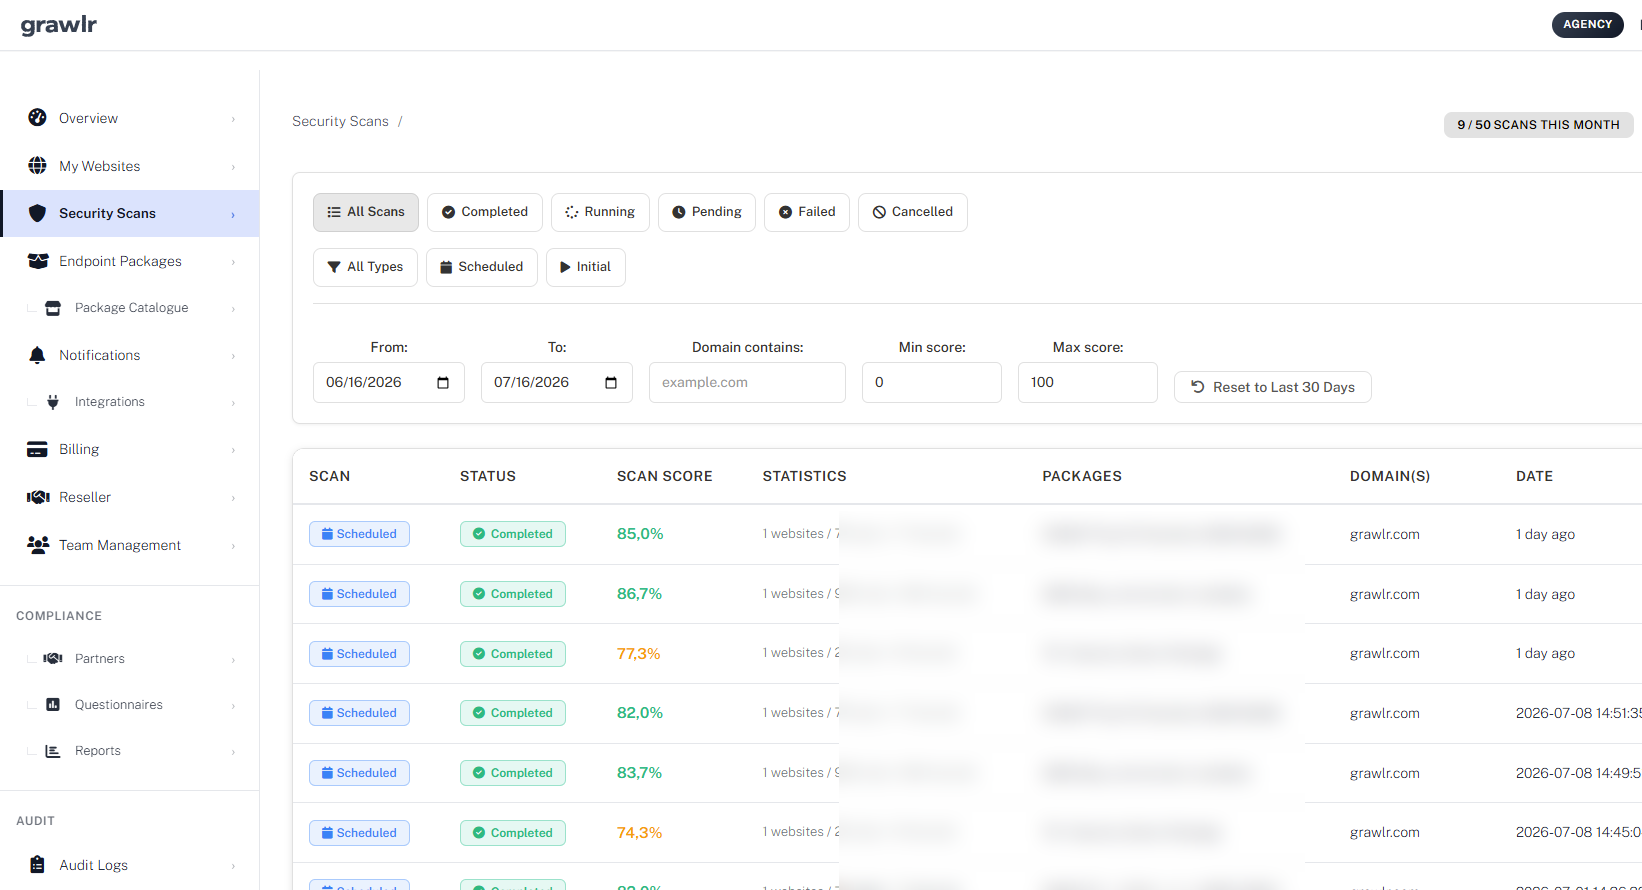
Riproduca attacchi reali, non audit a caselle
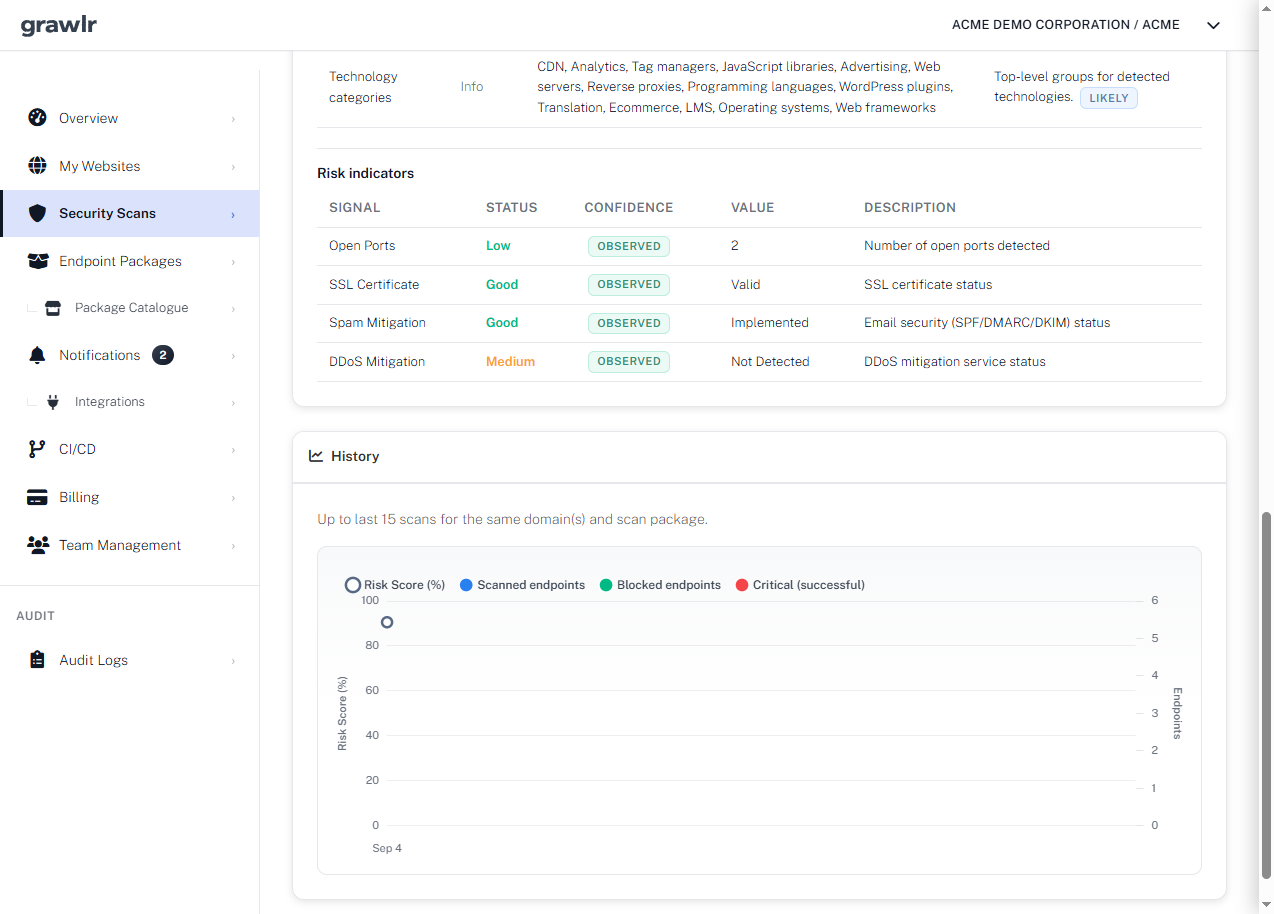
Ogni scansione invia le richieste che gli attaccanti usano davvero contro i suoi endpoint e assegna un punteggio al risultato, così vede se la situazione è migliorata o peggiorata dall'ultima volta.
I bot ostili riprovano all'infinito e ignorano gli orari. Anche i tentativi falliti costano carico sul server, tempo del personale e talvolta blocchi da parte dei suoi partner.
Ogni scansione produce un report PDF da condividere con il suo sviluppatore o hosting.
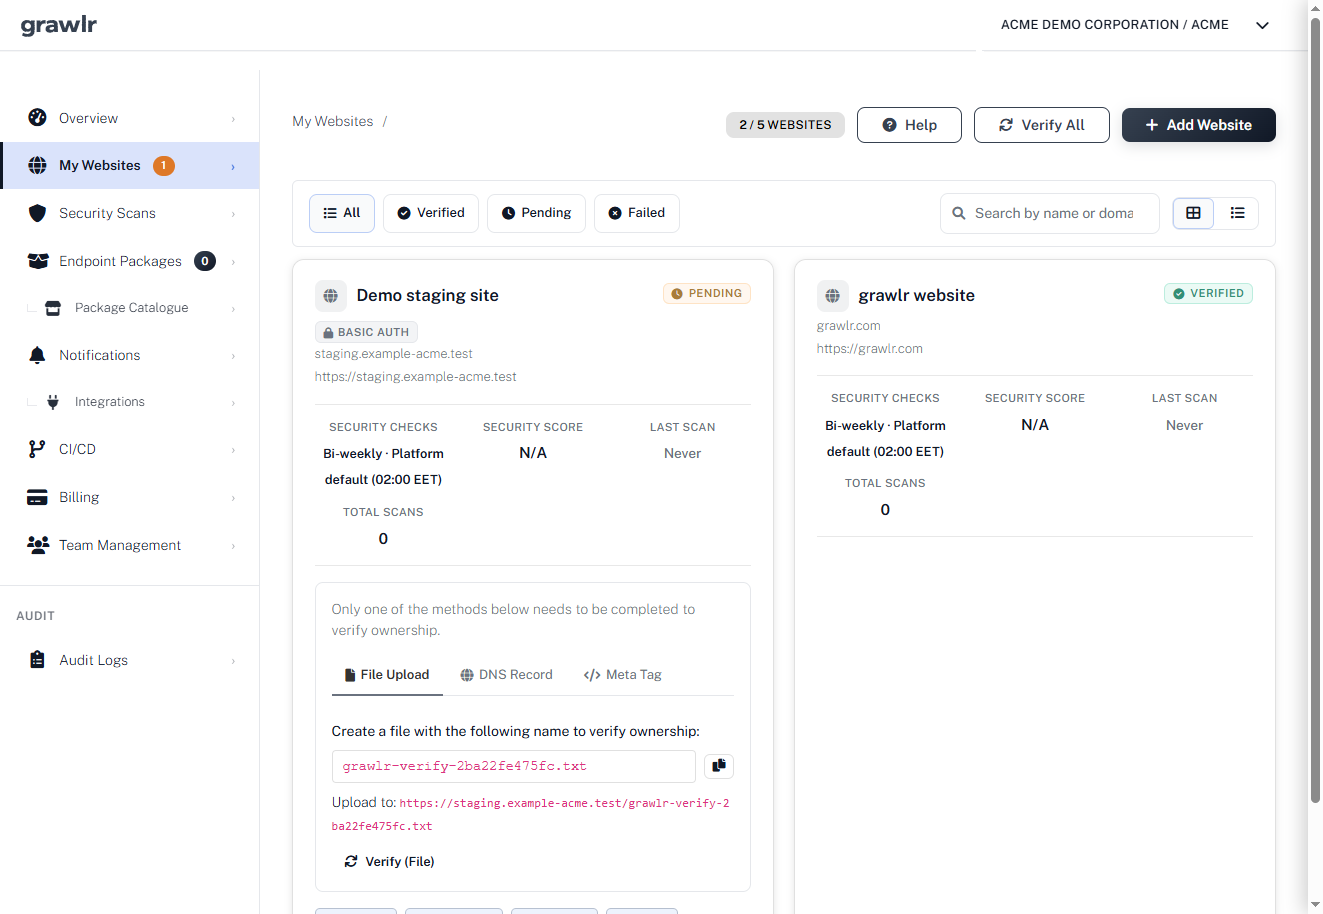
Verifichi un dominio e inizi in pochi minuti
Aggiunga il suo dominio, dimostri che è suo, scelga un calendario. Grawlr pensa al resto e la avvisa quando qualcosa cambia.
Un controllo dell'anno scorso non descrive il sito di questa settimana. Ogni nuovo tema, plugin o snippet cambia ciò che gli attaccanti possono raggiungere.
Non è ancora pronto a registrarsi? Esegua prima un Quick Scan gratuito.
- Shopify
- WooCommerce
- PrestaShop
- Magento
- Shopware
- BigCommerce
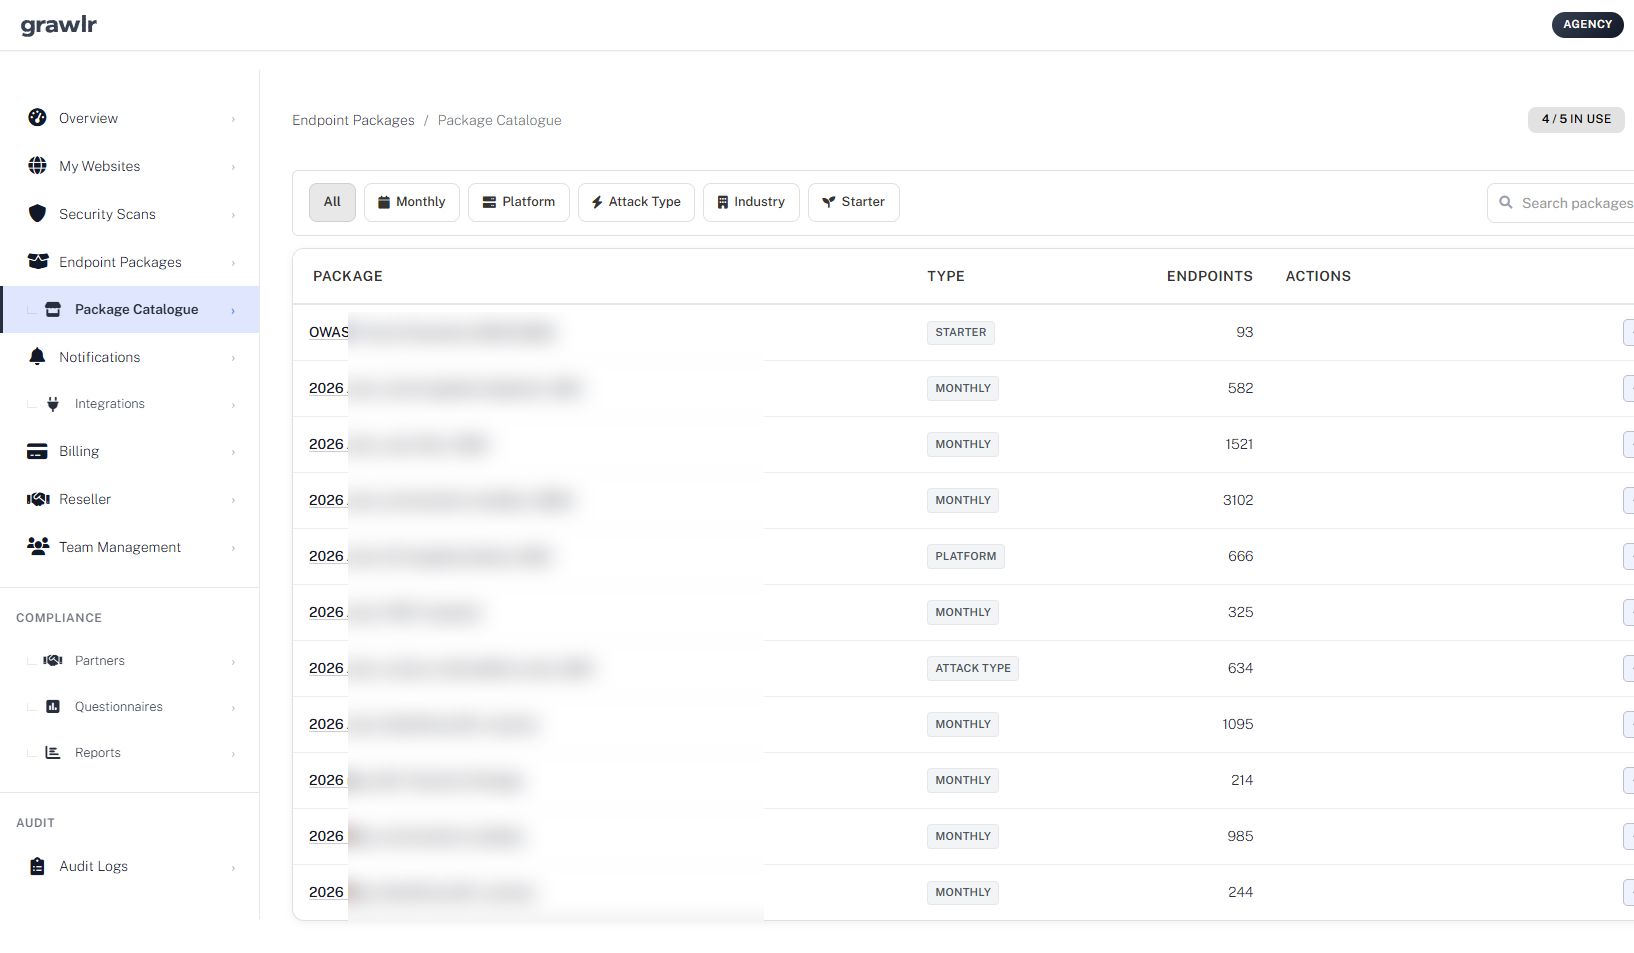
Testi i percorsi colpiti da bot e strumenti di frode
Scelga i pacchetti di endpoint per la sua piattaforma, come checkout, login, API e plugin, e Grawlr li mantiene sotto test man mano che compaiono nuovi schemi di attacco.
I bot che testano carte rubate possono spingere il suo fornitore di pagamenti a limitare le transazioni, e allora anche i clienti reali vedono pagamenti rifiutati.
Sfogli i pacchetti per piattaforma, tipo di attacco o settore.
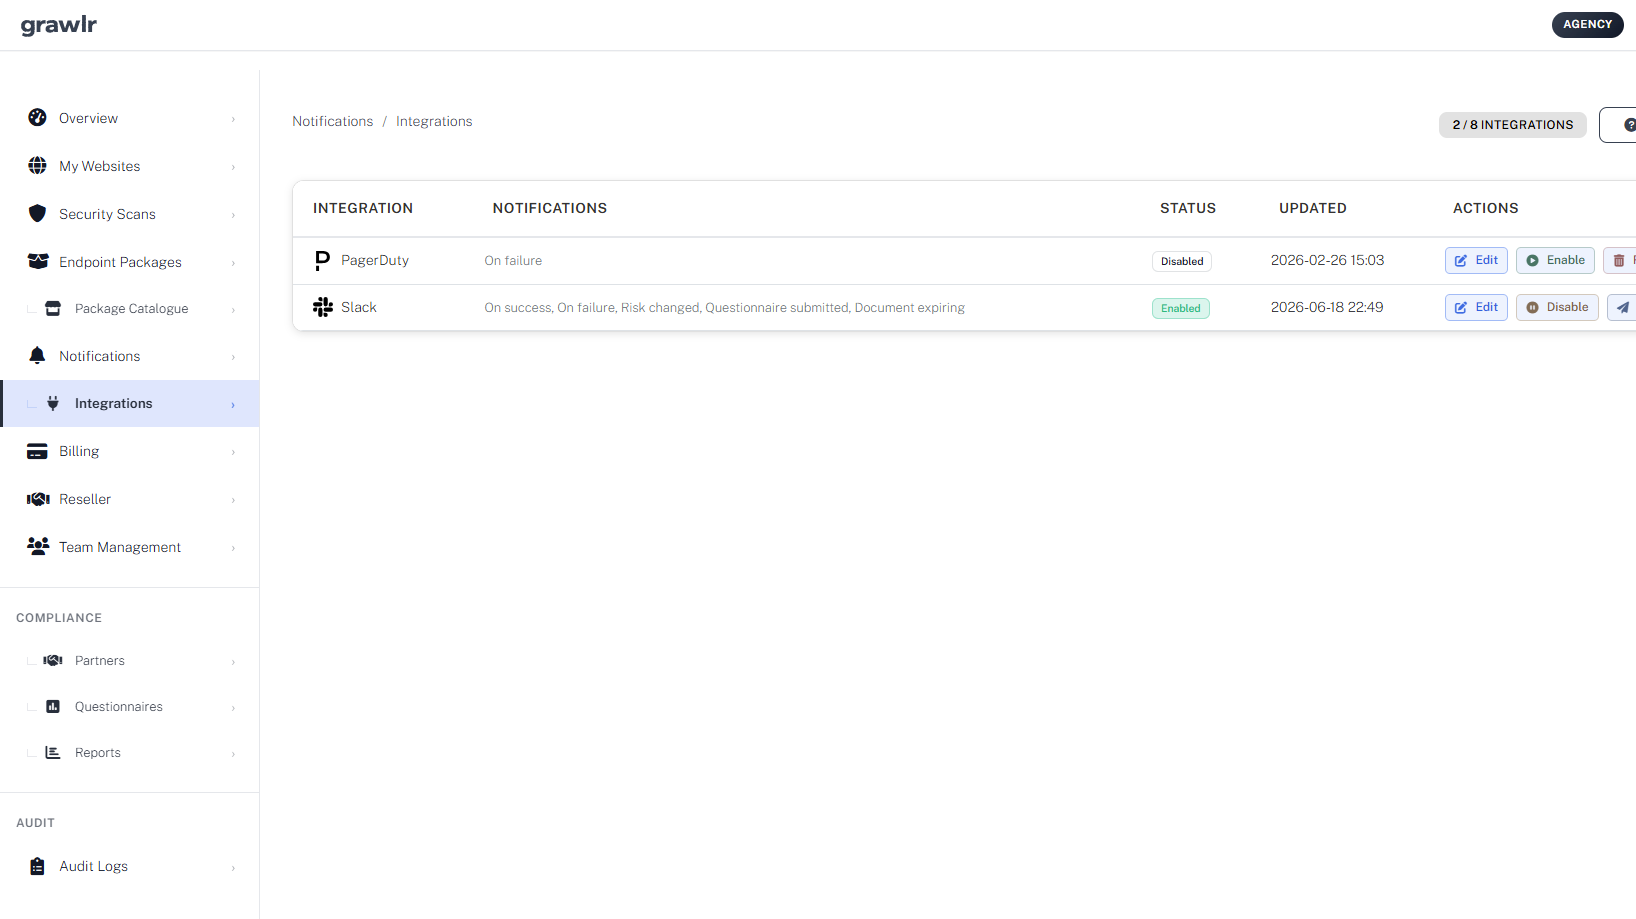
Avvisi la persona giusta quando un test fallisce
Invia errori e rischi modifiche a Slack, Discord, PagerDuty, Opsgenie, Zendesk o Zapier, in modo che i problemi raggiungano chiunque possa risolverli prima che i clienti se ne accorgano.
Gli attaccanti riutilizzano password trapelate da altri siti. Un picco di accessi falliti è spesso il primo segnale d'allarme.
Scelga quali eventi notificare: errori, variazioni di rischio o ogni risultato.
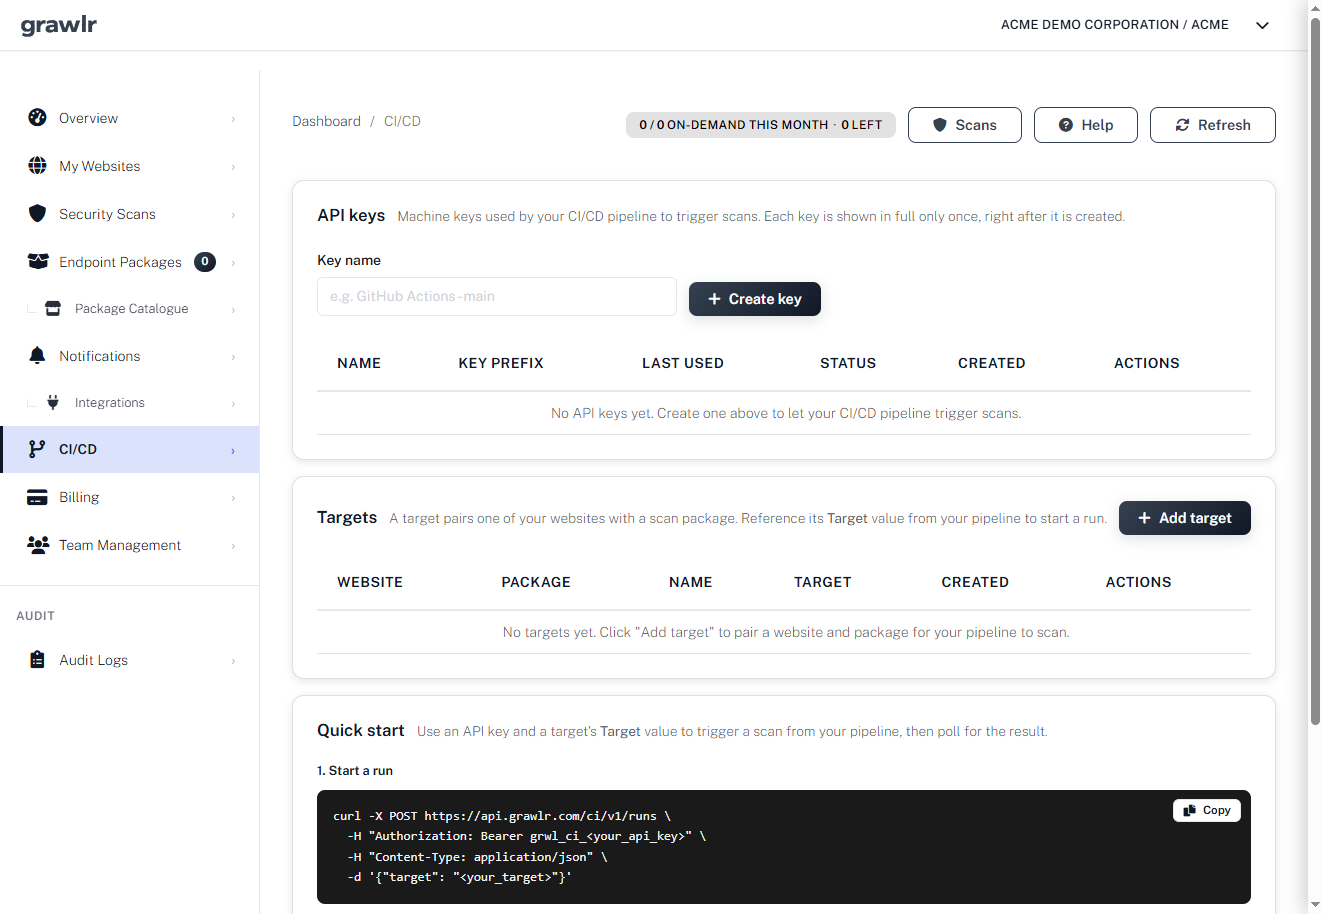
Ricontrolli dopo ogni aggiornamento di tema o plugin
Il suo stack cambia ogni settimana. Avvii una scansione su richiesta dopo ogni rilascio, o la attivi dalla sua pipeline di deploy, e confronti i punteggi fianco a fianco.
Un componente aggiuntivo che non riceve più aggiornamenti, o uno script compromesso alla fonte, può trasformare un aggiornamento di routine in un anello debole.
Attiva scansioni da GitHub Actions o da qualsiasi pipeline CI/CD con una chiave API.
- WordPress
- Shopify
- Laravel
- Spring Boot
- .NET
- React
- Angular
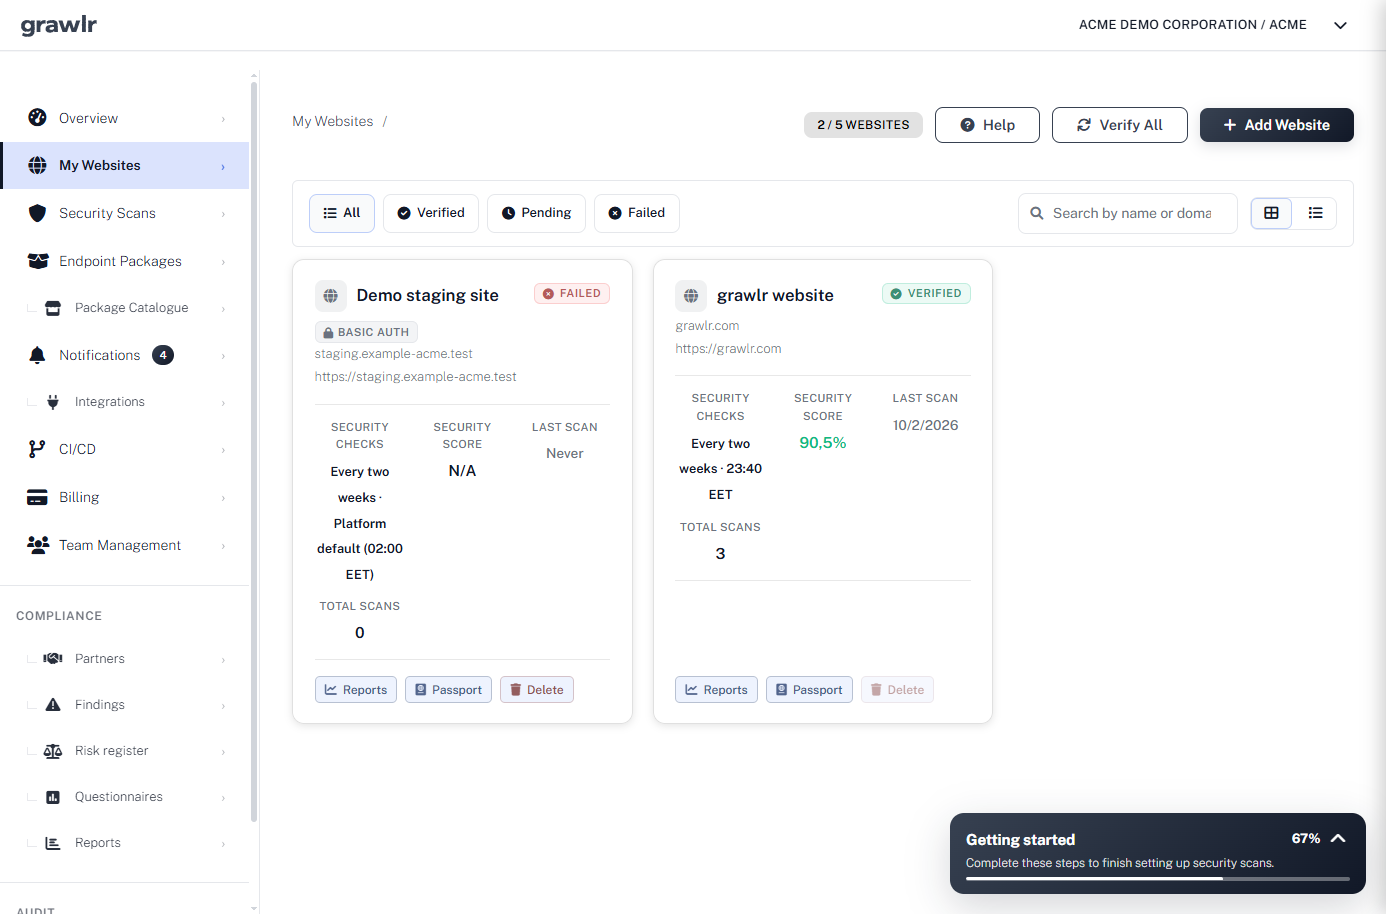
Gestisca la sicurezza di tutti i clienti da un unico account
Aggiunga i siti dei clienti al suo account Agency e scansioni ognuno di essi ogni giorno. Con il programma di rivendita, ogni cliente può avere un proprio account sotto il suo.
I suoi clienti forse pensano di essere troppo piccoli per essere notati. Gli attacchi automatizzati notano tutti, ed è per questo che i controlli continui valgono il loro prezzo.
Il piano Agency copre fino a 10 siti Web con scansioni giornaliere. Hai bisogno di più siti, scansioni o test personalizzati per app e framework cloud? Possiamo sempre mettere insieme un pacchetto personalizzato.
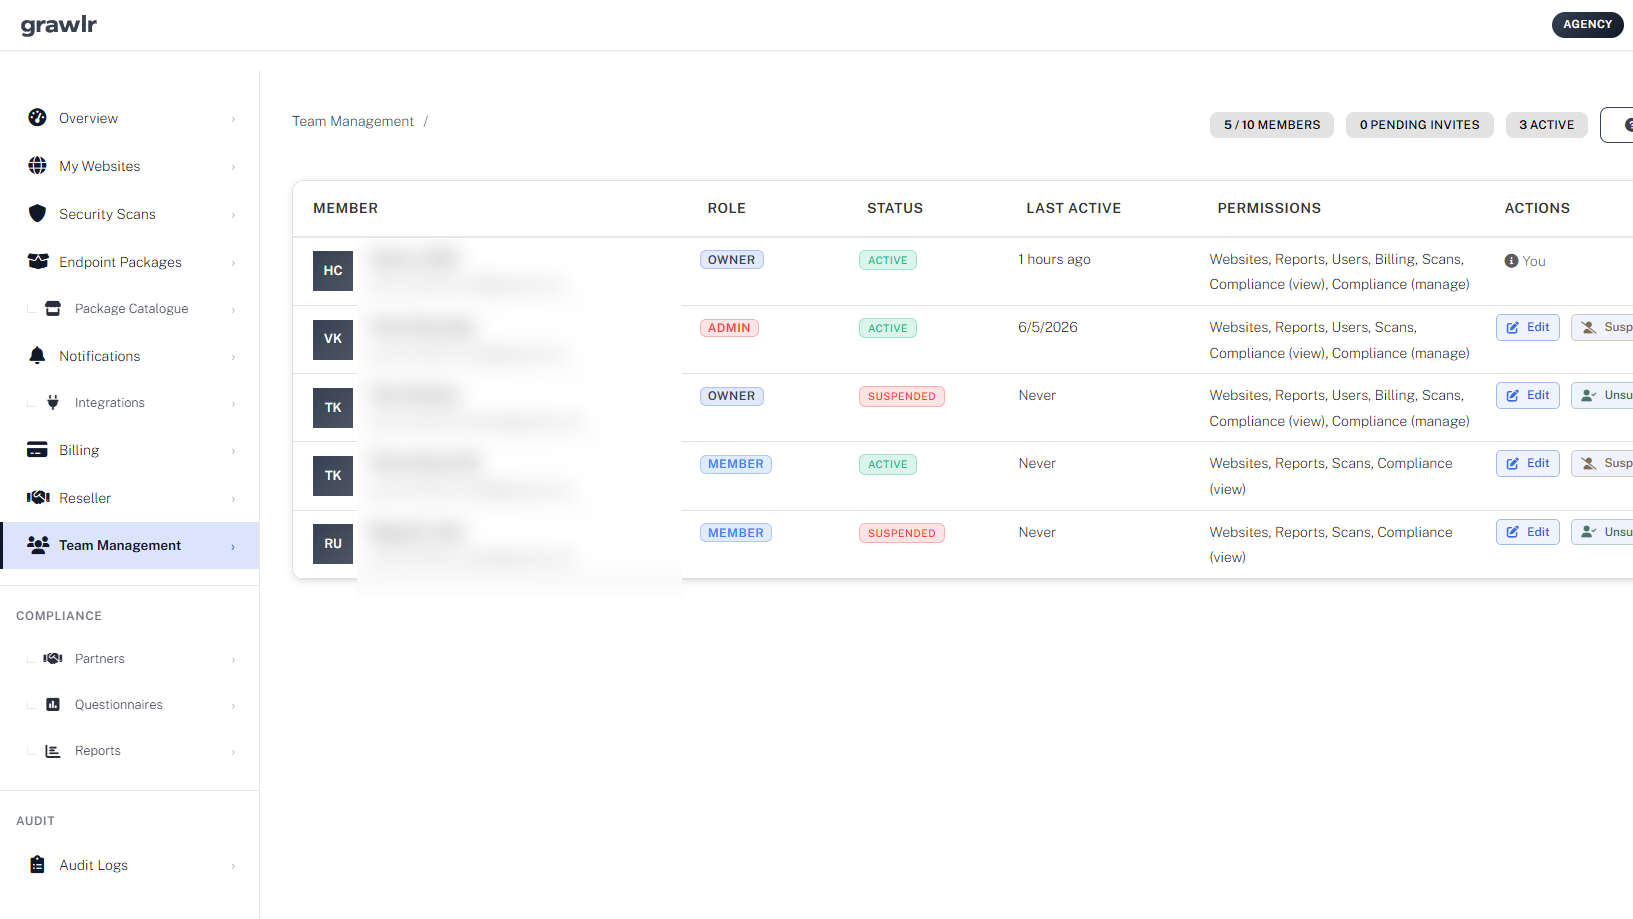
Coinvolga il suo team e i suoi clienti
Inviti fino a 15 colleghi e referenti dei clienti, ognuno con il ruolo e i permessi adatti per siti, report e fatturazione.
Un collaboratore esterno che conserva l'accesso dopo la fine di un progetto è una via d'ingresso comune. Limiti i diritti di amministratore e rimuova chi se ne va.
Sospenda o modifichi l'accesso con un clic quando un progetto termina.
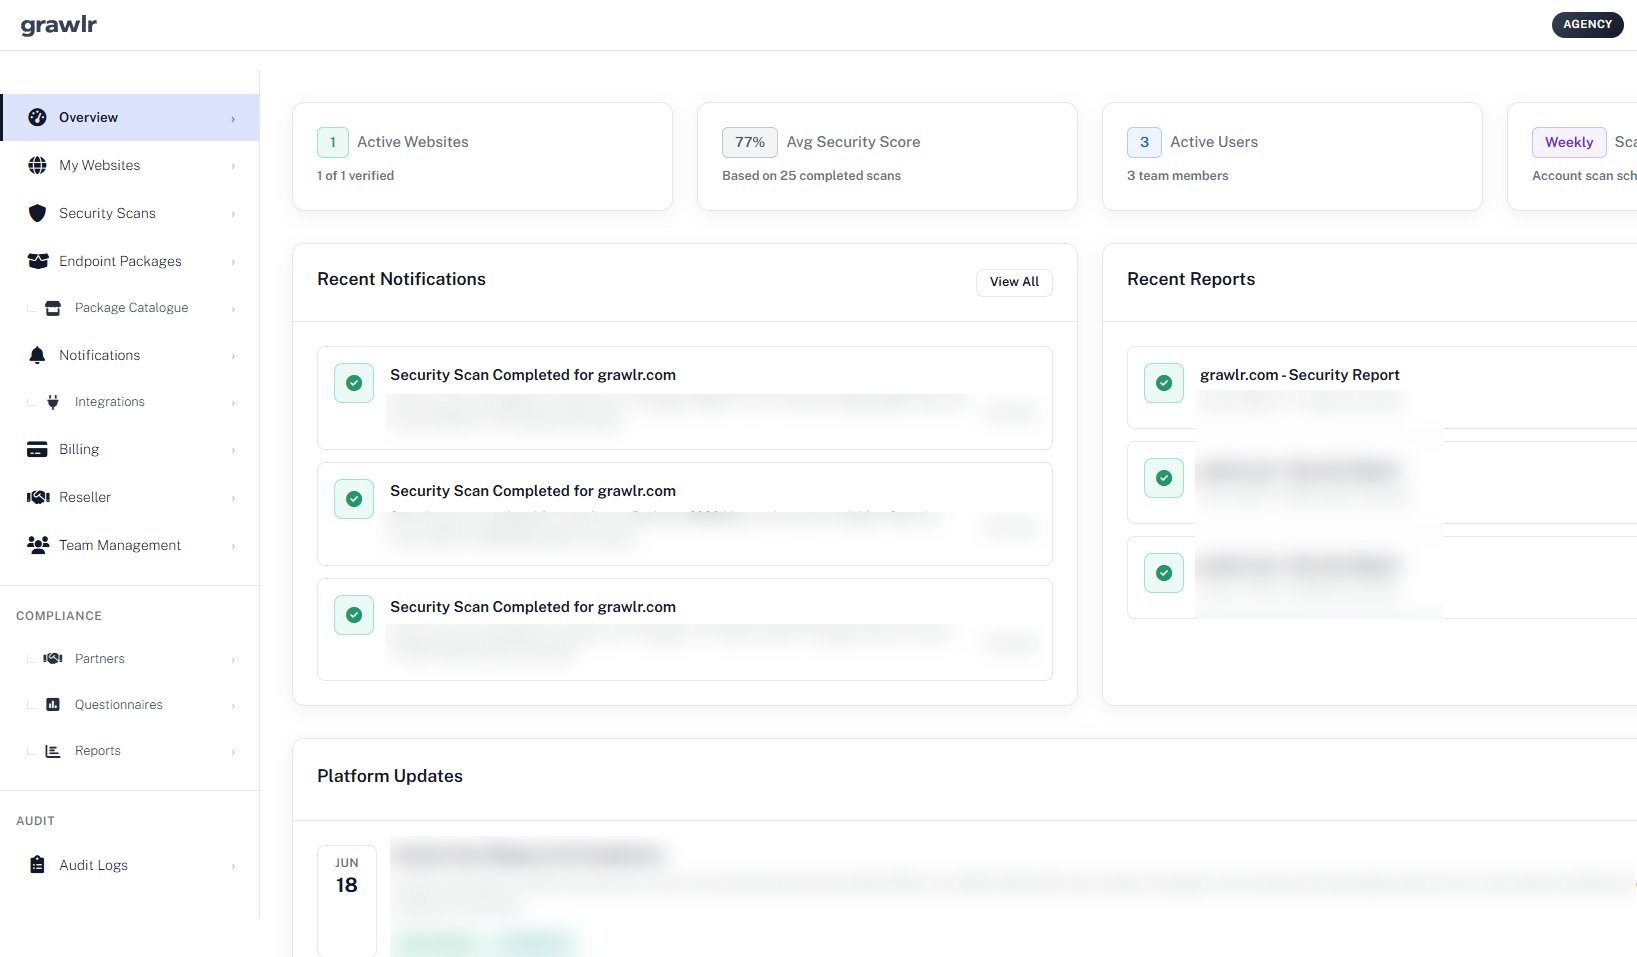
Trasformi i risultati delle scansioni in un servizio che i clienti pagano
Invii ai clienti report completi su cosa è stato testato, cosa è stato bloccato e cosa è cambiato, e lo proponga come servizio di sicurezza mensile.
Un controllo utile termina con un report comprensibile: cosa è stato bloccato, cosa no e cosa è cambiato dall'ultima volta.
Il suo portafoglio clienti cresce? Il Programma Partner aggiunge spazio per più clienti, report con il suo marchio, fatturazione personalizzata e condivisione dei ricavi.
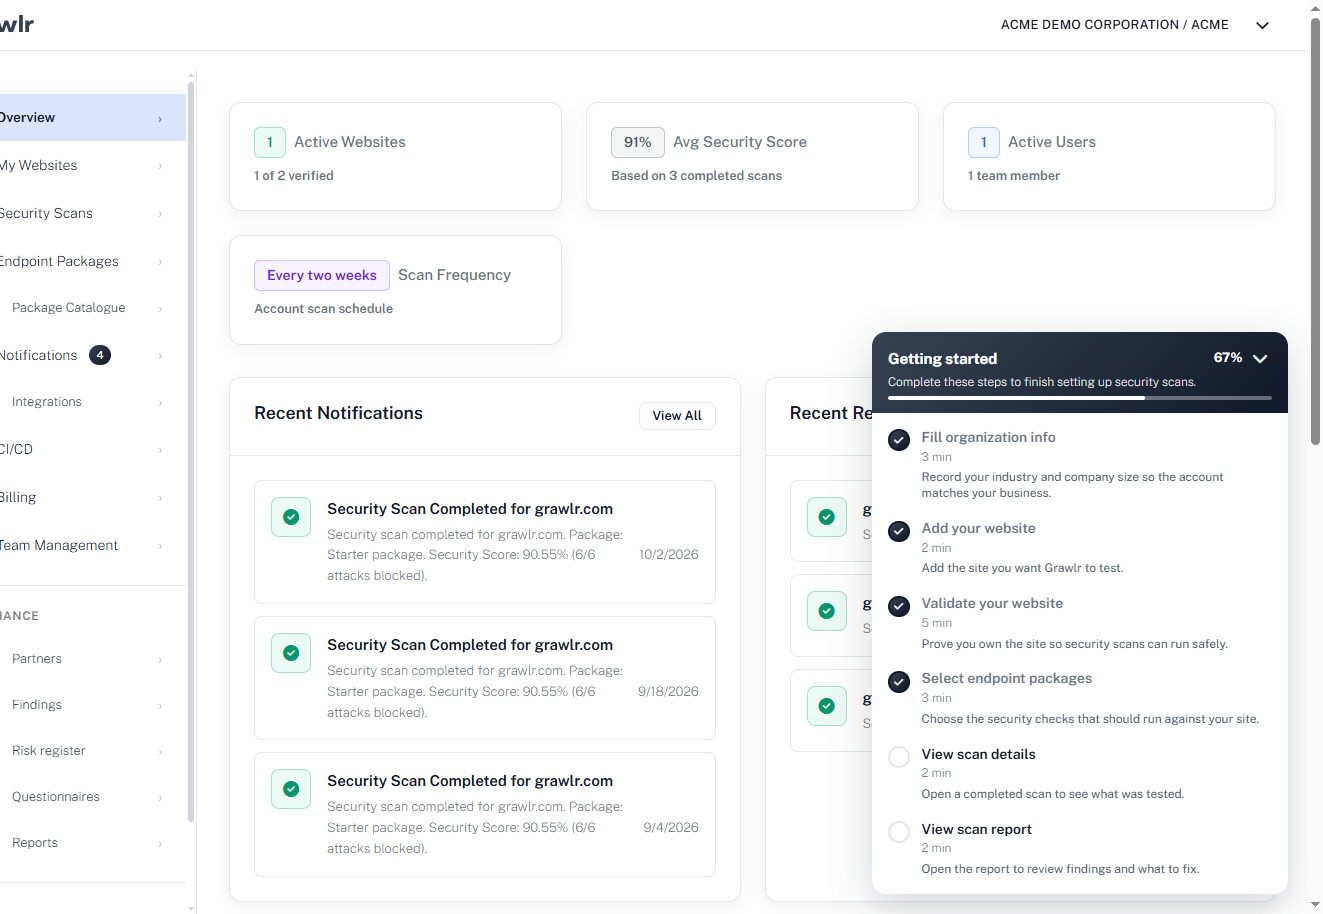
Come funziona Grawlr
Quattro passaggi dalla registrazione a un sito più sicuro. Poi tutto continua da solo.
-
Aggiunga i suoi siti
Aggiunga i suoi siti web e confermi che sono suoi. Nulla da installare.
-
Testi come un attaccante
Grawlr riproduce veri schemi di attacco contro i suoi siti secondo il calendario che sceglie.
-
Riceva un avviso
Report e avvisi chiari mostrano cosa è passato e cosa è cambiato dall'ultima volta.
-
Corregga e ricontrolli
Chiuda le falle, ripeta la scansione e mantenga attivo il ciclo man mano che il suo sito cambia.
Scopri cosa vede una botnet quando guarda il tuo sito.
Gratuito. Risultati in pochi secondi.
Monitoraggio e conformità dei partner
Cosa succede se il tuo partner commerciale viene sfruttato e i suoi sistemi vengono integrati con i tuoi?
51%
delle organizzazioni ha subito una violazione dei dati causata da una terza parte. Fonte: Istituto Ponemon
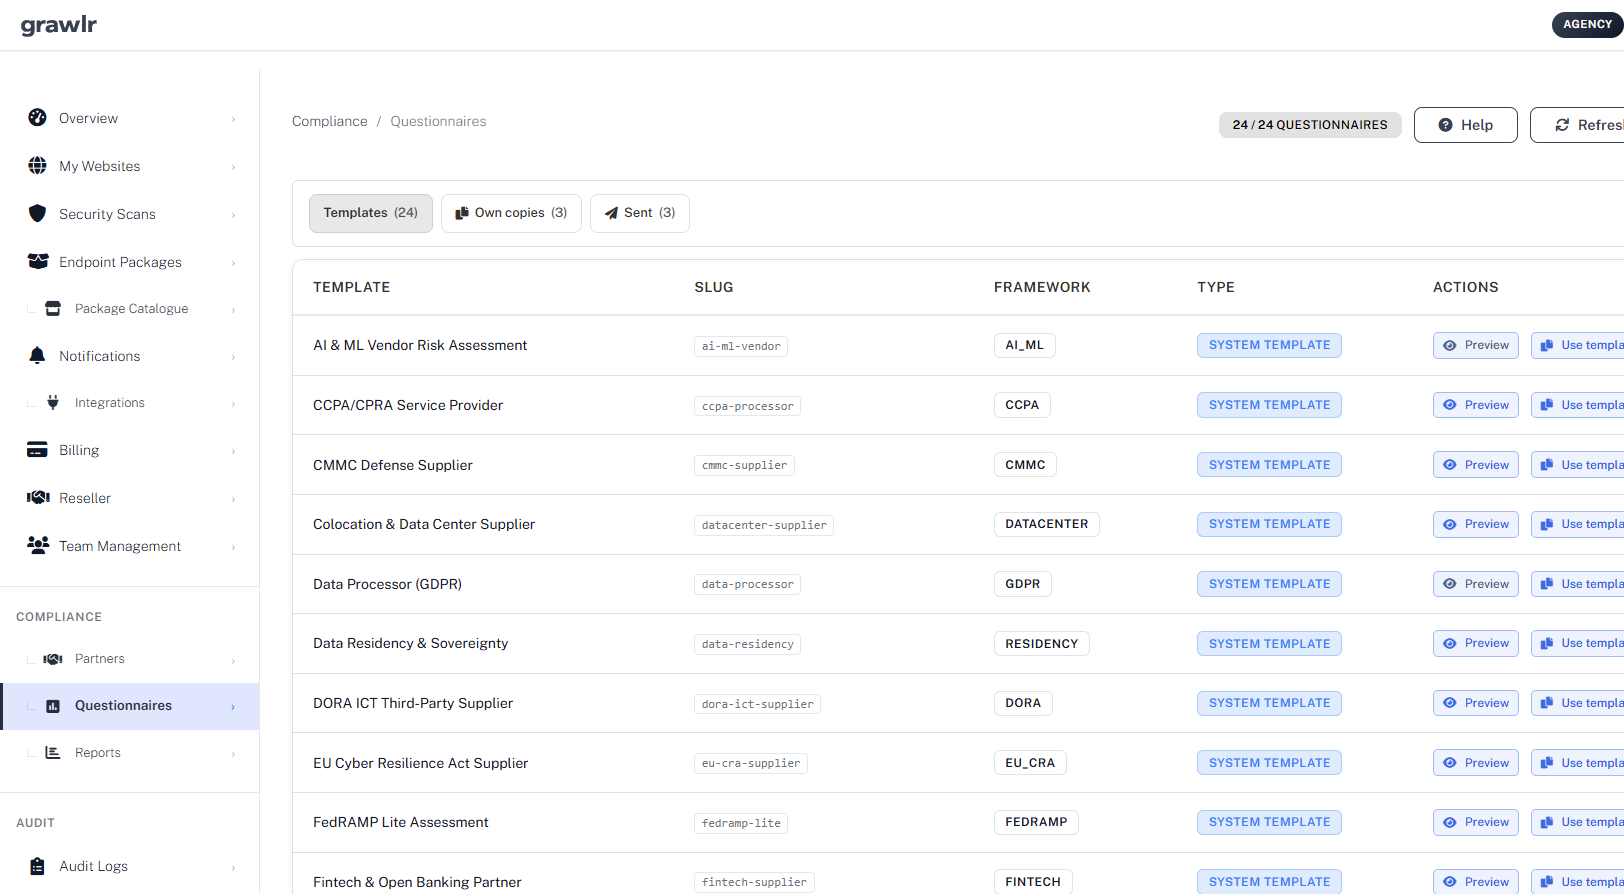
- Invia questionari già pronti. Scegli un modello per GDPR, NIS2, DORA, EU Cyber Resilience Act e altro ancora, e invialo a un fornitore in pochi clic.
- Controlla le rivendicazioni rispetto alle scansioni in tempo reale. Confronta ciò che dice un partner sulla propria sicurezza con ciò che Grawlr osserva effettivamente sui propri sistemi pubblici.
- Rimani pronto per l'audit. Risposte, prove e modifiche vengono conservate in un unico posto con una traccia di controllo, pronte per la prossima revisione.
Incluso nel piano Agency.
Tutto in un'unica piattaforma
Dalla prima scansione all'audit successivo, gli strumenti lavorano insieme.
Scansioni che si comportano come veri aggressori
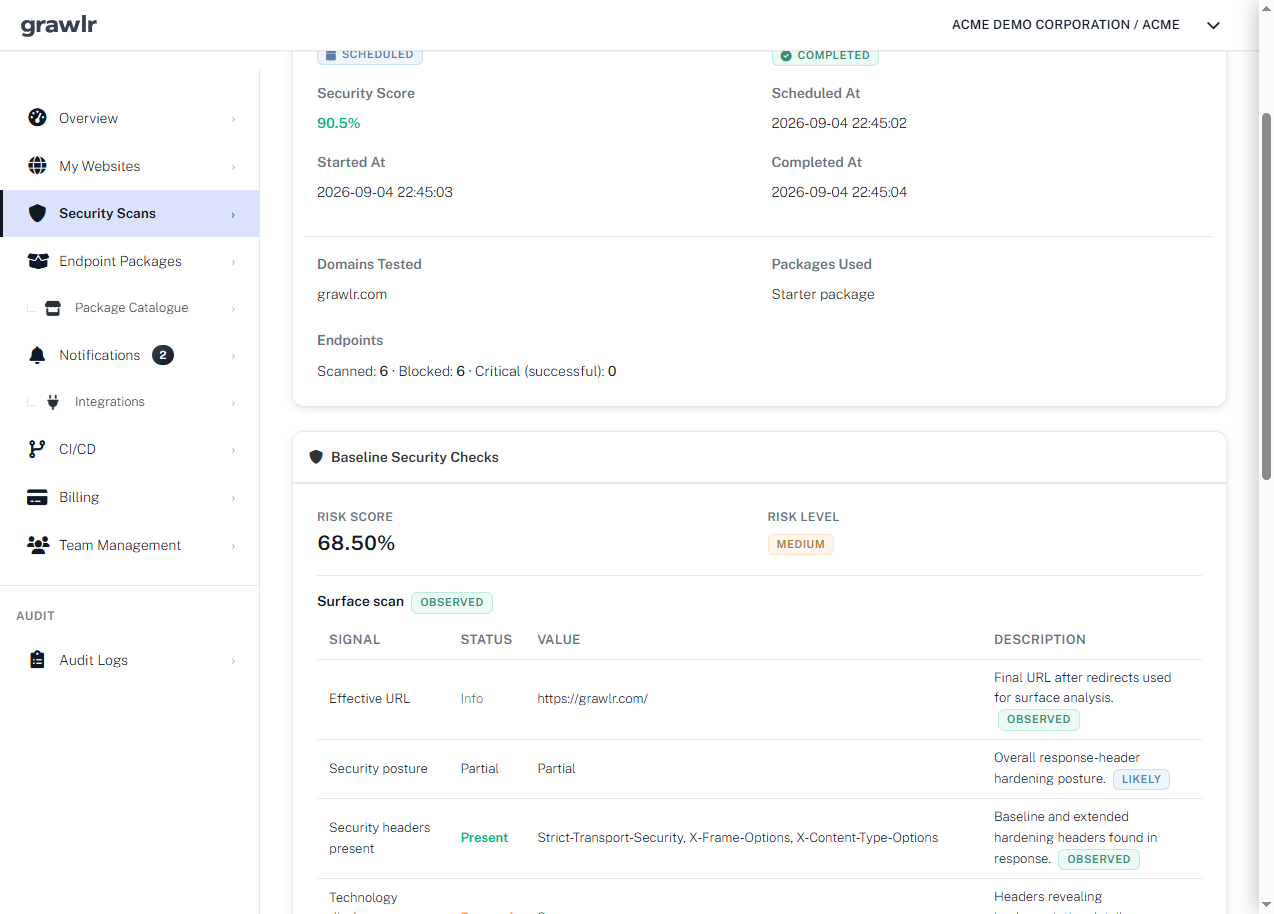
Grawlr riproduce i modelli di attacco catturati dal traffico botnet in tempo reale contro i tuoi endpoint, quindi valuta ciò che è riuscito a passare.
- Punteggio di sicurezza e livello di rischio per ogni corsa
- Controlli di base per intestazioni, TLS e tecnologia esposta
- Cronologia che mostra se stai migliorando
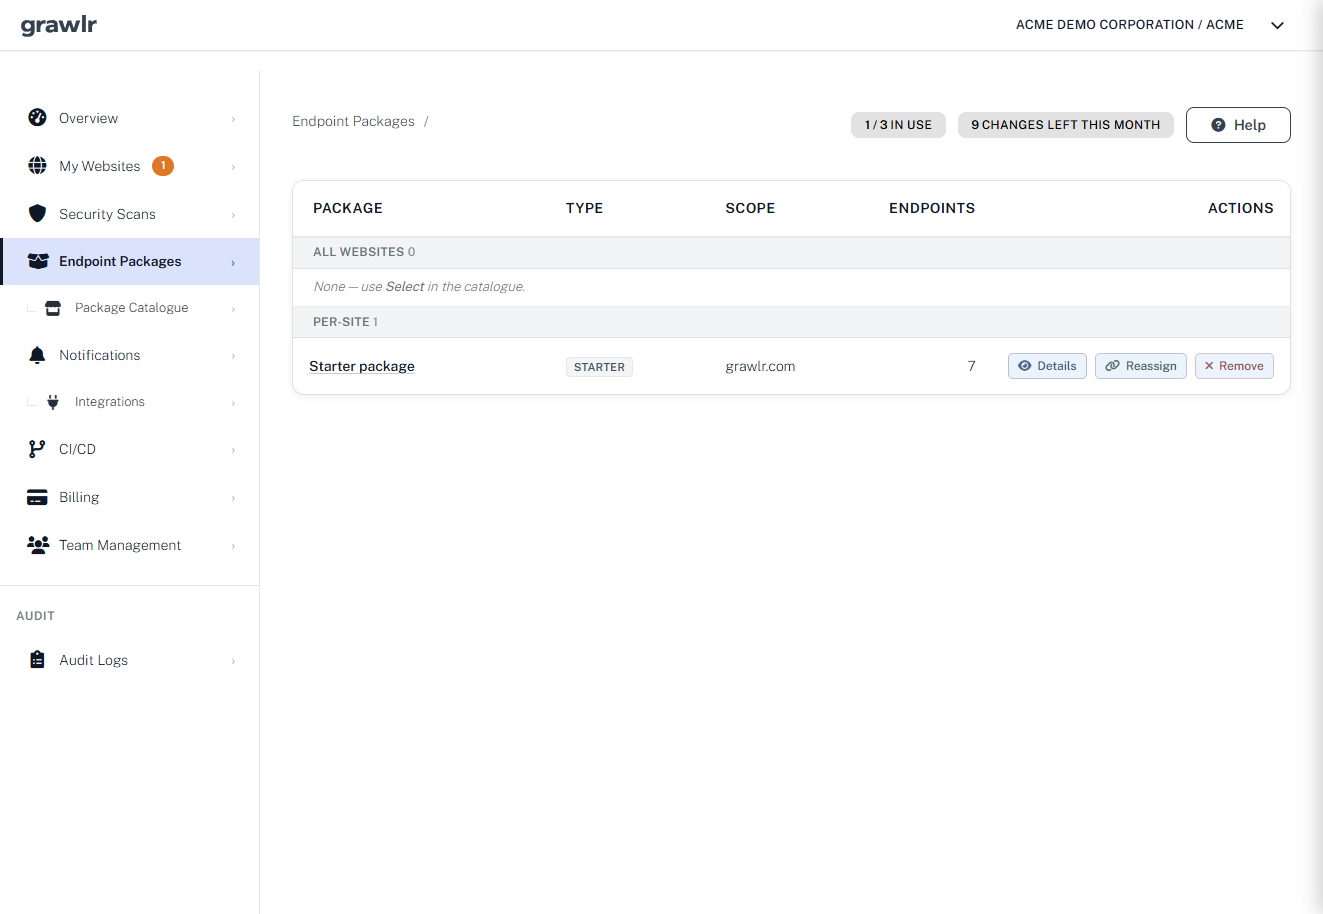
Testa i percorsi che contano per il tuo stack
Scegli pacchetti selezionati per la tua piattaforma, tipo di attacco o settore e assegnali a tutti i siti Web o solo a uno.
- Pacchetti per CMS, negozio, API ed endpoint plug-in
- Pacchetti personalizzati per app su AWS, Azure o Google Cloud e framework come Spring Boot, .NET, React o Angular
- Assegna per sito o per l'intero account
- Nuovi modelli aggiunti man mano che gli attaccanti cambiano tattica
I problemi raggiungono la persona che può risolverli
Invia gli errori di scansione, le modifiche ai rischi e gli eventi dei questionari agli strumenti già monitorati dal tuo team.
- Slack, Discord, Opsgenie, Datadog, Zendesk, n8n, Zapier e altro
- Scegli gli eventi: fallimenti, cambiamenti di rischio o qualsiasi risultato
- Attiva le scansioni dalla tua pipeline CI/CD
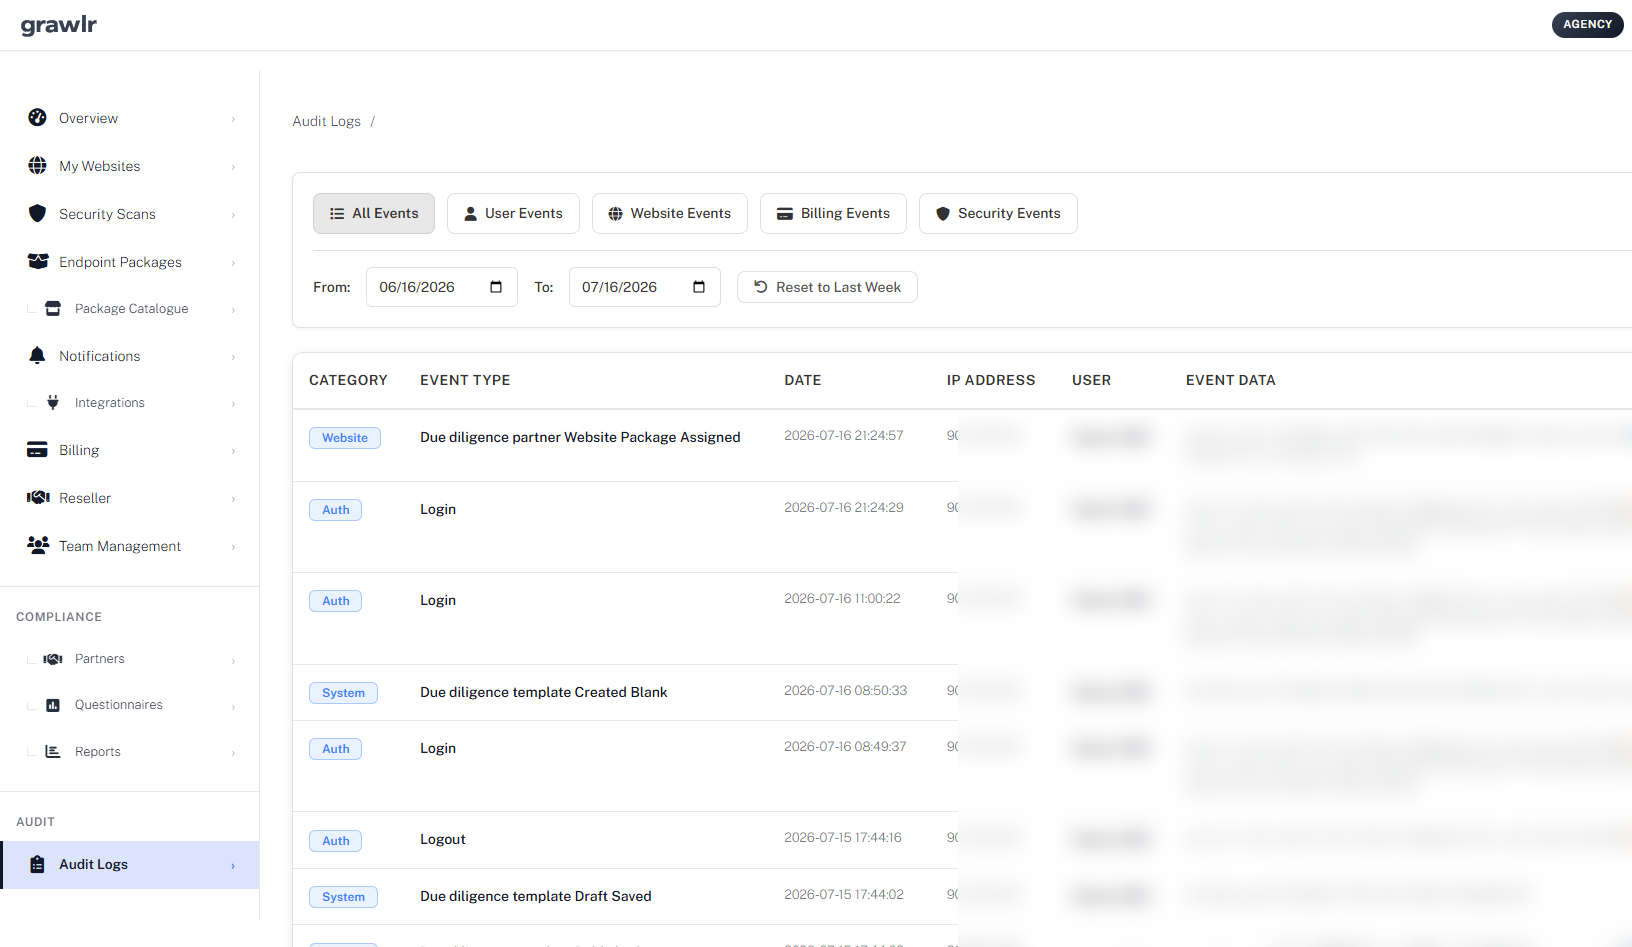
Prove che puoi consegnare a un revisore dei conti
Ogni scansione termina con un report leggibile e ogni azione significativa dell'account viene registrata nel registro di controllo.
- Report PDF da condividere con sviluppatori, host o clienti
- Log di controllo filtrato per utente, sito web, fatturazione o eventi di sicurezza
- Tendenze nel tempo anziché istantanee una tantum
Scopri quali partner ti mettono a rischio
Tieni traccia dei fornitori da cui dipendi, invia questionari e confronta le loro risposte con ciò che osservano le scansioni.
- Modelli già pronti per i principali framework
- Record del partner con autorizzazione alla scansione
- Affermazioni verificate rispetto a prove dal vivo
Confronto
Fa per me? Scopra come i test di attacco continui si confrontano con scanner, firewall e penetration test una tantum.
| Approccio alla sicurezza | Scanner tradizionali (Qualys, Nessus) |
Firewall per applicazioni web (Cloudflare, AWS WAF) |
Penetration test (Servizi manuali) |
Grawlr (Test di attacco continui) |
|---|---|---|---|---|
| Convalida dell'attacco | ||||
| Metodo di rilevamento | Solo firme statiche | Blocco di pattern noti | Solo test manuali | Apprendimento dal comportamento reale degli attacchi |
| Intelligence sugli attacchi | Database di vulnerabilità generico | Protezione basata su regole | Valutazione una tantum | Pattern di attacco di botnet attive |
| Frequenza dei test | Mensile nella migliore delle ipotesi | Nessun test (solo blocco) | Trimestrale o annuale | Scansioni ricorrenti automatizzate |
| Complessità di configurazione | Deployment complesso | Richiede modifiche DNS | Settimane di pianificazione | Verifica del dominio in 5 minuti |
| Monitoraggio e conformità dei partner | ||||
| Validazione delle affermazioni dei fornitori | Nessun questionario fornitori | Non applicabile | Questionari puntuali al massimo | Affermazioni verificate rispetto a prove di scansione aggiornate |
| Questionari di rischio fornitori | Nessun modulo rischio fornitori integrato | Non applicabile | Di solito un incarico di consulenza separato | Questionari, monitoraggio dei partner e valutazione del rischio in un unico spazio |
| Reportistica di conformità | Esportazione dei risultati con contesto aziendale limitato | Nessun report di evidenza di conformità | Report PDF manuali per singolo incarico | Report di confronto e trend per audit e revisioni fornitori |
| Costo | ||||
| Struttura dei costi | Tipicamente centinaia o migliaia al mese | Prezzi di protezione basati sull’uso | Migliaia per incarico | Da €8.99 al mese |
Domande frequenti
Posso eseguire test di attacco sul mio sito live?
Puoi, ma trattalo come un vero attacco. Grawlr testa solo i domini che hai verificato, esegue i pacchetti che scegli ed evita lo sfruttamento distruttivo. I pacchetti più pesanti inviano comunque un vero e proprio traffico di attacco, che può rallentare o addirittura distruggere un sito fragile. Consigliamo vivamente di testare prima un ambiente di prova o di gestione temporanea, di mantenere un backup aggiornato e di pianificare le scansioni di produzione al di fuori delle ore di punta. Sono supportati i siti di gestione temporanea dietro HTTP Basic Auth.
Devo installare qualcosa?
No. La scansione non richiede agenti, plug-in o modifiche al server. L'unico passaggio di configurazione è un controllo di proprietà una tantum: carica un file, aggiungi un record DNS o aggiungi un meta tag. Successivamente, Grawlr testa il tuo sito dall'esterno come farebbe un utente malintenzionato.
In cosa differisce da un firewall?
Un firewall blocca il traffico che riconosce. Grawlr verifica se le tue difese reggono effettivamente riproducendo modelli di attacco botnet reali contro il tuo sito e mostrando cosa è riuscito a passare. I due lavorano bene insieme.
Come funzionano i questionari fornitori?
Scegli un modello già pronto, invialo a un fornitore e lui risponderà tramite un collegamento sicuro senza bisogno di un account. Le loro risposte si trovano accanto a ciò che Grawlr osserva sui loro sistemi pubblici, quindi puoi individuare affermazioni che non corrispondono.
Quali framework sono coperti?
I modelli includono GDPR, NIS2, DORA, EU Cyber Resilience Act, ISO 27001, SOC 2, PCI DSS, HIPAA e altro ancora. Ti aiutano a raccogliere prove dai fornitori; non sono una certificazione di Grawlr o della tua attività.
Cosa include la scansione rapida gratuita?
Un'istantanea di come appare esposto il tuo sito dall'esterno, pronta in pochi secondi: come ti confronti con il tuo settore, se sono impostate protezioni di base del browser e quali dettagli software rivela il tuo sito. Nessuna registrazione e nessuna carta di credito. Per un test completo degli attacchi, avvia una prova.
Altre domande? Leggi le domande frequenti complete
Trovi i suoi punti deboli prima degli attaccanti
Esegua un Quick Scan gratuitoScansione rapida gratuita. Nessuna carta di credito richiesta.