Verifizieren Sie Ihre Sicherheit
Spielen Sie reale Angriffsmuster gegen Ihre Websites und APIs ab, um zu sehen, was jetzt tatsächlich exponiert und ausnutzbar ist.
Grawlr verbindet kontinuierliche Sicherheitsvalidierung mit überprüfbarem Lieferantenvertrauen – damit Sie Lieferanten nicht nur fragen, ob sie sicher sind, sondern es auch nachprüfen.
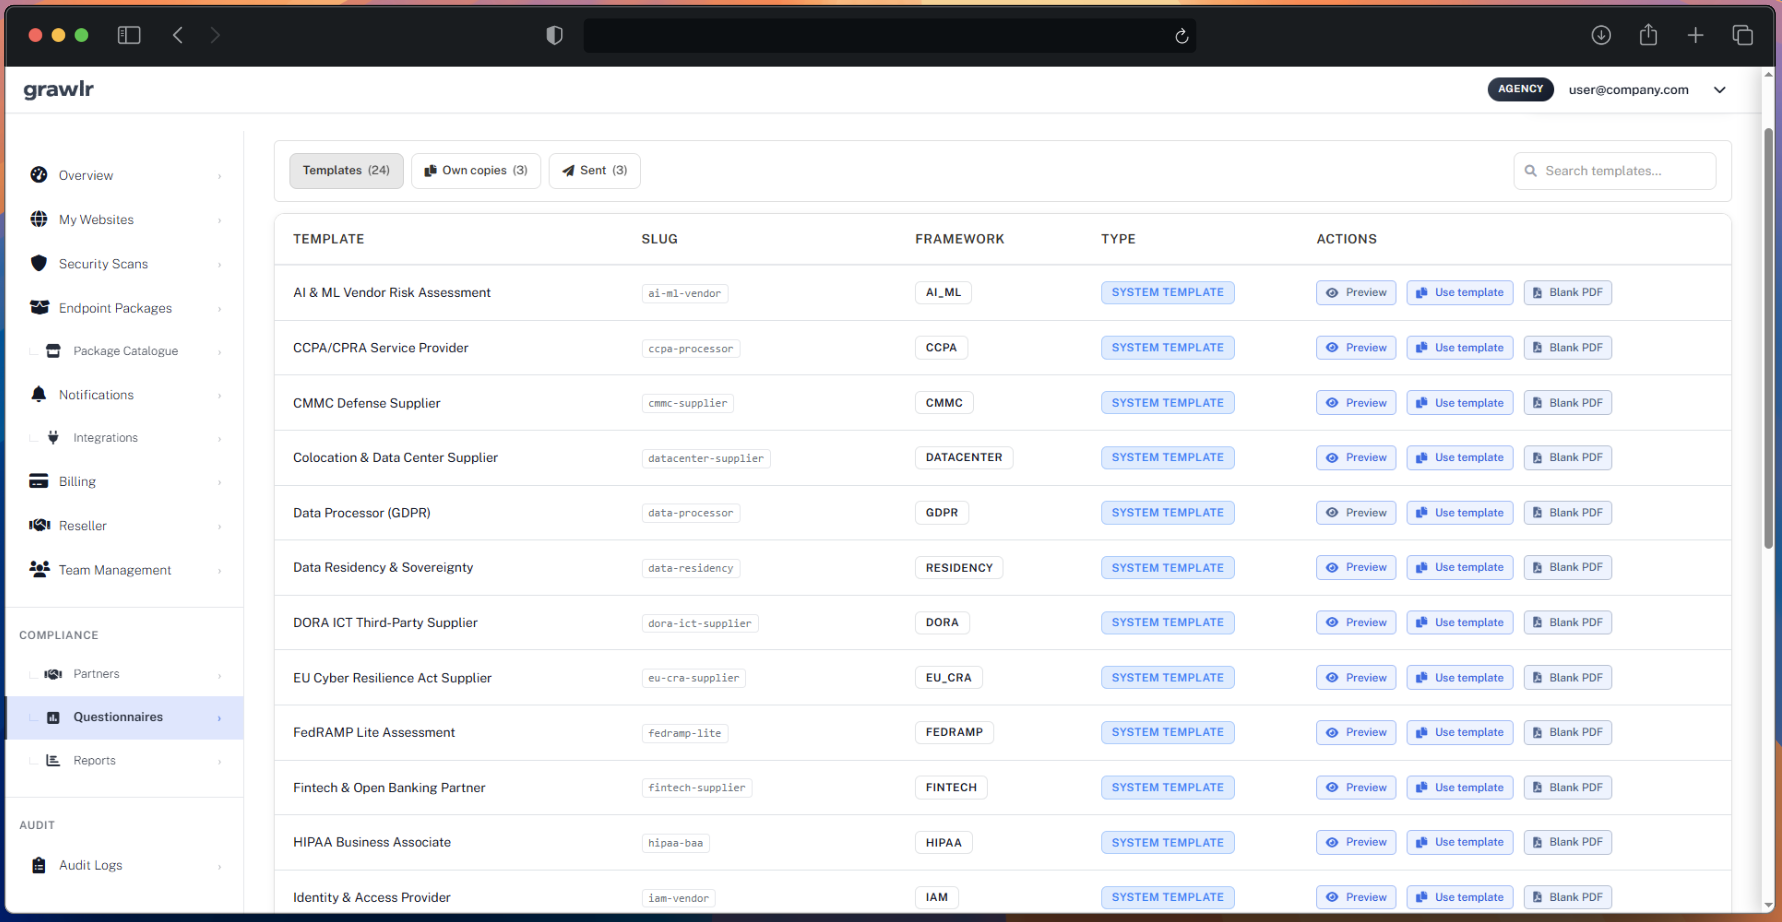
Die meisten Tools scannen entweder Schwachstellen oder sammeln Fragebögen. Grawlr macht beides – und prüft, ob Lieferantenaussagen gegen aktuelle Nachweise bestehen.
Spielen Sie reale Angriffsmuster gegen Ihre Websites und APIs ab, um zu sehen, was jetzt tatsächlich exponiert und ausnutzbar ist.
Senden Sie Sicherheitsfragebögen, verknüpfen Sie Partner-Websites und markieren Sie Widersprüche, wenn Aussagen nicht zu Scan- oder Referenzwert-Nachweisen passen.
Verwandeln Sie Validierungsergebnisse, Partner-Risiko und Nachweise in klare Berichte—und exportieren Sie Auditor-Pakete, wenn Sie prüfungsbereite Belege brauchen.
Angriffsvolumen, Lieferantenrisiko und Breach-Kosten steigen weiter. Punktuelle Checks lassen Lücken, die Angreifer und Auditoren gleichermaßen bemerken.
600M+
Cyberangriffe, die jeden Tag weltweit versucht werden
51%
der Verletzungen betreffen einen Drittanbieter-Lieferanten
24/7
Angreifer prüfen exponierte Systeme rund um die Uhr
4,44 Mio. $
Durchschnittliche Kosten einer Datenschutzverletzung
Ein durchgängiger Kreislauf – von der Erfassung der Angriffsfläche bis zu klaren nächsten Schritten – für Sicherheitsteams und Compliance-Verantwortliche.
Kartieren Sie die Websites und Lieferanten, die Sie schützen und nachweisen müssen.
Schwachstellen, Fragebogenlücken und fehlende Nachweise sichtbar machen.
Reale Angriffsmuster ausführen und Lieferantenantworten gegen Live-Ergebnisse prüfen.
Erhalten Sie priorisierte Korrekturen und prüfungsfertige Berichte – und führen Sie den Kreislauf kontinuierlich fort.
Ist es das Richtige für mich? Sehen Sie, wie sich unser überprüfbaren Vertrauens von traditionellen Cyber-Sicherheitsmethoden unterscheidet
| Sicherheitsansatz | Traditionelle Scanner (Qualys, Nessus) |
Web-App-Firewalls (Cloudflare, AWS WAF) |
Penetration Testing (Manuelle Services) |
Grawlr (Überprüfbares Vertrauen) |
|---|---|---|---|---|
| Erkennungsmethode | Nur statische Signaturen | Blockierung bekannter Muster | Nur manuelle Tests | Lernen aus realem Angriffsverhalten |
| Angriffsintelligenz | Allgemeine Schwachstellendatenbank | Regelbasierter Schutz | Einmalige Bewertung | Live-Botnet-Angriffsmuster |
| Validierung von Lieferantenaussagen | Keine Lieferantenfragebögen | Nicht anwendbar | Höchstens punktuelle Fragebögen | Aussagen gegen Live-Scan-Nachweise geprüft |
| Lieferantenrisiko-Fragebögen | Kein integriertes Lieferantenrisiko-Modul | Nicht anwendbar | Meist separates Beratungsengagement | Fragebögen, Partner-Tracking und Risikobewertung an einem Ort |
| Compliance-Berichterstattung | Findings-Export, begrenzter Geschäftskontext | Keine Compliance-Nachweisberichte | Manuelle PDF-Berichte pro Engagement | Vergleichs- und Trendberichte für Audits und Lieferantenprüfungen |
| Testfrequenz | Monatlich im besten Fall | Kein Testing (nur Blockierung) | Vierteljährlich oder jährlich | Automatisierte wiederkehrende Scans |
| Kostenstruktur | Typischerweise Hunderte bis Tausende pro Monat | Nutzungsbasierte Schutzpreise | Tausende pro Engagement | Ab €8.99 pro Monat |
| Testphase / Zeit bis zum ersten Mehrwert | Üblicherweise Proof-of-Concept + Einrichtungszyklen | Kein testbasierter Arbeitsablauf | Terminplanung erforderlich | 14-tägige Testphase, erste Scans in wenigen Minuten |
| Portfolio-Skalierung | Breite Scanner-Abdeckung, aufwendigerer Betrieb | Schutz zuerst, Testumfang variiert je nach Setup | Je Auftrag begrenzt | Je nach Tarif bis zu unbegrenzt viele Websites |
| Integrationen & Arbeitsablauf | Integrationen hängen von Produkt/Edition ab | Starkes Ökosystem, Testkontext ist eingeschränkt | Meist manuelle Berichtsübergabe | Integrierte Integrationen mit Unterstützung für operative Arbeitsabläufe |
| Kontrollen für Großunternehmen | Verfügbar in höheren Editionen und Add-ons | Fokus auf Traffic-Kontrolle und Richtliniendurchsetzung | Hängt vom Vertragsumfang ab | Der Angebot für Großunternehmen umfasst KI-gestützte Tests, Netzwerkkontrollen und individuelle API-Pakete |
| Zero-Day-Erkennung | Erfordert Signatur-Updates | Blockiert nur bekannte Angriffe | Abhängig von der Erfahrung des Testers | Lernt täglich neue Angriffsmuster |
| Einrichtungsaufwand | Komplexe Bereitstellung | DNS-Änderungen erforderlich | Wochenlange Terminplanung | 5-Minuten-Domain-Verifizierung |
| Praxisnahe Genauigkeit | Viele False Positives | Nur reaktiver Schutz | Genau, aber selten | Spiegelt tatsächliches Angriffsverhalten wider |
| Für nicht-technische Nutzer geeignet? | Technische Kenntnisse erforderlich | Einige technische Kenntnisse erforderlich | Abstimmung mit Entwicklern essenziell | Ja! |
Sprechen Sie mit unserem Team über kontinuierliche Validierung, Lieferanten-Vertrauensprüfung und Compliance-Berichterstattung für Ihren Arbeitsablauf.