Varmista tietoturvasi
Toista todellisia hyökkäysmalleja verkkosivustoja ja API-rajapintoja vastaan nähdäksesi, mikä on tällä hetkellä aidosti avoinna ja hyödynnettävissä.
Grawlr yhdistää jatkuvan tietoturvan validoinnin ja toimittajien luotettavuuden todentamisen – et siis vain kysy toimittajilta, ovatko ne turvallisia, vaan tarkistat asian.
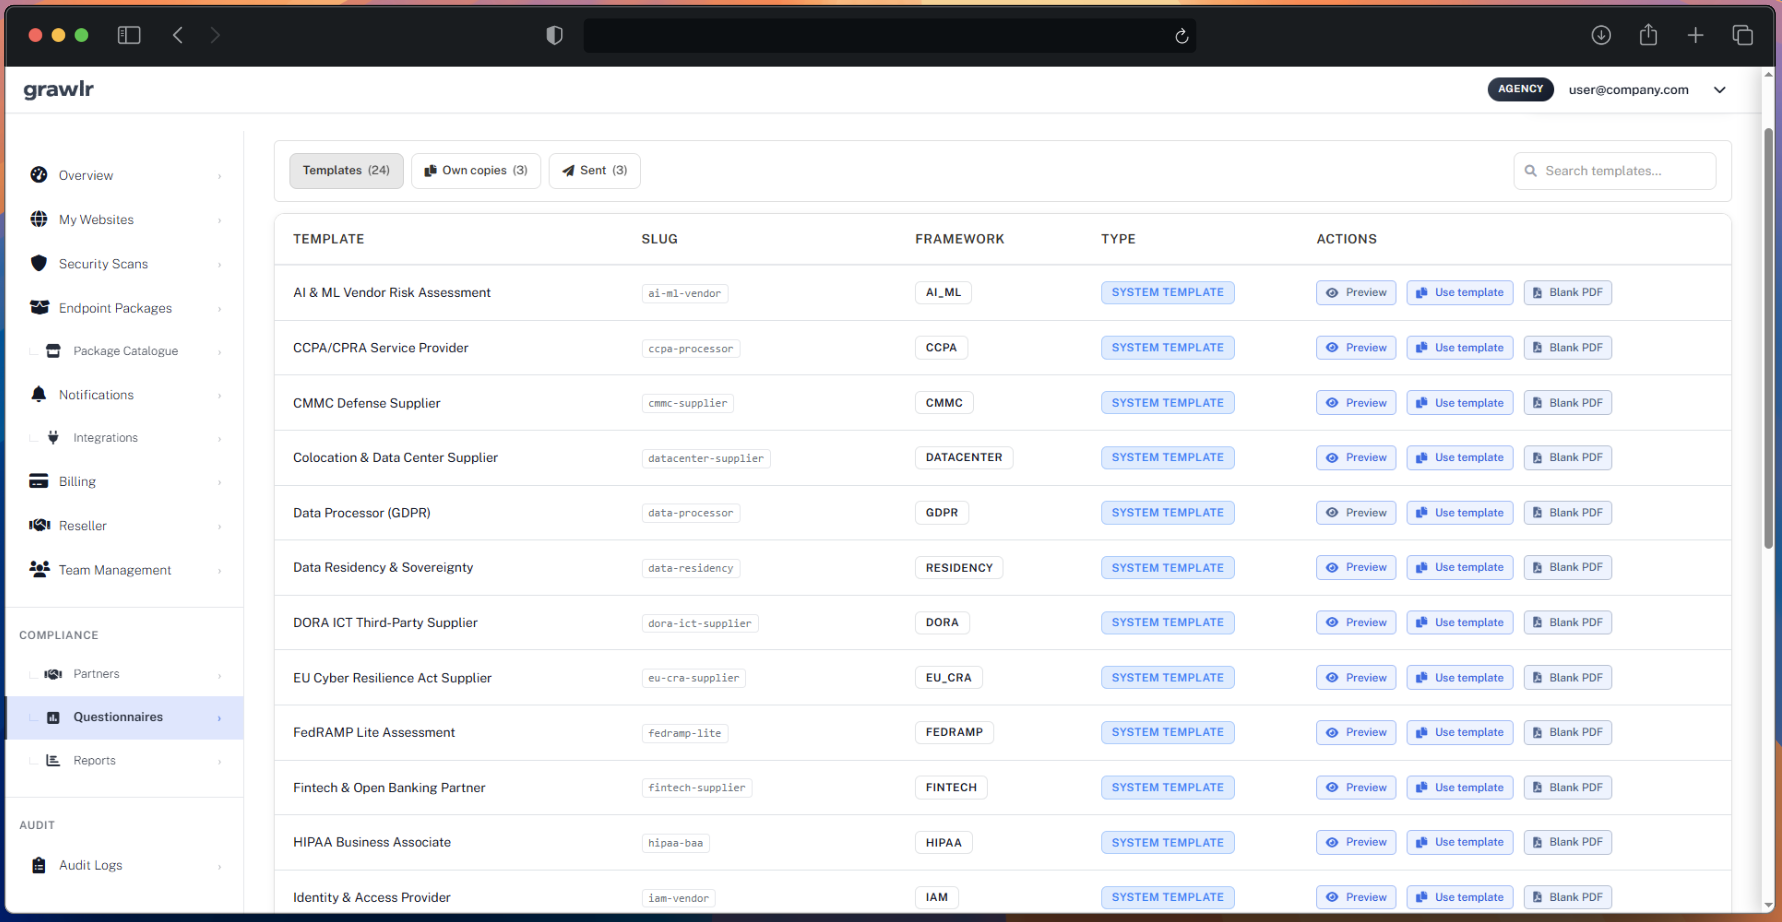
Useimmat työkalut joko etsivät haavoittuvuuksia tai keräävät kyselylomakkeita. Grawlr tekee molemmat ja tarkistaa, tukevatko ajantasaiset todisteet toimittajien väitteitä.
Toista todellisia hyökkäysmalleja verkkosivustoja ja API-rajapintoja vastaan nähdäksesi, mikä on tällä hetkellä aidosti avoinna ja hyödynnettävissä.
Lähetä tietoturvakyselyitä, liitä kumppanien verkkosivustot ja merkitse ristiriidat, kun väitteet eivät vastaa skannaus- tai vertailutason todisteita.
Muuta validointitulokset, kumppaniriskit ja todisteet selkeiksi raporteiksi—ja vie auditor-paketteja, kun tarvitset tarkastukseen valmiita todisteita.
Hyökkäysten määrä, toimittajariski ja tietomurron kustannus nousevat edelleen. Kertaluonteiset tarkistukset jättävät aukkoja, jotka sekä hyökkääjät että auditoijat huomaavat.
600M+
Kyberhyökkäystä yritetään joka päivä maailmanlaajuisesti
51%
tietomurroista liittyy kolmannen osapuolen toimittajaan
24/7
Hyökkääjät tutkivat avoimia järjestelmiä vuorokauden ympäri
4,44 M$
Tietomurron keskimääräinen kustannus
Yhtenäinen prosessi hyökkäyspinnan kartoituksesta selkeisiin seuraaviin vaiheisiin – tietoturva- ja vaatimustenmukaisuustiimeille.
Kartoita verkkosivustot ja toimittajat, jotka sinun on suojattava ja joiden turvallisuudesta tarvitset näyttöä.
Tunnista heikot kohdat, kyselylomakkeiden puutteet ja puuttuvat todisteet.
Suorita todellisia hyökkäysmalleja ja vertaa toimittajien vastauksia ajantasaisiin tuloksiin.
Saat priorisoidut korjaukset ja auditointivalmiit raportit – ja voit jatkaa seurantaa keskeytyksettä.
Sopiiko tämä minulle? Katso, miten todennettavaan luottamukseen perustuva lähestymistapamme vertautuu perinteisiin kyberturvallisuusmenetelmiin
| Tietoturvalähestymistapa | Perinteiset skannerit (Qualys, Nessus) |
Verkkosovelluspalomuurit (Cloudflare, AWS WAF) |
Penetraatiotestaus (Manuaaliset palvelut) |
Grawlr (Todennettava luottamus) |
|---|---|---|---|---|
| Havaitsemismenetelmä | Vain staattiset tunnisteet | Tunnettujen mallien esto | Vain manuaalinen testaus | Oppii todellisesta hyökkäyskäyttäytymisestä |
| Hyökkäystiedustelu | Yleinen haavoittuvuustietokanta | Sääntöpohjainen suojaus | Kertaluonteinen arviointi | Ajantasaiset bottiverkkojen hyökkäysmallit |
| Toimittajaväitteiden validointi | Ei toimittajakyselyitä | Ei sovellettavissa | Parhaimmillaan kertaluonteisia kyselyitä | Väitteet tarkistetaan ajantasaisia skannaustuloksia vasten |
| Toimittajariskikyselyt | Ei sisäänrakennettua toimittajariskimoduulia | Ei sovellettavissa | Yleensä erillinen konsultointitoimeksianto | Kyselyt, kumppaniseuranta ja riskipisteytys yhdessä paikassa |
| Vaatimustenmukaisuusraportointi | Löydösten vienti, rajallinen liiketoimintakonteksti | Ei vaatimustenmukaisuuden todisteraportteja | Manuaaliset PDF-raportit per toimeksianto | Vertailu- ja trendiraportit auditointeihin ja toimittaja-arviointeihin |
| Testaustiheys | Parhaimmillaan kuukausittain | Ei testausta (vain esto) | Neljännesvuosittain tai vuosittain | Automaattiset toistuvat skannaukset |
| Kustannusrakenne | Tyypillisesti satoja–tuhansia kuukaudessa | Käyttöön perustuva suojaushinnoittelu | Tuhansia per toimeksianto | Alkaen €8.99 / kk |
| Kokeilu / aika ensimmäiseen hyötyyn | Yleensä konseptitodistus ja useita käyttöönottokierroksia | Ei kokeilupohjaista testausprosessia | Toteutuksen aikataulutus vaaditaan | 14 päivän kokeilu, ensimmäiset skannaukset minuuteissa |
| Portfolion mittakaava | Laaja skannerikattavuus, raskaammat operaatiot | Suojaus ensin, testauksen laajuus riippuu käyttöönotosta | Rajataan toimeksiannon mukaan | Paketista riippuen jopa rajattomasti verkkosivustoja |
| Integraatiot ja työnkulku | Integraatiot riippuvat tuotteesta/versiosta | Vahva ekosysteemi, testauskonteksti on rajallinen | Enimmäkseen manuaalinen raporttien luovutus | Sisäänrakennetut integraatiot operatiivisen työnkulun tuella |
| Suuryritysten hallintakeinot | Saatavilla korkeammissa versioissa ja lisäosina | Keskittyy liikenteen hallintaan ja käytäntöjen toimeenpanoon | Riippuu sopimuksen laajuudesta | Suuryritysratkaisu sisältää tekoälyavusteisen testauksen, verkkokontrollit ja mukautetut API-paketit |
| Nollapäivähaavoittuvuuksien havaitseminen | Vaatii tunnistepäivityksiä | Estää vain tunnetut hyökkäykset | Riippuu testaajan osaamisesta | Oppii uusia hyökkäysmalleja päivittäin |
| Käyttöönoton monimutkaisuus | Monimutkainen käyttöönotto | DNS-muutokset vaaditaan | Viikkoja aikataulutusta | 5 minuutin verkkotunnus-vahvistus |
| Todellisen maailman tarkkuus | Paljon vääriä positiivisia | Vain reaktiivinen suojaus | Tarkka mutta harvinainen | Heijastaa todellista hyökkäyskäyttäytymistä |
| Sopiiko ei-teknisille käyttäjille? | Teknistä osaamista vaaditaan | Jonkin verran teknistä osaamista vaaditaan | Kehittäjien koordinointi on välttämätöntä | Kyllä! |
Keskustele tiimimme kanssa jatkuvasta validoinnista, toimittajien luotettavuuden todentamisesta ja työnkulkuusi sopivasta vaatimustenmukaisuusraportoinnista.