Verifiser sikkerheten din
Spill av virkelige angrepsmønstre mot nettsteder og API-er for å se hva som faktisk er eksponert og utnyttbart nå.
Grawlr kombinerer kontinuerlig sikkerhetsvalidering med verifisering av leverandører – slik at du ikke bare spør om de er sikre, men faktisk kontrollerer det.
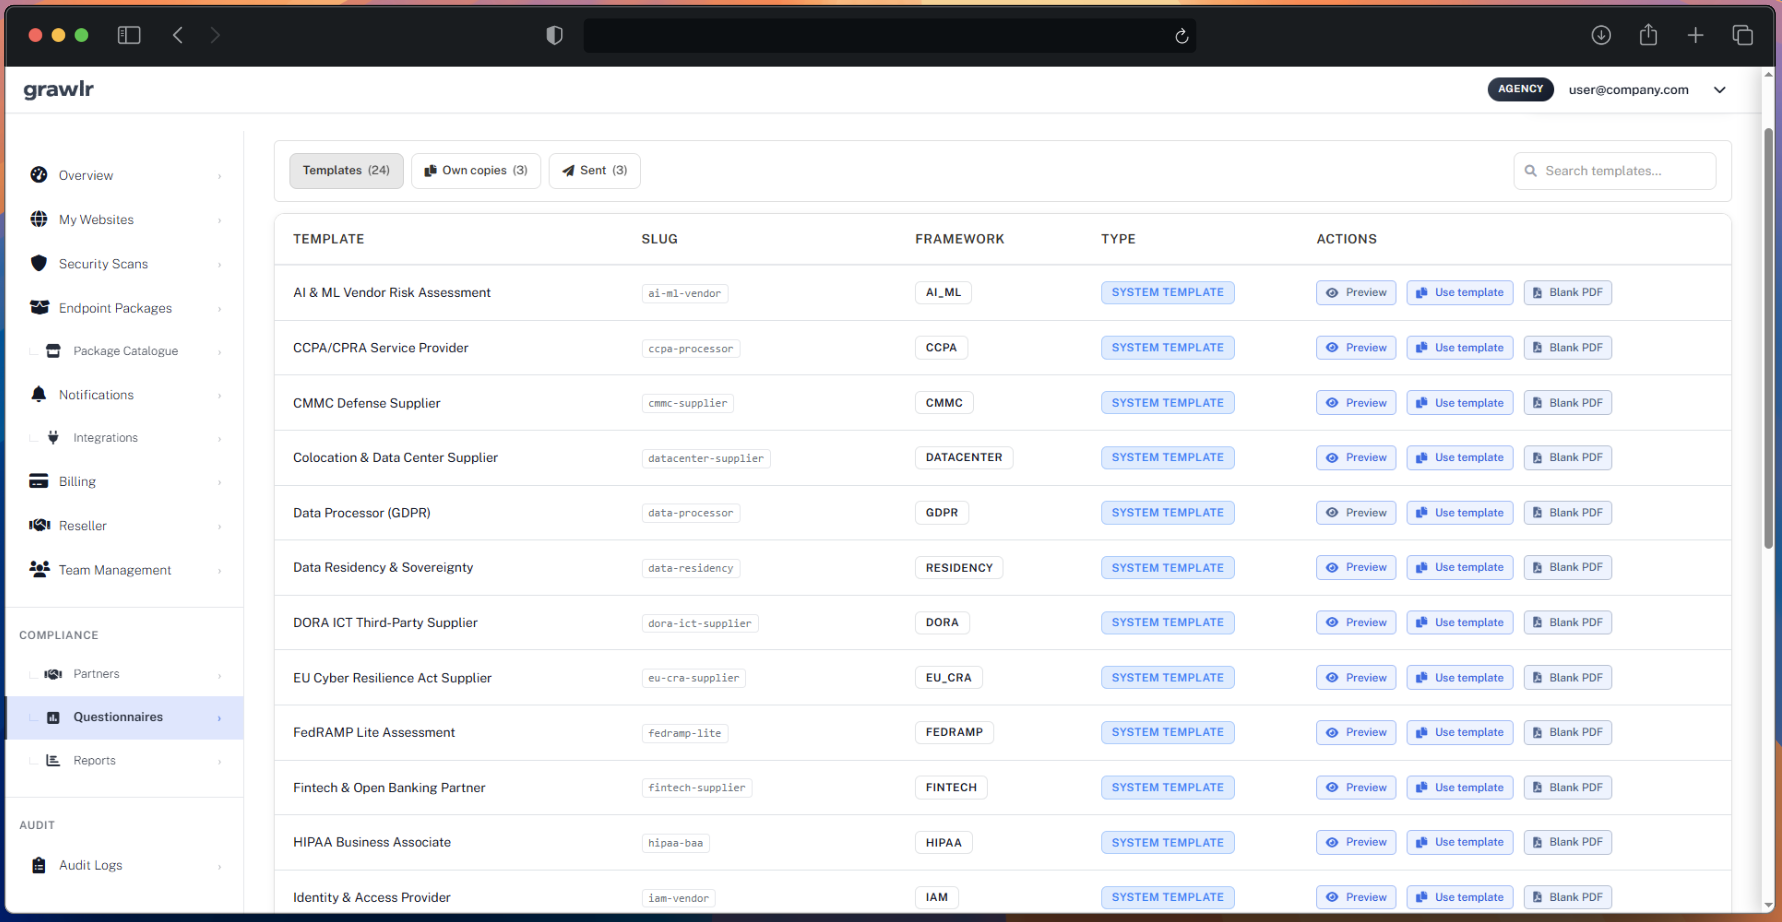
De fleste verktøy enten skanner etter sårbarheter eller samler spørreskjemaer. Grawlr gjør begge deler – og sjekker om leverandørpåstander holder mot oppdaterte bevis.
Spill av virkelige angrepsmønstre mot nettsteder og API-er for å se hva som faktisk er eksponert og utnyttbart nå.
Send sikkerhetsspørreskjemaer, knytt partnernettsteder og flagg motsetninger når påstander ikke matcher skannings- eller referanseverdi-bevis.
Gjør valideringsresultater, partnerrisiko og bevis om til tydelige rapporter—og eksporter auditorpakker når du trenger bevis klare for gjennomgang.
Angrepsvolum, leverandørrisiko og bruddkostnader fortsetter å stige. Punktvise sjekker etterlater hull som både angripere og revisorer legger merke til.
600M+
Cyberangrep forsøkt hver dag verden over
51%
av brudd involverer en tredjepartsleverandør
24/7
Angripere sonderer eksponerte systemer døgnet rundt
4,44 M$
Gjennomsnittlig kostnad for et databrudd
En sammenhengende prosess fra kartlegging av angrepsflaten til tydelige neste steg – for sikkerhets- og etterlevelsesteam.
Kartlegg nettstedene og leverandørene du må beskytte og dokumentere.
Avdekk svake punkter, hull i spørreskjemaer og manglende bevis.
Kjør reelle angrepsmønstre og sjekk leverandørsvar mot oppdaterte resultater.
Få prioriterte rettelser og etterlevelsesklare rapporter – og hold løkken i gang.
Passer dette for meg? Se hvordan vår tillitsbekreftelse tilnærming sammenlignes med tradisjonelle cybersikkerhetsmetoder
| Sikkerhetstilnærming | Tradisjonelle skannere (Qualys, Nessus) |
Webapplikasjonsbrannmurer (Cloudflare, AWS WAF) |
Penetrasjonstesting (Manuelle tjenester) |
Grawlr (Tillitsbekreftelse) |
|---|---|---|---|---|
| Deteksjonsmetode | Kun statiske signaturer | Blokkering av kjente mønstre | Kun manuell testing | Læring fra reell angrepsatferd |
| Angrepsintelligens | Generisk sårbarhetsdatabase | Regelbasert beskyttelse | Éngangsvurdering | Levende botnett-angrepsmønstre |
| Validering av leverandørpåstander | Ingen leverandørspørreskjemaer | Ikke aktuelt | Punktvise spørreskjemaer i beste fall | Påstander sjekket mot live skanningsbevis |
| Leverandørrisiko-spørreskjemaer | Ingen innebygd leverandørrisiko-modul | Ikke aktuelt | Vanligvis et separat konsulentoppdrag | Spørreskjemaer, partnersporing og risikoscoring på ett sted |
| Etterlevelsesrapportering | Eksport av funn, begrenset forretningskontekst | Ingen etterlevelsesbevisrapporter | Manuelle PDF-rapporter per oppdrag | Sammenlignings- og trendrapporter for revisjoner og leverandørgjennomganger |
| Testfrekvens | Månedlig i beste fall | Ingen testing (kun blokkering) | Kvartalsvis eller årlig | Automatiserte gjentakende skanninger |
| Kostnadsstruktur | Typisk hundrevis til tusenvis per måned | Bruksbasert beskyttelsesprising | Tusenvis per oppdrag | Fra €8.99 per måned |
| Prøveperiode / tid til første verdi | Vanligvis proof-of-concept + oppsettssykluser | Ingen prøvebasert testarbeidsflyt | Planlegging av oppdrag kreves | 14-dagers prøveperiode, første skanninger på minutter |
| Porteføljeskala | Bred skannerdekning, tyngre drift | Beskyttelse først, testskala varierer etter oppsett | Avgrenset per oppdrag | Opptil ubegrenset antall nettsteder på tvers av planer |
| Integrasjoner og arbeidsflyt | Integrasjoner avhenger av produkt/utgave | Sterkt økosystem, men begrenset testkontekst | Stort sett manuell overlevering av rapporter | Innebygde integrasjoner med støtte for operative arbeidsflyter |
| Kontroller for større virksomheter | Tilgjengelig i høyere utgaver og tillegg | Fokusert på trafikkontroll og håndheving av policyer | Avhenger av kontraktens omfang | Tilbudet for større virksomheter omfatter AI-assistert testing, nettverkskontroller og tilpassede API-pakker |
| Zero-day-deteksjon | Krever oppdatering av signaturer | Blokkerer kun kjente angrep | Avhenger av testerens kompetanse | Lærer av nye angrepsmønstre daglig |
| Kompleksitet ved oppsett | Komplekst oppsett | Krever DNS-endringer | Uker med planlegging | 5-minutters domeneverifisering |
| Treffsikkerhet i virkeligheten | Høy andel falske positiver | Kun reaktiv beskyttelse | Nøyaktig, men sjelden | Speiler faktisk angrepsatferd |
| Egnet for ikke-tekniske brukere? | Teknisk kompetanse kreves | Noe teknisk kompetanse kreves | Koordinering med utviklere er avgjørende | Ja! |
Snakk med teamet vårt om kontinuerlig validering, leverandør-tillitsbekreftelse og etterlevelsesrapportering for arbeidsflyten din.