Kontrolli oma turvalisust
Taasesitage tõelisi ründemustreid oma veebisaitidel ja API-del, et näha, mis on praegu tegelikult avatud ja ärakasutatav.
Grawlr ühendab pideva turvalisuse valideerimise ja tarnijate usaldusväärsuse kontrolli – nii ei küsi te tarnijatelt üksnes, kas nad on turvalised, vaid kontrollite seda ka ise.
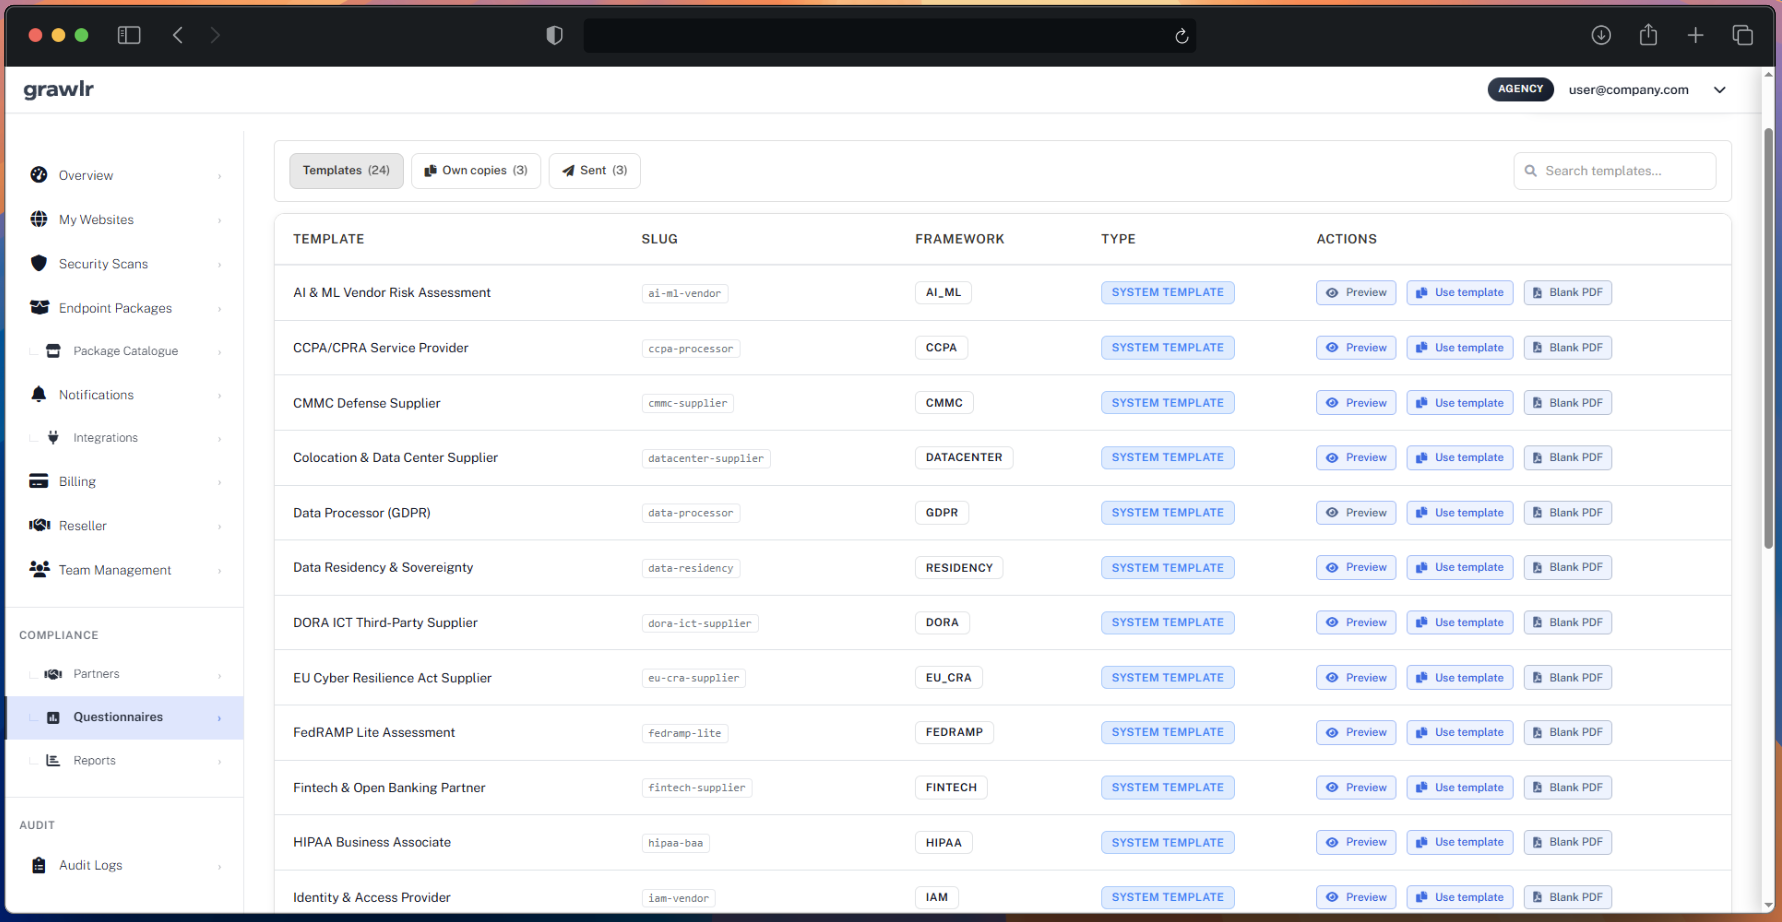
Enamik tööriistu kas skaneerib haavatavusi või kogub küsimustikke. Grawlr teeb mõlemat – ja kontrollib, kas tarnijate väited peavad vastu ajakohase tõendusmaterjali suhtes.
Taasesitage tõelisi ründemustreid oma veebisaitidel ja API-del, et näha, mis on praegu tegelikult avatud ja ärakasutatav.
Saatke turvaküsimustikke, siduge partnerite saite ja märkige vastuolud, kui väited ei ühti skaneerimis- või baastaseme tõendiga.
Muutke valideerimistulemused, partneri risk ja tõendid selgeteks aruanneteks—ja eksportige auditori pakke, kui vajate ülevaatamiseks valmis tõendeid.
Rünnete maht, tarnijarisk ja rikkumise kulu kasvavad edasi. Ühekordsed kontrollid jätavad lüngad, mida märkavad nii ründajad kui audiitorid.
600M+
Küberrünnakuid proovitakse iga päev üle maailma
51%
rikkumistest hõlmab kolmandat osapoolt tarnijat
24/7
Ründajad uurivad avatud süsteeme ööpäevaringselt
4,44 mln $
Andmerikkumise keskmine kulu
Ühtne tsükkel ründepinna kaardistamisest selgete järgmiste sammudeni – turbe- ja vastavusmeeskondadele.
Kaardistage veebisaidid ja tarnijad, mida peate kaitsma ja tõestama.
Tooge esile nõrgad kohad, küsimustiku lüngad ja puuduv tõendusmaterjal.
Käivitage tegelikud ründemustrid ja kontrollige tarnijate vastuseid elavate tulemuste vastu.
Saage prioriseeritud parandused ja vastavuseks valmis aruanded – ning hoidke tsüklit töös.
Kas see on minu jaoks? Vaadake, kuidas meie usalduse kinnitamise lähenemine võrdleb end traditsiooniliste küberturbe meetoditega
| Turbelähenemine | Traditsioonilised skannerid (Qualys, Nessus) |
Veebirakenduse tulemüürid (Cloudflare, AWS WAF) |
Penetratsioonitestimine (Manuaalsed teenused) |
Grawlr (Usalduse kinnitamine) |
|---|---|---|---|---|
| Tuvastamismeetod | Ainult staatilised signatuurid | Teadaolevate mustrite blokeerimine | Ainult manuaalne testimine | Õpib päris ründekäitumisest |
| Ründeintellekt | Üldine haavatavuste andmebaas | Reeglipõhine kaitse | Ühekordne hindamine | Reaalajas botneti ründemustrid |
| Tarnija väidete valideerimine | Tarnija küsimustikke pole | Ei kohaldu | Parimal juhul ühekordsed küsimustikud | Väiteid kontrollitakse elava skaneerimistõendi suhtes |
| Tarnija riskiküsimustikud | Sisseehitatud tarnija riskimoodulit pole | Ei kohaldu | Tavaliselt eraldi konsultatsiooniprojekt | Küsimustikud, partnerite jälgimine ja riskiskoor ühes kohas |
| Vastavuse aruandlus | Leidude eksport, piiratud ärikontekst | Vastavuse tõendusaruandeid pole | Käsitsi PDF-aruanded projekti kohta | Võrdlus- ja trendiaruanded audititeks ja tarnija ülevaadeteks |
| Testimise sagedus | Parimal juhul kord kuus | Testimist pole (ainult blokeerimine) | Kord kvartalis või aastas | Automatiseeritud korduvad skannid |
| Hinnastruktuur | Tavaliselt sadu kuni tuhandeid kuus | Kasutuspõhine kaitse hinnastamine | Tuhanded projekti kohta | Alates €8.99 kuus |
| Prooviperiood / aeg esimese väärtuseni | Tavaliselt proof-of-concept + seadistustsüklid | Prooviperioodipõhine testimistöövoog puudub | Vajalik on töö planeerimine | 14-päevane prooviperiood, esimesed skannid minutitega |
| Portfelli ulatus | Lai skannerikate, mahukam töökorraldus | Kaitse ennekõike, testimise maht sõltub seadistusest | Määratletud iga projekti lõikes | Kuni piiramatu arv veebisaite erinevates plaanides |
| Integratsioonid ja töövoog | Integratsioonid sõltuvad tootest/väljaandest | Tugev ökosüsteem, kuid testimise kontekst on piiratud | Peamiselt manuaalne raportite üleandmine | Sisseehitatud integratsioonid koos operatiivse töövoo toega |
| Suurettevõtte juhtimisvõimalused | Saadaval kõrgemates väljaannetes ja lisamoodulitena | Keskendub liikluse juhtimisele ja poliitikate jõustamisele | Sõltub lepingu ulatusest | Suurettevõtte lahendus sisaldab tehisintellekti toel testimist, võrgukontrolle ja kohandatud API-pakette |
| Nullpäeva tuvastamine | Vajab signatuuride uuendamist | Blokeerib ainult teadaolevaid ründeid | Sõltub testija oskustest | Õpib iga päev uusi ründemustreid |
| Seadistuse keerukus | Keerukas juurutus | Vajalikud DNS-muudatused | Nädalatepikkune planeerimine | 5-minutiline domeeni kinnitamine |
| Pärismaailma täpsus | Palju valepositiivseid | Ainult reaktiivne kaitse | Täpsed, kuid harvad | Peegeldab tegelikku ründekäitumist |
| Sobib mittetehnilistele kasutajatele? | Vajalik tehniline pädevus | Vajalik teatud tehniline pädevus | Arendajatega koordineerimine on hädavajalik | Jah! |
Rääkige meie meeskonnaga pidevast valideerimisest, tarnijate usalduse kinnitamisest ja vastavuse aruandlusest teie töövoo jaoks.