Verifichi la sua sicurezza
Riproduca pattern di attacco reali contro i suoi siti web e API per vedere cosa è effettivamente esposto e sfruttabile ora.
Grawlr combina la validazione continua della sicurezza con la verifica dell’affidabilità dei fornitori: non si limita a chiedere se sono sicuri, ma lo controlla.
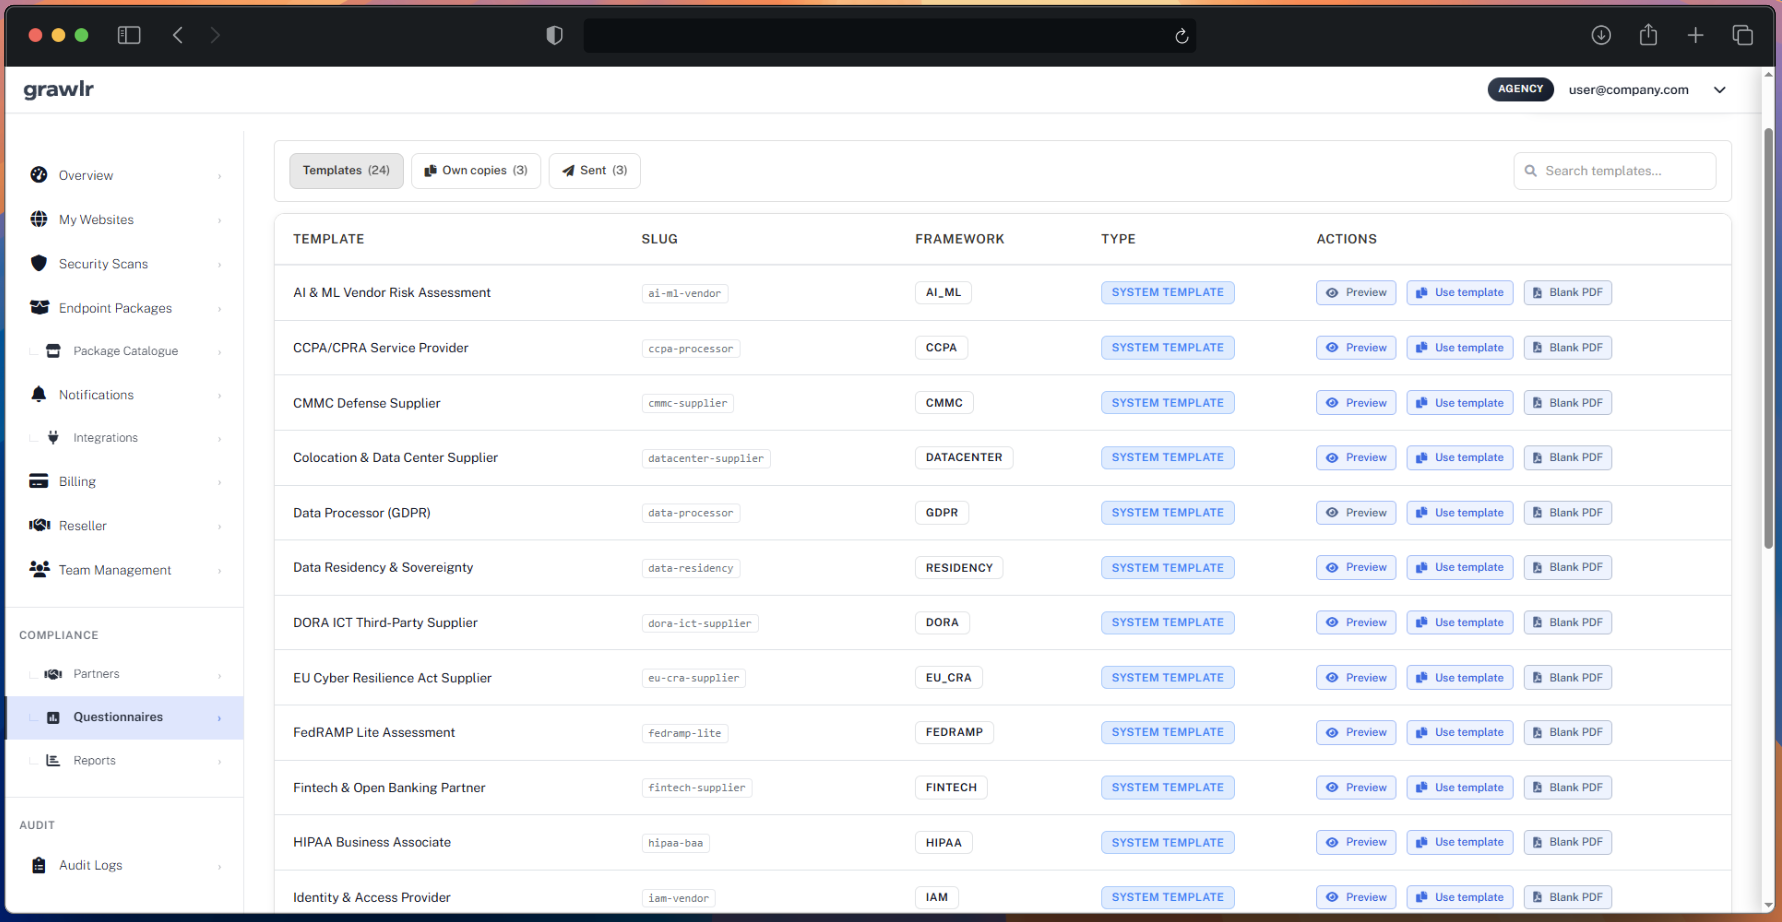
La maggior parte degli strumenti esegue scansioni delle vulnerabilità oppure raccoglie questionari. Grawlr fa entrambe le cose e verifica se le dichiarazioni dei fornitori sono coerenti con prove aggiornate.
Riproduca pattern di attacco reali contro i suoi siti web e API per vedere cosa è effettivamente esposto e sfruttabile ora.
Invii questionari di sicurezza, colleghi i siti dei partner e segnali le contraddizioni quando le dichiarazioni non corrispondono alle prove di scansione o ai valori di riferimento.
Trasformi risultati di validazione, rischio partner ed evidenze in report chiari—ed esporti pacchetti auditor quando le servono prove pronte per la revisione.
Il volume degli attacchi, il rischio dei fornitori e il costo delle violazioni continuano a salire. I controlli puntuali lasciano lacune che notano sia gli attaccanti sia gli auditor.
600M+
Cyberattacchi tentati ogni giorno nel mondo
51%
delle violazioni coinvolge un fornitore di terze parti
24/7
Gli attaccanti sondano i sistemi esposti senza sosta
4,44 M$
Costo medio di una violazione dei dati
Un ciclo completo, dalla mappatura della superficie esposta a chiari passi successivi, pensato per i team di sicurezza e conformità.
Mappi i siti web e i fornitori che deve proteggere e documentare.
Individui punti deboli, lacune nei questionari e prove mancanti.
Esegua schemi di attacco reali e confronti le risposte dei fornitori con risultati aggiornati.
Ottenga correzioni prioritarie e report pronti per gli audit, mantenendo attivo il ciclo di verifica.
Fa al caso mio? Scopra come il nostro approccio basato su verifiche concrete si confronta con i metodi tradizionali di cybersecurity
| Approccio alla sicurezza | Scanner tradizionali (Qualys, Nessus) |
Firewall per applicazioni web (Cloudflare, AWS WAF) |
Penetration test (Servizi manuali) |
Grawlr (Verifica basata su evidenze) |
|---|---|---|---|---|
| Metodo di rilevamento | Solo firme statiche | Blocco di pattern noti | Solo test manuali | Apprendimento dal comportamento reale degli attacchi |
| Intelligence sugli attacchi | Database di vulnerabilità generico | Protezione basata su regole | Valutazione una tantum | Pattern di attacco di botnet attive |
| Validazione delle affermazioni dei fornitori | Nessun questionario fornitori | Non applicabile | Questionari puntuali al massimo | Affermazioni verificate rispetto a prove di scansione aggiornate |
| Questionari di rischio fornitori | Nessun modulo rischio fornitori integrato | Non applicabile | Di solito un incarico di consulenza separato | Questionari, monitoraggio dei partner e valutazione del rischio in un unico spazio |
| Reportistica di conformità | Esportazione dei risultati con contesto aziendale limitato | Nessun report di evidenza di conformità | Report PDF manuali per singolo incarico | Report di confronto e trend per audit e revisioni fornitori |
| Frequenza dei test | Mensile nella migliore delle ipotesi | Nessun test (solo blocco) | Trimestrale o annuale | Scansioni ricorrenti automatizzate |
| Struttura dei costi | Tipicamente centinaia o migliaia al mese | Prezzi di protezione basati sull’uso | Migliaia per incarico | Da €8.99 al mese |
| Prova / Tempo al primo valore | Di solito richiede proof-of-concept e cicli di configurazione | Nessun percorso di prova dedicato ai test | Richiede pianificazione dell'ingaggio | Prova di 14 giorni, prime scansioni in pochi minuti |
| Scala del portafoglio | Copertura ampia degli scanner, operatività più pesante | Protezione prima di tutto, la scala dei test varia in base alla configurazione | Definito per singolo ingaggio | Fino a un numero illimitato di siti web, a seconda del piano |
| Integrazioni e flussi di lavoro | Le integrazioni dipendono dal prodotto/edizione | Ecosistema solido, ma il contesto di test è limitato | Report consegnati per lo più manualmente | Integrazioni integrate a supporto dei flussi operativi |
| Controlli per grandi organizzazioni | Disponibile nelle edizioni superiori e come componente aggiuntivo | Focalizzato sul controllo del traffico e sull'applicazione delle policy | Dipende dall'ambito del contratto | L’offerta per grandi organizzazioni comprende test assistiti dall’IA, controlli di rete e pacchetti API personalizzati |
| Rilevamento zero-day | Richiede aggiornamenti delle firme | Blocca solo attacchi noti | Dipende dalle competenze del tester | Apprende nuovi schemi di attacco ogni giorno |
| Complessità di configurazione | Deployment complesso | Richiede modifiche DNS | Settimane di pianificazione | Verifica del dominio in 5 minuti |
| Accuratezza nel mondo reale | Alto numero di falsi positivi | Solo protezione reattiva | Accurato ma poco frequente | Rispecchia il comportamento reale degli attacchi |
| Adatto a utenti non tecnici? | Richiede competenze tecniche | Richiede alcune competenze tecniche | Il coordinamento con gli sviluppatori è essenziale | Sì! |
Parli con il nostro team di validazione continua, verifica dell’affidabilità dei fornitori e reportistica di conformità per il suo flusso di lavoro.